Песочница Windows
Песочница Windows предоставляет компактную среду рабочих столов для безопасного запуска приложений в изоляции. Программное обеспечение, установленное внутри среды Песочницы Windows, изолировано от всей остальной системы и работает независимо от главного компьютера.
Песочница является временной. При ее закрытии все находящееся в ней программное обеспечение, все файлы и данные о состоянии удаляются. При каждом открытии приложения вы получаете новый экземпляр песочницы. Однако обратите внимание, что с Windows 11 версии 22H2 данные будут сохраняться через перезапуск, инициированный из виртуализированной среды, что полезно для установки приложений, которым требуется перезагрузка ОС.
Программное обеспечение и приложения, установленные на главном компьютере, не являются непосредственно доступными в песочнице. Если в среде Песочницы Windows вам нужны какие-либо определенные приложения, их необходимо явным образом установить в этой среде.
Песочница Windows обладает следующими свойствами:
- Это часть Windows: все, что требуется для этой функции, входит в состав операционных систем Windows 10 Pro и Windows 10 Корпоративная. Нет необходимости скачивать VHD.
- Чистая система: при каждом запуске Песочницы Windows создается новый экземпляр чистой системы Windows.
- Одноразовость: на устройстве не сохраняются никакие данные. Когда пользователь закрывает это приложение, все данные удаляются.
- Безопасность: для изоляции ядра используется аппаратная виртуализация. Гипервизор Майкрософт выполняет отдельное ядро, отделяющее Песочницу Windows от главного компьютера.
- Эффективность: используется интегрированный планировщик ядра, интеллектуальное управление памятью и виртуальный ГП.
Песочница Windows по умолчанию включает подключение к сети. Его можно отключить с помощью файла конфигурации Песочницы Windows.
Требования к выпуску и лицензированию Windows
В следующей таблице перечислены выпуски Windows, поддерживающие Песочница Windows:
| Windows Pro | Windows Корпоративная | Windows Pro для образовательных учреждений/SE | Windows для образовательных учреждений |
|---|---|---|---|
| Да | Да | Да | Да |
Песочница Windows лицензии предоставляются следующими лицензиями:
| Windows Pro/Pro для образовательных учреждений/SE | Windows Корпоративная E3 | Windows Корпоративная E5 | Windows для образовательных учреждений A3 | Windows для образовательных учреждений A5 |
|---|---|---|---|---|
| Да | Да | Да | Да | Да |
Дополнительные сведения о лицензировании Windows см. в статье Обзор лицензирования Windows.
Предварительные условия
- ARM64 (для Windows 11 версии 22H2 и более поздних версий) или архитектура AMD64
- Возможности виртуализации должны быть включены в BIOS
- Не менее 4 ГБ оперативной памяти (рекомендуется 8 ГБ)
- Не менее 1 ГБ свободного места на диске (рекомендуется твердотельный накопитель)
- По крайней мере два ядра ЦП (четыре ядра с гиперпотоками рекомендуется)
Песочница Windows в настоящее время не поддерживается в выпуске Windows Home
Установка
- Убедитесь, что на компьютере установлена операционная система Windows 10 Pro или Корпоративная с версией сборки 18305 или Windows 11.
- Включите виртуализацию на компьютере.
- Если вы используете физический компьютер, убедитесь, что возможности виртуализации включены в BIOS.
- Если вы используете виртуальную машину, необходимо включить вложенную виртуализацию. При необходимости также обновите виртуальную машину для поддержки вложенной виртуализации. Выполните следующие команды PowerShell на узле:
Set-VMProcessor -VMName -ExposeVirtualizationExtensions $true Update-VMVersion -VMName
Примечание. Чтобы включить песочницу с помощью PowerShell, откройте PowerShell от имени администратора и выполните следующую команду:
Enable-WindowsOptionalFeature -FeatureName "Containers-DisposableClientVM" -All -Online Примечание. Песочница Windows не соответствует параметрам мыши в хост-системе, поэтому если в системе узла настроена левая мышь, эти параметры необходимо применить в Песочница Windows вручную при запуске Песочница Windows. Кроме того, можно использовать файл конфигурации песочницы, чтобы выполнить команду входа для переключения параметра мыши. Пример см. в разделе Пример 3.
Использование
- Скопируйте исполняемый файл (и все остальные файлы, необходимые для запуска приложения) с главного компьютера и вставьте их в окно Песочницы Windows.
- Запустите исполняемый файл или установщик в песочнице.
- По завершении экспериментов закройте песочницу. В диалоговом окне будет указано, что все содержимое песочницы будет безвозвратно удалено. Нажмите кнопку ОК.
- Убедитесь, что на главном компьютере нет никаких изменений, сделанных вами в Песочнице Windows.
Обратная связь
Были ли сведения на этой странице полезными?
Что такое Песочница Windows и каковы системные требования для ее работы?
Сводка: В этой статье рассказывается о Песочнице Windows и ее функциях.
- Содержание статьи
- Свойства статьи
- Оцените эту статью
Возможно, эта статья была переведена автоматически. Если вы хотите поделиться своим мнением о ее качестве, используйте форму обратной связи в нижней части страницы.
Содержание статьи
Симптомы
Что такое Песочница Windows?
Песочница Windows — это новая облегченная среда для настольных ПК, предназначенная для безопасного изолированного запуска приложений.
Песочница Windows имеет следующие характеристики:
- Часть Windows — все необходимое для этого компонента поставляется с Windows 10 Pro и Enterprise. Нет необходимости скачивать файл VHD!
- «Чистое» состояние — каждый экземпляр Песочницы Windows действует как чистая установка Windows.
- Одноразовость — после закрытия Песочницы все ее данные удаляются с компьютера.
- Безопасность — используется аппаратная виртуализация через гипервизор для запуска отдельного ядра, чтобы изолировать Песочницу от хоста.
- Эффективность — интегрированный планировщик ядра, интеллектуальное управление памятью и виртуальный графический процессор
Предварительные условия для использования этого компонента:
- Windows 10 Pro или Enterprise Insider сборки 18305 или более поздней
- Архитектура AMD64
- Функции виртуализации в BIOS включены
- Не менее 4 Гбайт ОЗУ (рекомендуется 8 Гбайт)
- Не менее 1 Гбайт свободного места на диске (рекомендуется твердотельный накопитель)
- Не менее 2 ядер ЦП (рекомендуется 4 ядра с технологией HyperThreading)
Разрешение
Краткие инструкции по началу работы
Чтобы установить Песочницу Windows, выберите Настройки > Приложения > Приложения и компоненты > Программы и компоненты > Включение или отключение компонентов Windows, затем выберите пункт Включить Песочницу Windows.
Известные проблемы
- При первой установке Песочницы Windows и при каждом событии обслуживания запускается процесс установки, который примерно в течение минуты существенно загружает процессор и диск.
- Открытие меню «Пуск» в Песочнице Windows занимает некоторое время, а некоторые приложения из меню «Пуск» не запускаются.
- Часовой пояс не синхронизируется между Песочницей Windows и хостом.
- Песочница Windows не поддерживает установщики, при работе которых требуется перезагрузка.
- Песочница Windows не поддерживает Microsoft Store.
- Песочница Windows не полностью поддерживает дисплеи с высоким DPI.
- Песочница Windows не полностью поддерживает конфигурации с несколькими мониторами.
Безусловно полезные: обзор средств изолированного запуска приложений в Windows
Кто о чём, а мы сегодня поговорим о песочницах. Но не о тех, в которых играют дети, а о программных, позволяющих выстроить дополнительный эшелон защиты компьютера от вредоносного софта и прочих цифровых угроз
⇣ Содержание
- Windows Sandbox
- Microsoft Defender Application Guard
- Sandboxie
- SHADE Sandbox
- 360 Total Security
- Заключение
Информационной безопасности много не бывает, особенно в нынешних реалиях, когда киберпреступники стремятся быть на шаг впереди новейших средств обнаружения зловредного ПО и используют всё более изощрённые методы хакерских атак. В таких условиях одного лишь установленного на ПК антивируса явно недостаточно. Необходим комплексный подход к обеспечению противодействия современным цифровым угрозам, реализовать который можно с помощью так называемых программ-песочниц (от англ. Sandbox).
Ключевое преимущество Sandbox-приложений — высокий уровень надёжности и безопасности, а также простота использования. Они позволяют буквально в два-три клика разворачивать изолированные среды, в которых можно без опаски запускать любые программы без риска навредить установленной на компьютере операционной системе или повлиять на стабильность её работы. Благодаря этому песочницы можно использовать для запуска недоверенного или потенциально опасного софта, просмотра документов и файлов сомнительного происхождения, а также безопасного веб-сёрфинга в интернете, в том числе для проверки подозрительных электронных писем, ссылок и сетевых ресурсов.
Способов применения технологиям Sandbox можно найти множество. Самое главное — подобрать подходящий инструментарий, определиться с выбором которого поможет наша подборка песочниц для широко востребованной во всём мире платформы Windows.
Источник изображения: Sentavio / freepik.com
⇡# Windows Sandbox
Разработчик: Microsoft.
Сайт продукта: microsoft.com/windows.
Стоимость: бесплатно (включена в состав ОС).
Начнём обзор с самого простого и доступного варианта — встроенной песочницы Windows 10/11, поставляемой в комплекте с операционной системой редакций Pro и Enterprise.
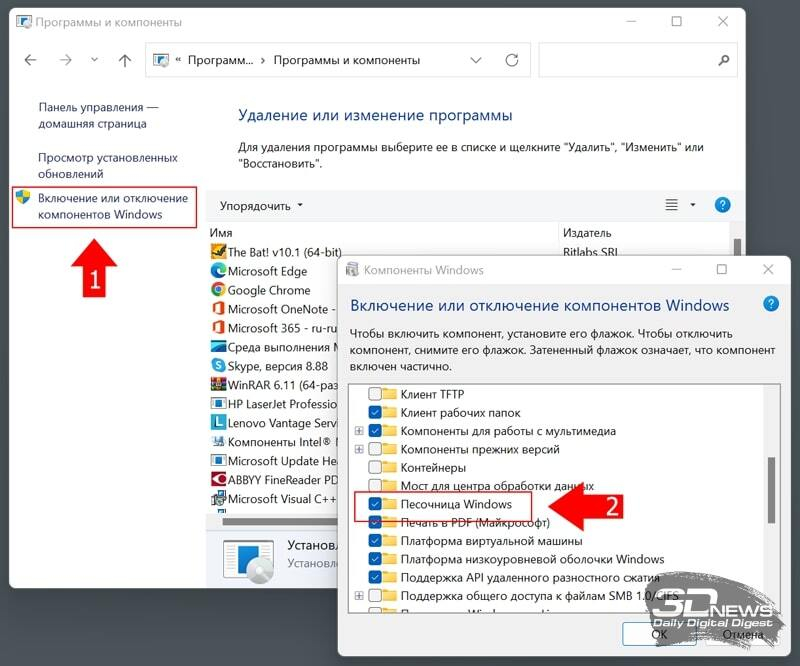
В основу Windows Sandbox положены гипервизор Hyper-V и технологии контейнеризации. Как следствие, для запуска песочницы необходим ПК на базе процессора с поддержкой аппаратной виртуализации и объёмом оперативной памяти не менее 4 Гбайт. По умолчанию функция Sandbox отключена в системе. Для её активации необходимо через панель управления открыть меню «Компоненты Windows», выставить галочку напротив пункта «Песочница Windows», дождаться установки необходимых системных файлов и перезагрузить ОС.
Windows Sandbox представляет собой виртуальную машину с облегчённой копией ОС, все вносимые изменения в которую автоматически откатываются при закрытии изолированной среды, и при каждом запуске песочница запускается «с нуля» в чистом виде. Такой подход освобождает от необходимости удалять установленные в виртуальном окружении программы и здорово экономит время.
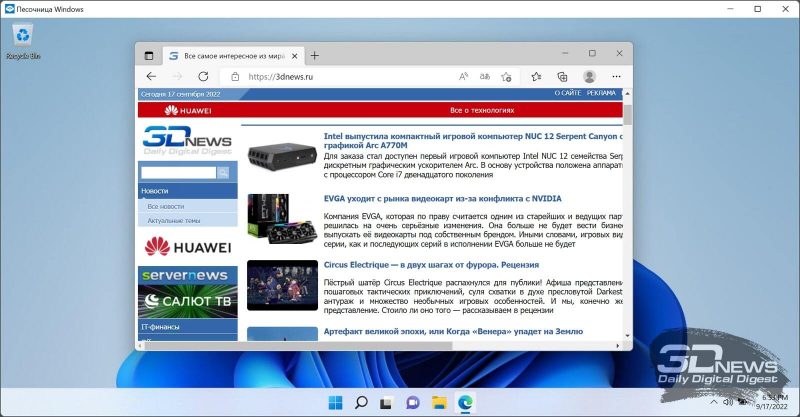
В отличие от классической виртуальной машины при использовании песочницы нет необходимости заморачиваться самостоятельной установкой, настройкой и лицензированием отдельной копии Windows. Второй важный момент — в Sandbox используется динамически создаваемый образ ОС, который формируется на основе файлов и DLL-библиотек установленной на компьютере системы. Благодаря этому виртуальная машина с песочницей занимает меньше места на диске и потребляет гораздо меньше ресурсов.
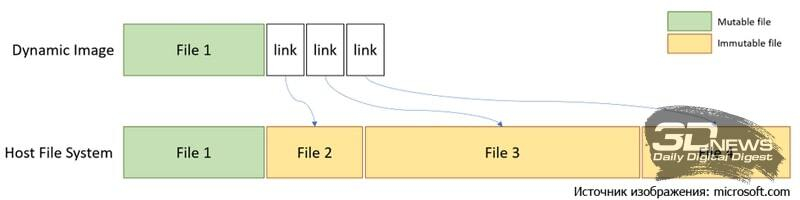
Запускать Windows Sandbox можно только в одном экземпляре. Для управления настройками песочницы и защищённой среды (включение/выключение виртуализации графического процессора, поддержки сети, общих папок с хост-системой и буфера обмена данными, запуска скриптов) допускается использование конфигурационных файлов с расширением .wsb. Об особенностях работы с ними можно узнать на этой странице сайта Microsoft.
⇡#Microsoft Defender Application Guard
Разработчик: Microsoft.
Сайт продукта: microsoft.com/windows.
Стоимость: бесплатно (включена в состав ОС).
Если песочницу планируется использовать только для защищённого веб-сёрфинга, то вместо установки Windows Sandbox можно ограничиться модулем Application Guard, функционирующим в связке с антивирусом Microsoft Defender.
Чтобы воспользоваться Application Guard, необходимо в окне «Компоненты Windows» активировать соответствующий пункт меню, дождаться установки системных файлов и перезапустить ОС.
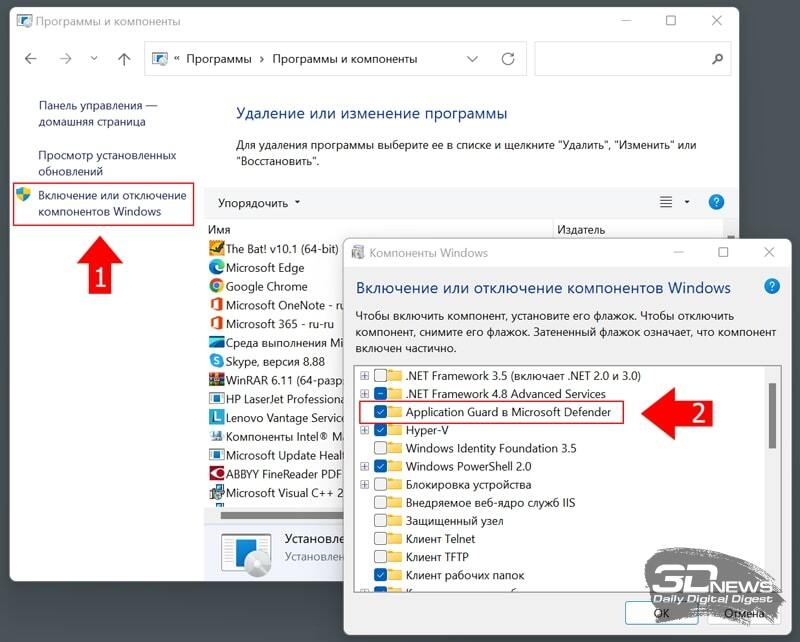
После перезагрузки компьютера в поставляемом с Windows браузере Edge появится возможность запускать интернет-обозреватель в изолированной среде, использующей технологии виртуализации Hyper-V. При включённом режиме Application Guard можно смело открывать любые сайты и не опасаться, что размещённый на них вредоносный код сможет выйти за пределы песочницы и нанести вред системе.
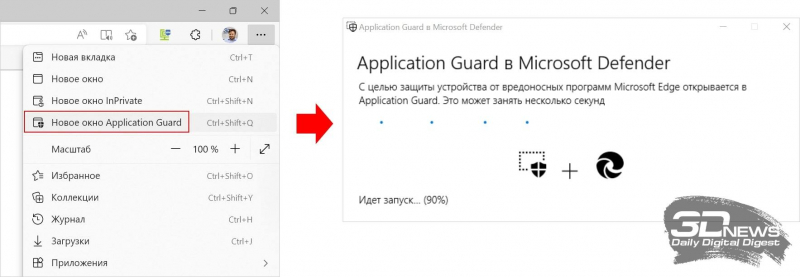
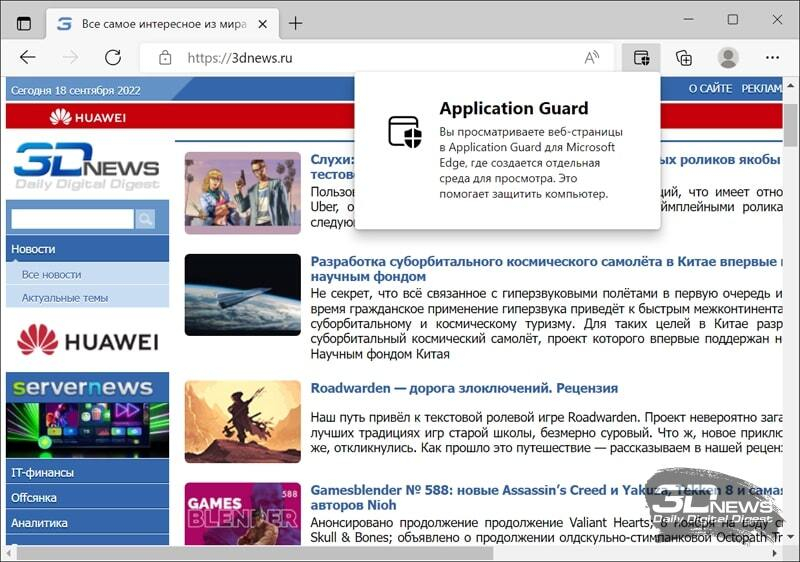
О том, что браузер действительно запущен в изолированном окружении, свидетельствует значок Application Guard на панели инструментов Microsoft Edge.
Помимо Edge песочницу можно использовать в Google Chrome и Mozilla Firefox — для этого необходимо установить в браузер расширение Application Guard, доступное для скачивания в магазине Chrome Web Store и на сайте Firefox Browser Add-ons.
Application Guard также поддерживает интеграцию с пакетом Microsoft 365 и позволяет открывать в безопасной среде офисные документы. Функция крайне полезная, но, увы, доступная только в решениях софтверного гиганта для корпоративного сегмента рынка. По этой причине мы оставляем её за рамками нашего обзора.
⇡#Sandboxie
Разработчик: Дэвид Ксанатос (David Xanatos).
Сайт продукта: sandboxie-plus.com.
Стоимость: бесплатно с лимитированным набором функций (для снятия ограничений предлагается приобрести сертификат стоимостью от $20).
Ещё одно доступное широкой аудитории решение для работы с приложениями в изолированной среде. Отличительными особенностями Sandboxie являются открытый исходный код, поддержка Windows 7/8.1/10/11 и неограниченного количества песочниц, а также огромное множество всевозможных настроек, позволяющих гибко конфигурировать параметры защищённых сред. Наличие на компьютере средств аппаратной виртуализации не требуется, что является несомненным плюсом программы. Кроме того, Sandboxie можно установить как портативное приложение и запускать с флешки на любом компьютере.
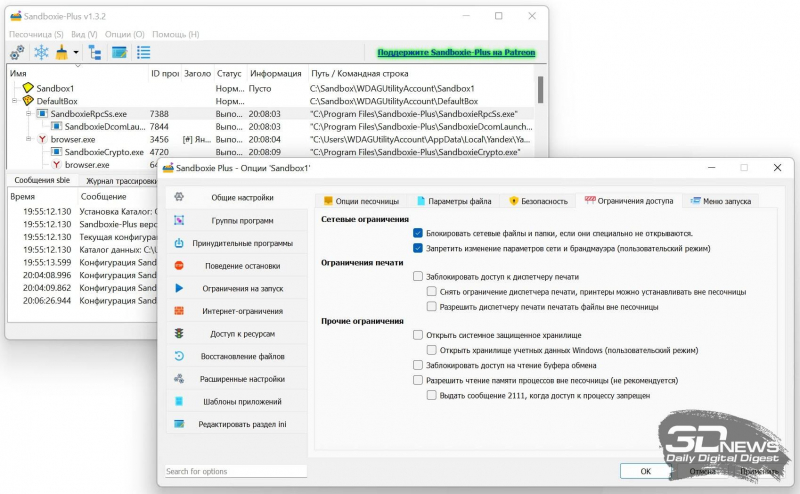
С помощью Sandboxie можно создавать списки автоматически запускаемых в песочнице исполняемых файлов, настраивать политики доступа приложений к системным компонентам Windows и ресурсам компьютера, конфигурировать правила встроенного брандмауэра для каждого процесса и осуществлять скрупулёзный мониторинг всех действий программ и вносимых ими изменений. Для каждой из песочниц Sandboxie позволяет закреплять индивидуальный набор настроек. Поддерживается интеграция с рабочим окружением Windows и быстрый запуск приложений в песочнице через контекстное меню проводника. Для наглядности окна «изолированных» программ обводятся жёлтой рамкой.
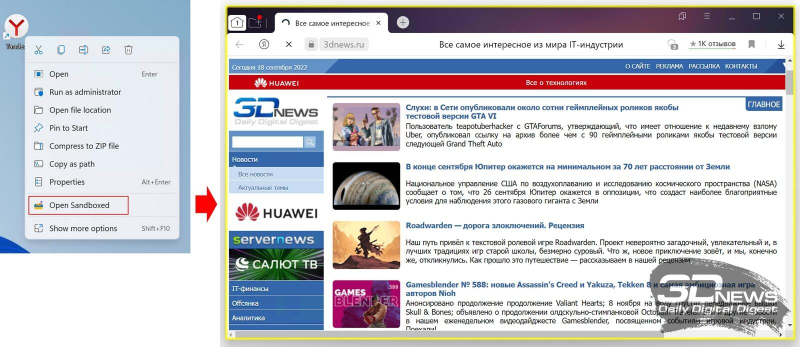
В отличие от прочих представленных на рынке приложений-песочниц Sandboxie требует грамотного подхода к конфигурированию изолированных сред, и неправильные настройки последних могут серьёзно ослабить защиту от вредоносного софта. По этой причине мы рекомендуем данный инструмент тем, кто хорошо разбирается в IT и досконально знает все тонкости работы операционных систем Windows. Допущенные ошибки могут обойтись очень дорого.
⇡#SHADE Sandbox
Разработчик: SHADE Sandbox LLC.
Сайт продукта: shadesandbox.com.
Стоимость: от $30 (доступна 30-дневная пробная версия продукта).
Песочница, к созданию которой приложил руку наш соотечественник, выпускник государственного университета «Дубна», основатель компании SHADE Sandbox LLC Евгений Балабанов.
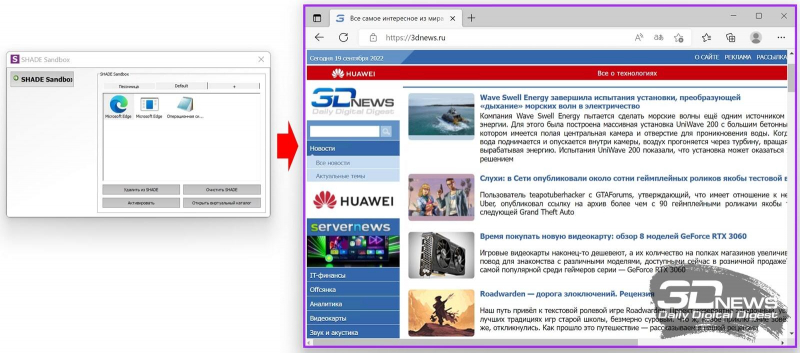
SHADE Sandbox имеет аскетичный интерфейс, а само управление программой построено по принципу Drag-and-drop — для включения того или иного приложения в защищённую среду достаточно перенести его ярлык в стартовое окно песочницы. Настроек как таковых практически нет: доступны только средства просмотра виртуальных директорий, выступающих в качестве связующего звена между хостовой ОС и изолированными средами, а также инструменты для быстрой очистки песочниц от файлового мусора. Поддерживается одновременная работа с несколькими защищёнными окружениями и интеграция с проводником Windows. Наличие аппаратной виртуализации для работы с SHADE Sandbox не обязательно, что допускает возможность использования программы на старых ПК.
Comodo Free Antivirus
Разработчик: Comodo Security Solutions.
Сайт продукта: antivirus.comodo.com.
Стоимость: бесплатно.
Антивирусное решение, важная составляющая которого (применительно к нашему обзору) — встроенная песочница. Обычно подобного рода инструменты предлагаются только в коммерческих продуктах, здесь же американская компания-разработчик Comodo Security Solutions сделала приятное исключение.
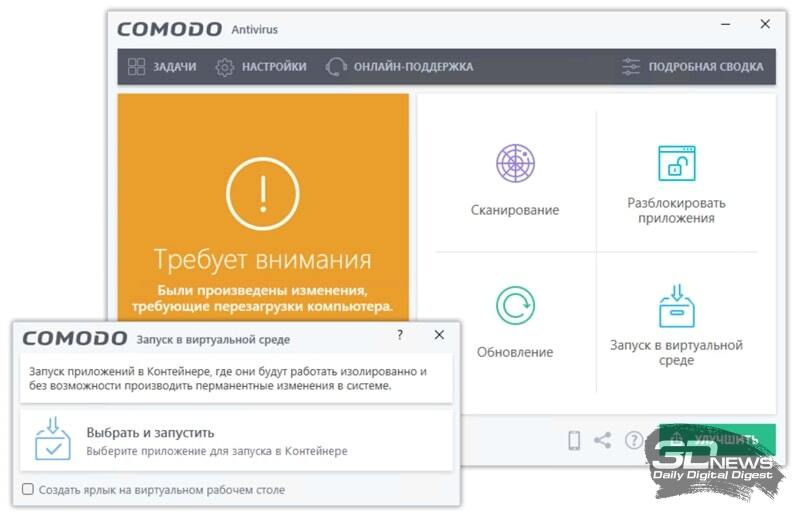
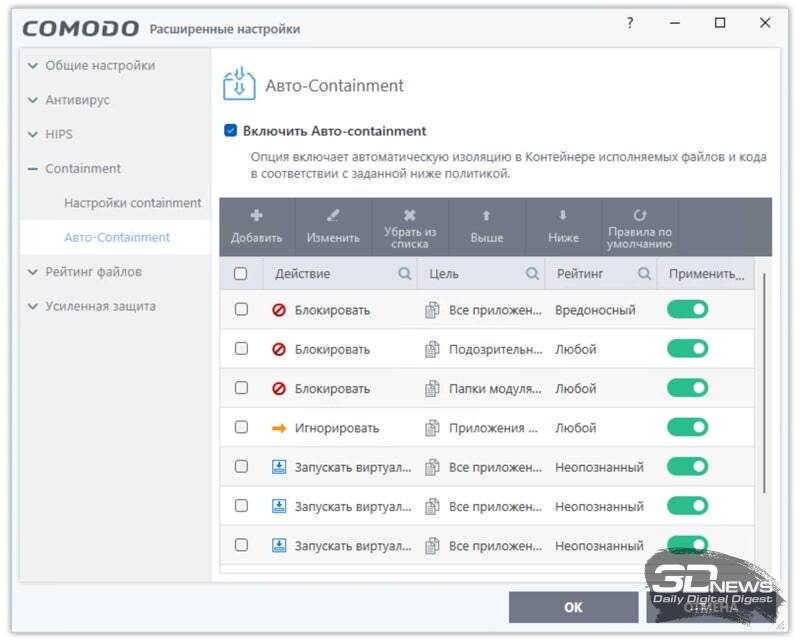
Comodo Free Antivirus поддерживает одновременную работу со множеством песочниц и позволяет управлять уровнем обеспечиваемой ими защиты. В частности, для изолированных сред можно открывать доступ к определённым файлам и папкам на компьютере, а также к буферу обмена, указанным ключам и значениям реестра Windows. Также допускается настройка автоматического запуска в песочнице приложений, требующих повышенных привилегий в системе либо имеющих низкий рейтинг согласно оценочной шкале антивируса и используемых им облачных аналитических сервисов. Предусмотрена парольная защита песочниц.
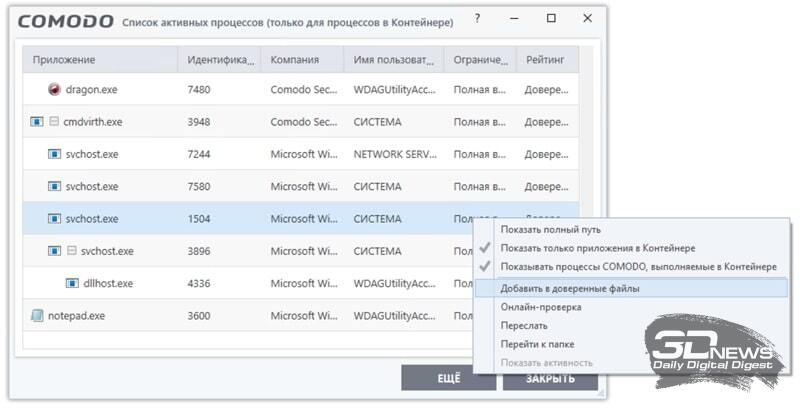
Для понимания «внутренней кухни» изолированных сред и просмотра функционирующих в них процессов имеется встроенный диспетчер задач. С его помощью можно анализировать поведение программ, просматривать рейтинг запускаемых ими процессов, блокировать выполнение отдельных исполняемых файлов и решать прочие административные задачи.
В целом Comodo Free Antivirus производит впечатление качественно сделанного продукта. Он бесплатен и при этом не раздражает пользователя навязчивыми рекламными баннерами как иные распространяемые на безвозмездной основе антивирусы. Единственное замечание: в процессе инсталляции программа норовит установить фирменный браузер Comodo Dragon Web Browser — тут необходимо быть внимательным.
Avast Premium Security
Разработчик: Avast Software.
Сайт продукта: avast.com/premium-security.
Стоимость: от $40/год (доступна 30-дневная пробная версия продукта).
Коммерческий антивирус со множеством защитных функций, в числе которых также фигурирует возможность создания безопасных сред. При этом устанавливать весь комплект входящих в Avast Premium Security модулей нет необходимости, можно ограничиться только песочницей — инсталлятор программы допускает такую возможность.
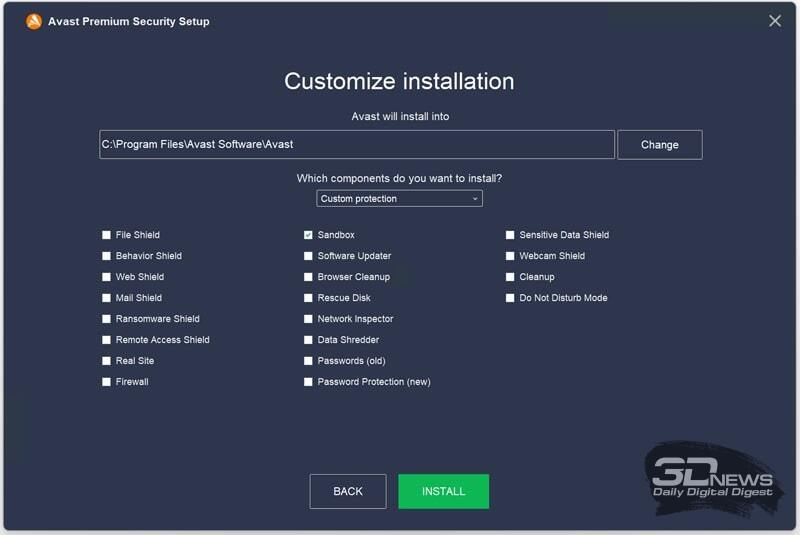
Набор предлагаемых песочницей Avast Premium Security функций довольно скромный: можно блокировать доступ «виртуализованных» приложений в интернет, разрешать перенос данных за пределы изолированного окружения и составлять список автоматически запускаемых в защищённой среде программ.
Как включить Windows Sandbox. Встроенная песочница Windows 10
Песочница Windows (Windows Sandbox) позволяет пользователям редакций Windows 10 Pro и Windows 10 Enterprise запускать подозрительные приложения в изолированном виртуальном пространстве, чтобы они не могли внести изменения в основную хост-систему. После закрытия сеанса песочницы, все файлы и приложения будут удалены навсегда.
Примечние. В накопительном обновлении KB4512941 (Build 18362.329) для Windows 10, версия 1903 исправлена ошибка «ERROR_FILE_NOT_FOUND (0x80070002)» при запуске Песочницы Windows 10.
Системные требования для Windows Sandbox
Для работы Песочницы Windows необходимо выполнение следующих требований:
- Windows 10 Pro или Enterprise – Windows 10 (версия 1903), KB4512941 (Build 18362.329) или выше.
- Архитектура x86-64 (также AMD64/Intel64/EM64T).
- Включение виртуализации в BIOS.
- Минимум 4 ГБ ОЗУ (рекомендуется 8 ГБ ОЗУ).
- Минимум 1 ГБ свободного дискового пространства (рекомендуется SSD).
- Минимум двухядерный процессор (рекомендуется четырехядерный процессор с поддержкой технологии Hyperthreading).
В статье, опубликованной в официальном блоге Microsoft, сообщается, что новая функция использует технологии на основе контейнеров Windows. Инженеры интегрировали Windows 10 в данные контейнеры и применили новую технологию “Integrated Scheduler”, которая позволяет хост-системе решать, когда нужно запустить изолированную среду.
Основная идея Windows Sandbox заключается в том, чтобы добавить возможность запуска приложений в изолированной среде, обеспечивая при этом все необходимые функции безопасности, требуемые от виртуальной машины.
Как включить и использовать песочницу Windows Sandbox в Windows 10

Необходимые условия
- Установите Windows 10 Pro или Enterprise, KB4512941 (Build 18362.329) или выше.
- Включите виртуализацию:
- Если вы используете физический компьютер, убедитесь, что в BIOS включена функция виртуализации.
- Если вы используете виртуальную машину, включите встроенную виртуализацию с помощью этого командлета PowerShell:
- Set-VMProcessor -VMName -ExposeVirtualizationExtensions $true
Как включить / выключить Песочницу Windows
- В меню Компоненты Windows
- С помощью PowerShell
- С помощью Командной строки
Как включить / выключить Песочницу Windows в меню Компоненты Windows

- Откройте меню Компоненты Windows (Панель управления > Программы > Программы и компоненты > Включение и отключение компонентов Windows) и выберите Песочница Windows. Нажмите OK, чтобы установить песочницу. Может понадобиться перезагрузка компьютера.
Как включить / выключить Песочницу Windows с помощью PowerShell
- Запустите PowerShell от имени администратора (введите powershell в поиске меню Пуск и выберите «Запуск от имени администратора»).
- Выполните следующую команду, чтобы включить Песочницу Windows:
Enable-WindowsOptionalFeature –FeatureName "Containers-DisposableClientVM" -All -Online

- Выполните следующую команду, чтобы отключить Песочницу Windows:
Disable-WindowsOptionalFeature –FeatureName "Containers-DisposableClientVM" -Online
Как включить / выключить Песочницу Windows с помощью Командной строки
- Запустите Командную строку от имени администратора (введите cmd в поиске меню Пуск и выберите «Запуск от имени администратора»)
- Выполните следующую команду, чтобы включить Песочницу Windows:
Dism /online /Enable-Feature /FeatureName:"Containers-DisposableClientVM" -All

- Выполните следующую команду, чтобы отключить Песочницу Windows:
Dism /online /Disable-Feature /FeatureName:"Containers-DisposableClientVM"
Запуск и использование Песочницы Windows
- Используя меню «Пуск», найдите Windows Sandbox, запустите ее и разрешите повышение привилегий.
- Скопируйте исполняемый файл с основной хост-системы.
- Вставьте исполняемый файл в окно песочницы Windows Sandbox (на рабочем столе Windows).
- Запустите исполняемый файл в песочнице Windows Sandbox; если это установщик, продолжайте и установите его.
- Запустите приложение и используйте его как обычно.
- Когда вы закончите экспериментировать, вы можете просто закрыть приложение Windows Sandbox. Все содержимое песочницы будет окончательно удалено.
- Убедитесь, что на хост-системе нет изменений, внесенных вами в песочницу Windows Sandbox.

- Вы также можете использовать файлы конфигурации (WSB) или утилиту Windows Sandbox Editor для запуска песочницы с заданными параметрами: использование vGPU, поддержка сети, общие папки, скрипты и программы автозагрузки.