Как настроить режим Bridge для VPN на модеме Huawei EchoLife HG8245HV5

В статье я вам расскажу о том, как настроить режим Bridge для VPN на модеме Huawei EchoLife HG8245HV5.
Примечание. Для такого типа подключения потребуется создание подключения на компьютере.
Итак, необходимо выполнить следующие действия:
- Установите соединение с модемом. Для подключения через проводное соединение используйте сетевой кабель, соединив им порт 1 на модеме и порт на сетевой карте вашего компьютера.
 Для подключения через беспроводное соединение вы должны быть подключены к сети Wi-Fi вашего модема.
- Зайдите в настройки модема.
- Откройте любой браузер. В адресной строке перейдите по ip-адресу 192.168.100.1.
- Откроется окно авторизации. Введите логин telecomadmin, пароль admintelecom и нажмите на кнопку Login.

- Перейдите во вкладку WAN. После авторизации откроется главное меню модема. Вам необходимо перейти во вкладку WAN.

- Выберите подключение для интернета. Во вкладке WAN выберите поле 4_INTERNET_R_VID_10.

- Выберите нужный порт.
- В поле Binding Options уберите галочки с порта, на котором будете настраивать подключение для VPN.
- Нажмите Apply для сохранения настроек.

- Создайте новое подключение для VPN.
- Нажмите на кнопку New и настройте параметры для подключения следующим образом:
- В поле WAN Mode выберите Bridge WAN.
- В поле Service Type выберите OTHER.
- В поле VLAN ID введите 70.
- В поле 802.1p выберите 3.
- В поле Binding Options отмечаем порт, через который будет работать VPN-подключение.
- Нажмите Apply для сохранения настроек.

- Отключите автоматическую выдачу ip-адресов.
- Перейдите во вкладку LAN, далее выберите вкладку DHCP Server Configuration.
- Уберите галочку с поля Enable Primary DHCP Server.
- Нажмите Apply для сохранения настроек.

- Измените ip-адрес модема.
- Вам необходимо перейти во вкладку LAN, далее выберите вкладку LAN Host Configuration..
- В поле Primary IP Address введите ip-адрес модема для вашей сети.
- В поле Primary Address Subnet Mask введите маску подсети для вашей сети.
- Уберите галочку с поля Enable secondary address.
- Нажмите Apply для сохранения настроек. После этого модем перезагрузится.

У вас есть вопрос? Заметили ошибку? Пишите в телеграм t.me/howtoby.
Самое подробное руководство 2024 г. по установке VPN на роутере. Наверняка.
Настройка VPN (виртуальной частной сети) на роутере (маршрутизаторе) — отличный способ усилить свою цифровую безопасность. Подключив все свои устройства к VPN-роутеру, вы защитите сразу всю сеть: ПК, ноутбуки, смартфоны, смарт-ТВ и даже игровые консоли. И не бойтесь процесса установки — все гораздо проще, чем кажется.
Что такое VPN-маршрутизатор (VPN-роутер)?
Если коротко, то это маршрутизатор с VPN, который надежно шифрует данные каждого связанного с ним устройства (то есть защиту получает вся сеть, подключенная к одному устройству с VPN). Блестящее решение, правда?
Кроме того, VPN-роутером может называться роутер, специально предназначенный для «раздачи» VPN (поскольку не все они умеют это делать).
Как работает VPN-роутер?
Когда вы устанавливаете VPN-приложение на свое устройство и подключаетесь к серверу, все входящие и исходящие данные из браузеров, приложений, игр и служб передаются через VPN-соединение между вашим устройством и VPN-сервером.
VPN-роутер обслуживает таким образом все подключенные к нему устройства .
Это означает, что вам не нужно устанавливать VPN-клиент на каждое из них, а защита VPN распространяется даже на те устройства, на которые нельзя установить VPN-приложение. То есть VPN на роутере защищает все устройства, подключенные к его Wi-Fi-сети — смартфоны, ноутбуки, телевизоры, смарт-холодильники и пр.
Как установить VPN на роутер
Установка VPN начинается с выбора сервиса VPN. Если вы еще не пользуетесь никаким, рекомендуем вариант приобретения подписки Surfshark VPN !
После выбора оптимального VPN-сервиса можно перейти к техническим настройкам.
- Откройте панель настройки маршрутизатора . Для доступа к ней введитеIP-адрес (IP — Интернет-протокол)в своем браузере (так же, как вводите URL-адрес). Если вы не знаете IP-адреса своего роутера, воспользуйтесь этой подсказкой:
- Для пользователей Windows 10:
- Откройте меню « Пуск », введите и выберите « Командная строка »;
- В открывшемся окне консоли введите « ipconfig » и нажмите «Ввод»;
- IP-адрес вашего роутера должен отобразиться в строке « Шлюз по умолчанию ».
- Откройте « Системные настройки » в меню Apple;
- Затем выберите пункт « Сеть »;
- Выберите « Wi-Fi » —> « Расширенные… » —> « TCP/IP »;
- IP-адрес вашего маршрутизатора отображается возле пункта « Маршрутизатор ».
- Проверьте вкладку VPN-клиента.Обычно ее можно найти в дополнительных настройках маршрутизатора , но она может находиться и в других местах в зависимости от модели и бренда вашего маршрутизатора. Поищите ее, открывая разные пункты меню .
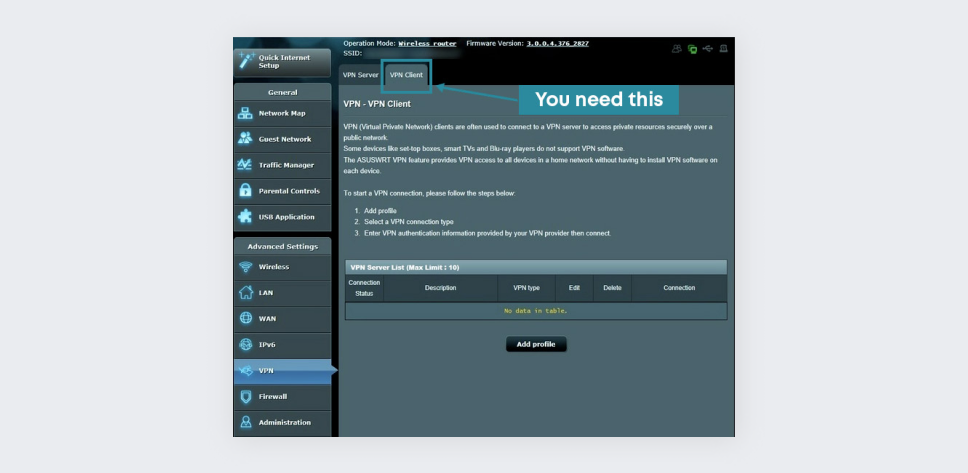
Если ее нет нигде, это значит, что ваш роутер не поддерживает VPN. Но не волнуйтесь — большинство маршрутизаторов можно сделать VPN-совместимыми с помощью определенной прошивки (подробнее об этом см. ниже) .
- Следуйте инструкциям вашего VPN-клиента. Здесь вы найдете инструкции Surfshark по настройке VPN на:
- роутерах Asus;
- роутерах DD-WRT;
- роутерах Tomato.
- Убедитесь, что ваше соединение защищено VPN. Для этого введите в строку Google-поиска «мой IP-адрес» и проверьте, отличается ли отображаемое местоположение от вашего фактического. Если нет, проверьте правильность выполнения наших инструкций и/или обратитесь в службу поддержки Surfshark.
- Пользуйтесь всеми возможностями VPN-маршрутизатора!
Можно ли использовать VPN на любых роутерах?
Нет, не все маршрутизаторы имеют встроенную поддержку программного обеспечения VPN. Вот как можно это проверить:
Имеет ли ваш роутер поддержку VPN? Вот как можно это исправить
Ограничение ответственности : неправильная прошивка может повредить маршрутизатор и сделать его непригодным для использования. Приняв решение продолжать, вы берете на себя все связанные с этим процессом риски .
Если ваш маршрутизатор не имеет поддержки VPN-клиента, обычно эта проблема решается с помощью прошивки сторонних разработчиков. Для этого нужно сделать следующее:
- Узнайте IP-адрес своего роутера (см. шаг 1 инструкции « Как настроить VPNна роутере» выше);
- Получите доступ к своему маршрутизатору . Для доступа к маршрутизатору введите IP-адрес из шага 1 в браузер так же, как вводите URL-адрес. После этого на экране отобразится запрос на указание имени пользователя и пароля вашего маршрутизатора. Если вы их не меняли, то можете найти их в руководстве к своему роутеру ( совет : для доступа к большинству роутеров нужно ввести слово «admin» в качестве имени пользователя и пароля );
- Получите прошивку для своего роутера . Проверить поддержку вашего роутера можно на сайте DD-WRT . С помощью окна поиска найдите модель своего маршрутизатора (можете также попробовать ввести OpenWRT или Tomato , если не удается найти свою модель на DD-WRT);
- С сайта DD-WRT скачайте файлы .bin именно для своего роутера . Это очень важно, поскольку данный процесс может привести к отмене гарантии и даже нарушить работу маршрутизатора;
- Найдите страницу установки прошивки . В интерфейсе многих маршрутизаторов она находится в разделе «Администрирование». Поищите ее в разных пунктах меню;
- Загрузите файл .bin для DD-WRT . Перепроверьте и убедитесь, что это файл именно для вашего браузера, затем загрузите его и немного подождите;
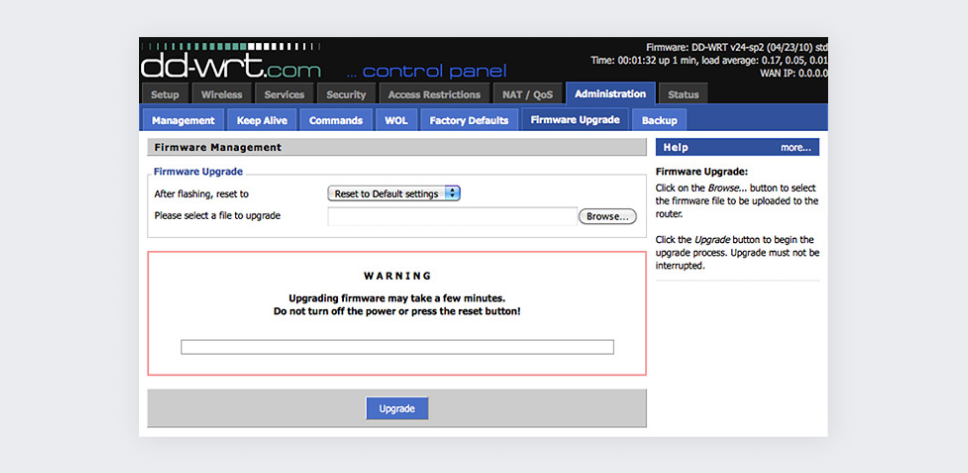
- Установите имя пользователя и пароль . IP-адрес DD-WRT по умолчанию: 192.168.1.1. Введите его в своем браузере в качестве URL-адреса, и вам будет предложено установить новое имя пользователя и пароль;
- Убедитесь, что ваш маршрутизатор подключен к Интернету ;
- Подготовьтесь к установке . Перейдите на вкладку VPN в разделе «Службы» и выберите « Включить » возле пункта « Запустить Open VPN клиент »;
- Теперь выполните действия, описанные выше в разделе « Как настроить VPN-роутер ».
Есть и другой вариант: совсем отказаться от своего роутера (не забыв правильно его утилизировать) и вместо него начать пользоваться VPN-роутером . С предварительно настроенным VPN-маршрутизатором все гораздо проще и удобнее!
Как использовать VPN-роутер максимально эффективно
- Подключитесь к ближайшему VPN-серверу . Если для вас критична скорость соединения, подключайтесь к ближайшему к вам VPN-серверу. Чем больше серверов предлагает VPN-провайдер, тем больше у вас возможностей;
- Не удваивайте защиту без необходимости . Не запускайте VPN одновременно на маршрутизаторе и на устройстве — VPN-защиты одного маршрутизатора будет достаточно! Двойное VPN-соединение снизит скорость вашего интернет-подключения;
- Ищите новейшие стандарты шифрования . Новые стандарты шифрования обеспечивают более высокую скорость и надежность. WireGuard, IKEv2 и OpenVPN — самые эффективные и безопасные на сегодня протоколы. Однако не все VPN-роутеры их поддерживают. Убедитесь, что устанавливаете VPN-клиент на VPN-маршрутизатор с подходящими характеристиками, иначе он будет бесполезен;
- Остерегайтесьбесплатных VPN-сервисов . Поставщики бесплатных VPN могут не иметь стандартов безопасности платных сервисов. Зачастую они предлагают более низкую производительность, заваливают пользователей рекламой и даже могут сохранять данные об их действиях в сети с целью продажи третьим лицам;
- Добавьте настройки роутера в закладки . Речь идет о вышеупомянутом IP-адресе маршрутизатора. Добавьте его в закладки своего браузера, чтобы легко открывать настройки VPN-маршрутизатора при необходимости.
Настройка VPN на маршрутизаторе: плюсы и минусы
Вы можете считать, что вам совсем не нужно устанавливать VPN на роутере. Безусловно, это может быть вашим личным предпочтением. В качестве главного контраргумента можно было бы привести удобство пользования, но для формирования объективного мнения мы хотим привести все плюсы и минусы VPN на роутере.
Экономия времени при установке VPN
Более сложные настройки
Постоянная защита всех домашних устройств
Зависимость от маршрутизатора
Конфиденциальность потоковой передачи без буферизации
Незащищенность соединения между устройством и маршрутизатором
Защита устройств всех гостей, которые подключаются к вашей домашней сети
Более сложный процесс установки
Защита всех устройств, включая те, на которые нельзя установить VPNИспытайте свой VPN-маршрутизатор
Настройка VPN-роутера может показаться сложной задачей, но с хорошей инструкцией у вас все получится. В пользу VPN-роутера говорят все его плюсы — экономия времени на установке VPN, одновременная защита всех подключенных устройств и многие другие преимущества. В этой статье мы изложили все, что необходимо знать о настройке VPN-маршрутизатора.
А теперь позвольте предложить вам сервис Surfshark. Пользователям нашего VPN мы предоставляем подробные руководства по настройке различных маршрутизаторов и подключение к оптимизированной серверной сети с высокими скоростями соединения. С любыми вопросами и проблемами вы можете обращаться в нашу круглосуточную службу поддержки. Самый оптимальный вариант: большой выбор VPN-маршрутизаторов с предварительной прошивкой (следовательно, с предварительной настройкой) Surfshark.
Surfshark не поощряет использование VPN способами, которые могут нарушать Условия обслуживания других поставщиков услуг.
Получите лучший VPN для своего роутера
Вопросы и ответы
Как настроить VPN на моем роутере?
Если ваш маршрутизатор не поддерживает VPN, выполните следующие действия:
- переустановите прошивку маршрутизатора, скачав ту, которая разрешает VPN-подключение;
- прошейте роутер (аккуратно);
- подключитесь к VPN-провайдеру. Пользуйтесь приведенными ниже инструкциями.
Выполните следующие действия, если ваш роутер имеет поддержку VPN:
- Перейдите на панель настройки маршрутизатора, введя свой IP-адрес в адресную строку браузера;
- Настройте клиент OpenVPN. Этот шаг зависит от маршрутизатора ( роутер DD-WRT , роутер AsusWRT , роутер Tomato );
- Найдите вкладку VPN, которая обычно находится в расширенных настройках;
- Включите OpenVPN и подключитесь к VPN.
Можно ли пользоваться VPN на Wi-Fi-роутере?
Да, вы можете установить и использовать VPN на своем маршрутизаторе. Он зашифровывает ВСЕ данные вашей Wi-Fi-сети, обеспечивая надежную защиту каждого подключенного к нему устройства.
Настройка VPN на роутере — лучший способ защиты?
Да, это удобно и позволяет решить проблему подключения устройств, на которые нельзя установить VPN-приложение. Маршрутизатор шифрует все входящие и исходящие данные всех подключенных к нему устройств, и избавляет от необходимости устанавливать и включать VPN-приложение при каждом пользовании Интернетом.
Подключение к сети VPN
Поддерживаемые продукты: HUAWEI P30(single sim card 6gb+128gb、dual sim card 6gb+128gb、dual sim card 8gb+128gb),HUAWEI Mate 20 X(dual sim card 6gb+128gb),HUAWEI P30 Pro(single sim card 8gb+256gb、dual sim card 8gb+512gb、single sim card 6gb+128gb、dual sim card 6gb+128gb、dual sim card 8gb+256gb、single sim card 8gb+128gb、dual sim card 8gb+128gb),HUAWEI nova 5T(dual sim card 6gb+128gb、dual sim card 8gb+128gb、single sim card 8gb+128gb),HUAWEI Mate 20 Pro(dual sim card 6gb+128gb),HUAWEI Mate 20 X (5G)(dual sim card 8gb+256gb),HUAWEI Mate 20(dual sim card 6gb+128gb)
Поддерживаемые продукты:
Подключение к сети VPN - PPTP. Безопасный протокол с шифрованием MPPE.
- L2TP. Безопасный протокол с шифрованием IPSec PSK и IPSec RSA.
- IPSec Xauth. Безопасный протокол с шифрованием PSK, RSA и Hybrid RSA.
Подключение к серверу PPTP
- Получите имя и адрес VPN-сервера у администратора вашего VPN-сервера.
- Перейдите в раздел Настройки > Другие соединения > VPN > Добавить сеть VPN , введите имя VPN, задайте тип сервера PPTP, затем введите адрес сервера.
- Если у VPN-сервера нет DNS-адреса, нажмите Дополнительно , введите доменное имя и адрес DNS-сервера и маршрут переадресации.
- Нажмите Сохранить .
- Нажмите на VPN-сервер, который вы только что настроили, введите ваше имя пользователя и пароль на VPN-сервере, затем нажмите Подключить .
Подключение к серверу с протоколами L2TP или IPSec PSK
- Получите у администратора вашего VPN-сервера следующие данные: имя VPN-сервера, адрес сервера, ключ L2TP (опционально), идентификатор IPSec (опционально) и ключ IPSec.
- Перейдите в раздел Настройки > Другие соединения > VPN > Добавить сеть VPN , введите имя VPN, задайте тип сервера L2TP/IPSec PSK, затем введите адрес сервера, ключ L2TP, идентификатор IPSec и ключ IPSec.
- Если у VPN-сервера нет DNS-адреса, нажмите Дополнительно , введите доменное имя и адрес DNS-сервера и маршрут переадресации.
- Нажмите Сохранить .
- Нажмите на VPN-сервер, который вы только что настроили, введите ваше имя пользователя и пароль на VPN-сервере, затем нажмите Подключить .
Настройка VPN-туннеля на маршрутизаторе Huawei AR6120
Откройте портал управления vCloud Director и войдите в систему в качестве администратора организации. Перейдите во вкладку Data Centers и выберите нужный виртуальный ЦОД (vDC).
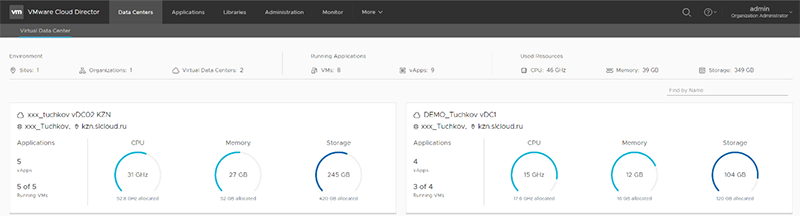
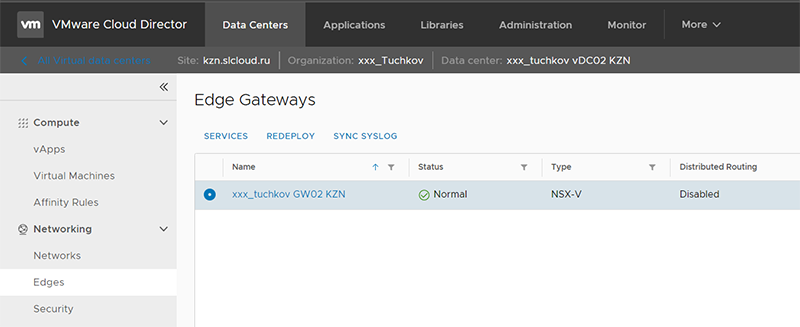
В открывшемся списке выберите нужный виртуальный ЦОД (Virtual Datacenters) и перейдите в раздел Network – Edges.
Отметьте нужный Edge в списке Edge Gateways и нажмите SERVICES.
В открывшемся окне настроек перейдите на вкладку VPN и включите поддержку VPN, изменив положение переключателя.
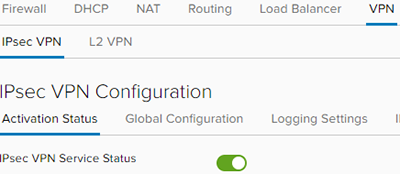

Для добавления нового VPN-туннеля перейдите на вкладку IPsec VPN Sites и нажмите
Откроется новое окно:
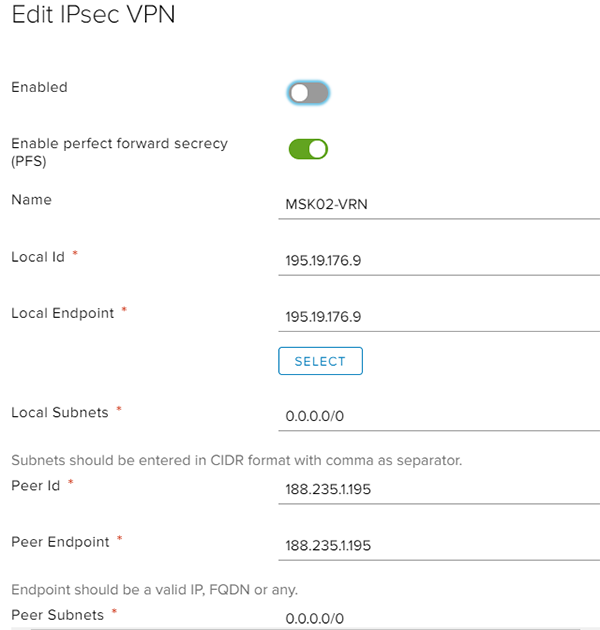
В появившемся окне выключите пункт «Enabled» и включите «Enable perfect forward secrecy».
В поле «Name» введите название для VPN-туннеля.
В поля «Local Id» и «Local Endpoint» укажите внешний IP-адрес Edge Gateway
В поле «Local Subnets» укажите адрес локальной сети, подключенной к Edge Gateway. В данном случае это будет 0.0.0.0/0.
В полях «Peer Id» и «Peer Endpoint» укажите внешний IP-адрес маршрутизатора Huawei.
В поле «Peer Subnets» укажите адрес локальной сети, подключенной к Huawei. В данном случае это будет 0.0.0.0/0.
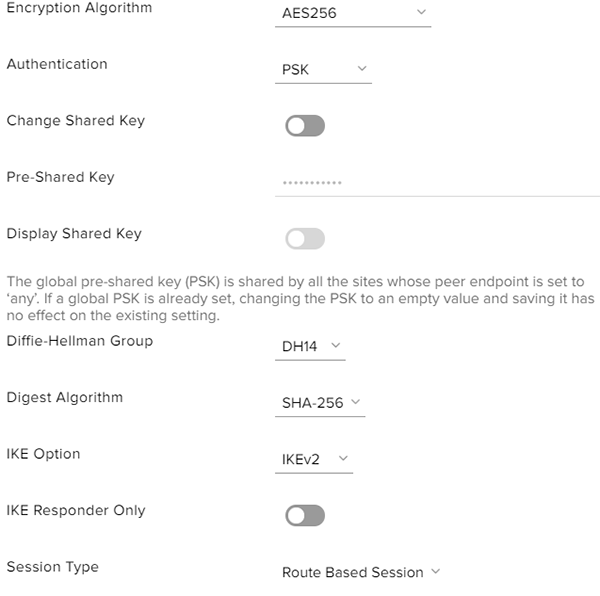
Рекомендуется использовать следующие параметры:
- Encryption Algorithm – AES256
- Authentication – PSK
- В поле «Pre-Shared Key» вводим придуманный пароль для подключения.
- Diffie-Hellman Group – DH14
- Digest Algorithm – SHA-256
- IKE Option – IKEv2
- Session Type – Route Based Session
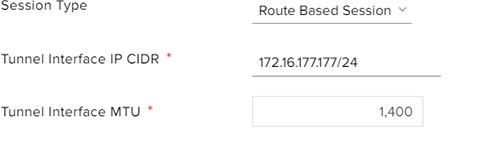
Tunnel Interface IP CIDR – введите IP – адрес туннельного интерфейса со стороны Edge Gateway. В данном примере используется 172.16.177.177/24
Нажмите кнопку «Keep», чтобы сохранить изменения.
Затем перейдите в Edge Gateway в раздел Routing – Static Routeа нажмите кнопку Add:
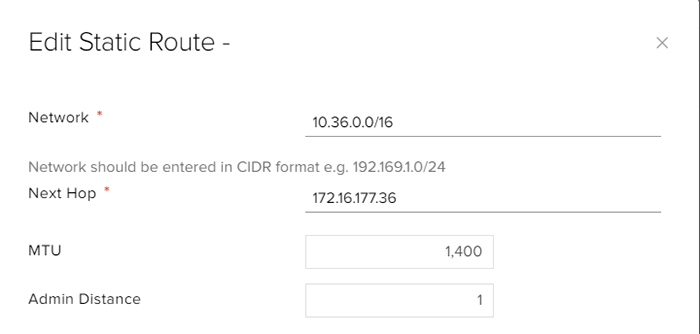
Network – укажите сеть, подключенную за Huawei AR.
Next Hop – IP – адрес туннельного интерфейса на стороне маршрутизатора Huawei. В данном примере используется 172.16.177.36/24
Перейдите во вкладку «Activation Status» и включите настройку «IPsec VPN Service Status».
Создание туннельного интерфейса
Перейдите в панели управления маршрутизатором Huawei AR в раздел Advanced – Interface – Logical Interface:

Создайте новый интерфейс типа Tunnel:
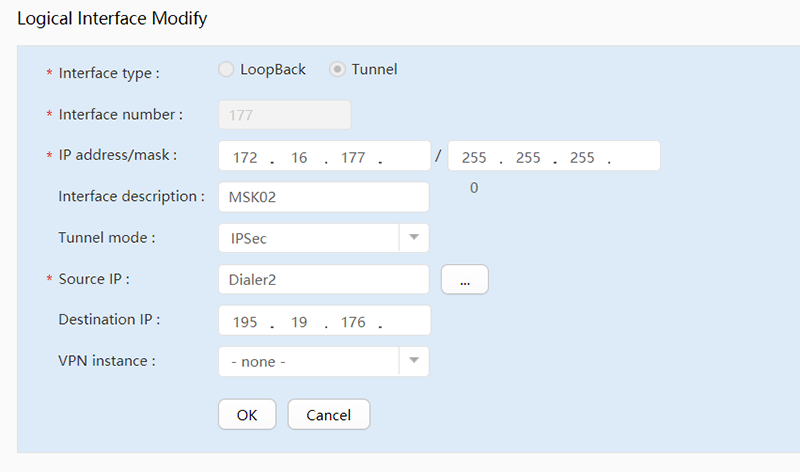
Укажите следующие параметры:
- Interface number – номер туннельного интерфейса. В данном примере используется номер 177.
- IP address – IP-адрес туннельного интерфейса со стороны Huawei AR. В данном примере используется 172.16.177.36/24.
- Tunnel Mode – укажите IPSec.
- Source IP – интерфейс, через который осуществляется выход в Интернет. В данном примере используется интерфейс Dialer.
- Destination IP – укажите IP – адрес Edge Gateway.
По завершению нажмите Ok.
Создание маршрута до сети Edge Gateway
Зададим маршрут до сети за Edge. Для этого в панели управления Huawei AR в раздел Advanced – IP – Routing раскройте меню Static Route и заполните следующие поля:
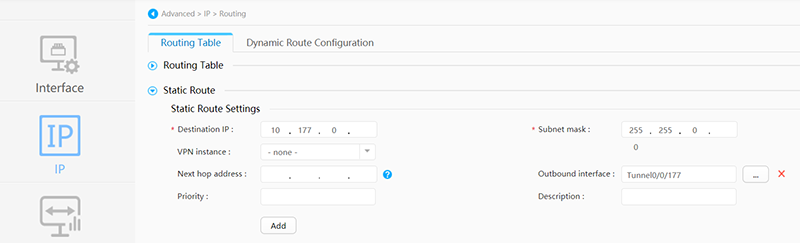
Destination IP / Subnet mask – укажите подключенную за Edge Gateway сеть и её маску.
Outbound interface – созданный на предыдущем шагу туннельный интерфейс. В примере используется Tunnel0/0/177.
После нажмите кнопку Add.
Создание политики IPSec
Для этого в панели управления Huawei AR в разделе Advanced – VPN – IPSec создадим новую политику со следующими параметрами:
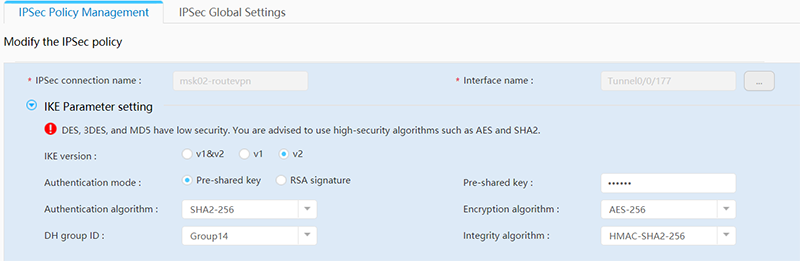
IKE Parameter setting:
- IPsec connection name – задайте имя подключения.
- Interface name – укажите созданный ранее туннельный интерфейс. В данном примере это Tunnel0/0/177.
- IKE version – укажите v2.
- Authentication mode – укажите Pre-shared key.
- Authentication algorithm – укажите SHA2-256.
- DH group – укажите Group14.
- Pre-shared key – укажите ключ, заданный при создании VPN – туннеля на Edge Gateway.
- Encryption algorithm – укажите AES-256.
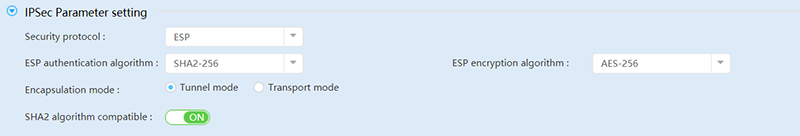
IPSec Parameter setting:
- Security Protocol – укажите ESP.
- ESP authentication algorithm — укажите SHA2-256.
- Encapsulation mode – укажите Tunnel mode.
- SHA2 algorithm compatible – переведите в режим ON.
- ESP encryption algorithm – укажите AES-256.
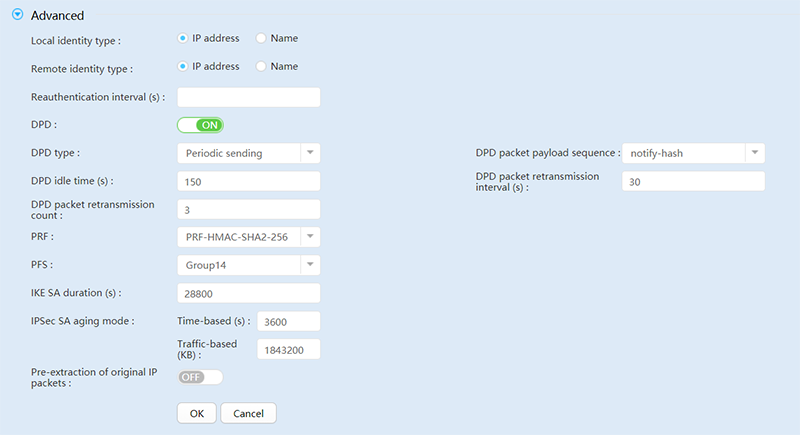
Advanced:
- DPD — переведите в режим ON.
- DPD idle time – укажите 150.
- DPD packet retransmission interval – 30.
- PFS – укажите Group14.
- IKE SA duration – укажите 28800.
После указания перечисленных выше параметров нажмите Ok.
Затем перейдите в раздел IPSec Global Setting и установите следующие параметры:
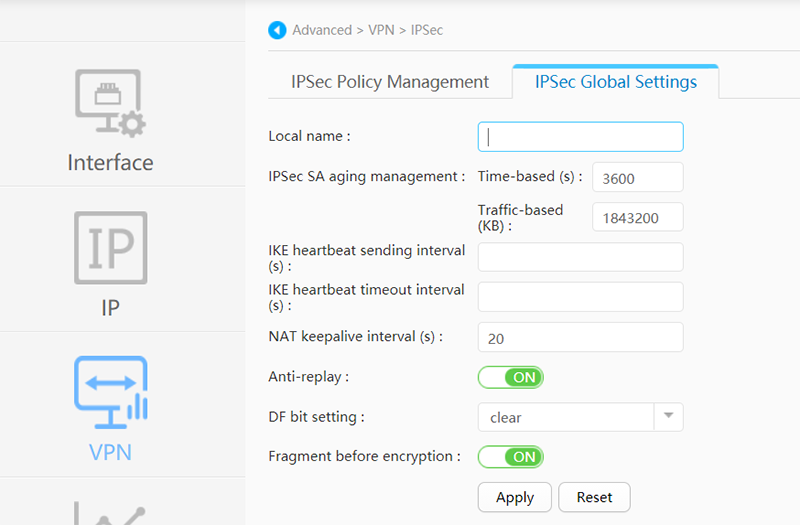
DF bit setting – установите опцию clear.
Fragment before encryption — переведите в режим ON.
Конфигурация для данного туннеля для настройки через CLI:
ipsec proposal msk02-routevpn
esp authentication-algorithm sha2-256
esp encryption-algorithm aes-256
sa duration 28800
ike peer msk02-routevpn
pre-shared-key cipher PASSWORD_CLOUD_VPN
dpd type periodic
dpd idle-time 150
dpd retransmit-interval 30
rsa encryption-padding oaep
rsa signature-padding pss
ikev2 authentication sign-hash sha2-256
ipsec profile msk02-routevpn
ip address 172.16.177.36 255.255.255.0
ipsec profile msk02-routevpn
ip route-static 10.177.0.0 255.255.0.0 Tunnel0/0/177
Включение VPN – туннеля
Перейдите в настройки VPN – туннеля на Edge Gateway и включите созданный ранее туннель:
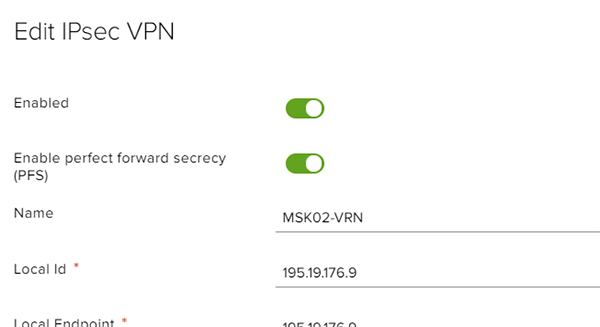
Для просмотра состояния туннеля перейдите в раздел Edge Gateway – Statistics – IPSec VPN. В данном разделе можно отслуживать состояние как самого туннеля, так и сетей пиров:
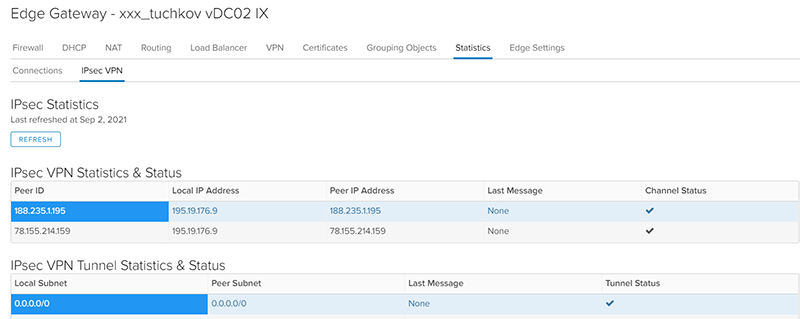
Для проверки состояния со стороны Huawei AR6120 перейдите в панели управления маршрутизатором в раздел Advanced – Interface – Logical Interface – Configured Logical Interface List:

Если конфигурация туннеля как на Edge Gateway, так и на Huawei AR задана верно, туннельный интерфейс будет находиться в состоянии UP.
Если туннельный интерфейс находится в состоянии DOWN, ошибку подключения можно посмотреть в Advanced – VPN – IPSec – Tunnel Down Reason:
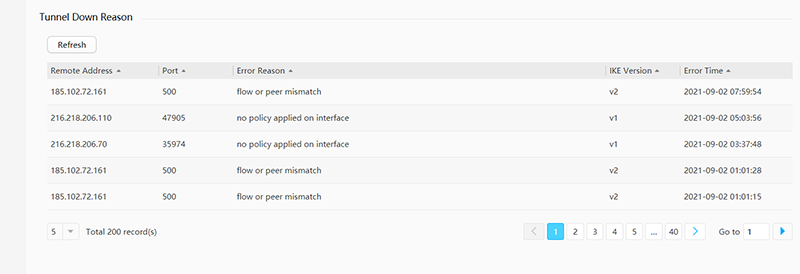
Для проверки маршрутов, запустите пинг как из локальной сети в сеть облака, так и из сети облака в локальную сеть. При наличии ошибок необходимо будет еще раз проверить корректность статических маршрутов.
Важное замечание
Описание проблемы:
Недоступны либо долго отвечают на запросы ресурсы за Edge Gateway, при обращении к ним через VPN-туннель.
При этом пинг и трассировка до ресурсов ошибок не показывают.
Решение:
Данная проблема связана с фрагментацией пакетов, получаемых через VPN-туннель.
Проверить фрагментацию пакетов:
ping XXX.XXX.XXX.XXX -l 1500 -f
Где XXX.XXX.XXX.XXX — IP за Edge Gateway
Для решения проблемы с фрагментацией вендором рекомендуется установить для туннеля значение MSS 1200.
Не нашли инструкцию?
Заполните форму, и наш специалист свяжется с вами.
Мы дополним информацию и ответим на ваш вопрос.
Использование Snapshot vCloud Director
В нашей панели управления vCloud Director существует удобная возможность сделать снапшот виртуальной машины, внести изменения в работу машины, а в случае возникновения проблем быстро совершить откат до предыдущего состояния.
Общая информация по Veeam Self Service Portal
Доступ к порталу самообслуживания (Self-Service Backup Portal) предоставляется только клиентам сервис провайдера Softline
Настройка разрешений в Team Folders Softline Drive
Администраторы арендаторов могут создавать новые папки групп на панели инструментов арендатора или в файловом браузере на веб-портале. На панели инструментов арендатора есть заметная кнопка для создания новых папок группы в разделе «Общие папки».
Настройки почты — виртуальный офис CommuniGate
Содержит общие почтовые настройки. Также тут можно составить свою подпись. По умолчанию – только текст. Чтобы использовать картинки, ссылки и т.д. включите параметр «Использовать форматирование».
Присоединение виртуальной сети к виртуальной машине в IaaS OpenNebula
Перед добавлением виртуального интерфейса к ВМ выключите ВМ.
Cloud Connect BaaS Veeam
При резервном копировании Cloud Connect BaaS клиентский сервер Veeam подключается к серверу Veeam сервис-провайдера по порту 6180/tcp и передает данные резервного копирования на репозиторий сервис-провайдера. При восстановлении данных они передаются с репозитория сервис-провайдера на инфраструктуру клиента.