Устранение ошибок, которые возникают при присоединении компьютеров под управлением Windows к домену
В этой статье описано несколько распространенных сообщений об ошибках, которые могут возникать при присоединении клиентских компьютеров под управлением Windows к домену. В этой статье также приводятся рекомендации по устранению этих ошибок.
Применяется к: Windows Server 2016, Windows Server 2012 R2
Оригинальный номер базы знаний: 4341920
Где найти файл Netsetup.log
Клиенты Windows регистрируют сведения об операциях присоединения к домену в файле %windir%\debug\Netsetup.log.
Сообщения о сетевых ошибках и способы их устранения
Ошибка 1
Не удается разрешить DNS-имя контроллера домена в присоединяемом домене. Убедитесь, что настройки данного клиента обеспечивают доступ к DNS-серверу, который может выполнять разрешение DNS-имен в целевом домене.
Решение
При вводе доменного имени убедитесь, что вы вводите имя службы доменных имен (DNS), а не NetBIOS-имя. Например, если DNS-именем целевого домена является contoso.com , убедитесь, что вы вводите contoso.com вместо «contoso», доменного имени NetBIOS.
Кроме того, убедитесь, что компьютер может связаться с DNS-сервером, на котором размещена зона DNS целевого домена, или разрешить DNS-имена в этом домене. Убедитесь, что правильно указанный DNS-сервер настроен на этом клиенте как предпочтительный DNS-сервер и что клиент имеет подключение к этому серверу. Для этого воспользуйтесь одной из следующих команд:
nltest /dsgetdc: /force nltest /dsgetdc: /force Ошибка 2
Не удается разрешить DNS-имя контроллера домена в присоединяемом домене. Убедитесь, что этот клиент настроен для связи с DNS-сервером, который может разрешать DNS-имена в целевом домене.
Решение
При вводе доменного имени убедитесь, что вы вводите DNS-имя, а не NetBIOS-имя.
Кроме того, убедитесь, что компьютер может связаться с DNS-сервером, на котором размещена зона DNS целевого домена, или разрешить DNS-имена в этом домене. Убедитесь, что правильно указанный DNS-сервер настроен на этом клиенте как предпочтительный DNS-сервер и что клиент имеет подключение к этому серверу. Для этого воспользуйтесь одной из следующих команд:
nltest /dsgetdc: /force nltest /dsgetdc: /force Ошибка 3
Попытка выполнить операцию для несуществующего сетевого подключения.
Решение
При вводе доменного имени убедитесь, что вы вводите DNS-имя, а не NetBIOS-имя. Кроме того, перезапустите компьютер, прежде чем пытаться присоединить компьютер к домену.
Ошибка 4
Множественное подключение к серверу или к общим ресурсам одним пользователем с использованием более одного имени пользователя не разрешено. Отключите все предыдущие подключения к серверу или общим ресурсам и повторите попытку.
Решение
Перезапустите компьютер, который вы пытаетесь присоединить к домену, чтобы убедиться в том, что нет никаких скрытых подключений к серверам домена.
При вводе доменного имени убедитесь, что вы вводите DNS-имя, а не NetBIOS-имя.
Ошибка 5
Решение
Убедитесь, что компьютер может связаться с DNS-сервером, на котором размещена зона DNS целевого домена, или разрешить DNS-имена в этом домене. Убедитесь, что правильный DNS-сервер настроен на этом клиенте как предпочтительный DNS-сервер и что клиент имеет подключение к этому серверу. Для этого воспользуйтесь одной из следующих команд:
nltest /dsgetdc: /force nltest /dsgetdc: /force При вводе доменного имени убедитесь, что вы вводите DNS-имя, а не NetBIOS-имя.
Кроме того, можно обновить драйвер сетевого адаптера.
Ошибка 6
Дополнительные подключения к этому удаленному компьютеру в настоящее время невозможны, поскольку число подключений к компьютеру достигло предела.
Решение
Перед присоединением компьютера к домену убедитесь, что вы удалили все подключения к любым дискам.
Перезапустите компьютер, который вы пытаетесь присоединить к домену, чтобы убедиться в том, что нет никаких скрытых подключений к серверам домена.
При вводе доменного имени убедитесь, что вы вводите DNS-имя, а не NetBIOS-имя.
Ошибка может быть временной. Повторите попытку позже. Если проблема повторяется, проверьте состояние контроллера домена, к которому подключается клиент (активные подключения, подключение к сети и т. д.). Если проблема повторяется, может потребоваться перезапустить контроллер домена.
Ошибка 7
Формат указанного сетевого имени недействителен.
Решение
Убедитесь, что компьютер может связаться с DNS-сервером, на котором размещена зона DNS целевого домена, или разрешить DNS-имена в этом домене. Убедитесь, что правильный DNS-сервер настроен на этом клиенте как предпочтительный DNS-сервер и что клиент имеет подключение к этому серверу. Для этого воспользуйтесь одной из следующих команд:
nltest /dsgetdc: /force nltest /dsgetdc: /force При вводе доменного имени убедитесь, что вы вводите DNS-имя, а не NetBIOS-имя. Убедитесь, что для сетевого адаптера на клиентском компьютере установлены самые последние драйверы. Проверьте подключение между присоединяемым клиентом и целевым контроллером домена через необходимые порты и протоколы. Отключите функцию разгрузки TCP Chimney и разгрузку IP-адресов.
Ошибка 8
Служба каталогов исчерпала пул относительных идентификаторов.
Решение
Убедитесь, что контроллер домена, на котором размещается хозяин RID, доступен и работает. Дополнительные сведения см. в разделе Код события 16650: не удалось инициализировать распределитель идентификаторов учетных записей в Windows Server.
Можно использовать команду netdom query fsmo , чтобы определить, какому контроллеру домена присвоена основная роль RID.
Убедитесь, что Active Directory реплицируется между всеми контроллерами домена. Для обнаружения ошибок можно использовать следующую команду:
repadmin /replsummary /bysrc /bydest /sort:delta Ошибка 9
Сбой при удаленном вызове процедуры. Вызов не произведен.
Решение
Убедитесь, что для сетевого адаптера на клиентском компьютере установлены самые последние драйверы. Проверьте подключение между присоединяемым клиентом и целевым контроллером домена через необходимые порты и протоколы. Отключите функцию разгрузки TCP Chimney и разгрузку IP-адресов.
Подобная проблема может возникать по одной из следующих причин:
- Сетевое устройство (маршрутизатор, брандмауэр или VPN-устройство) блокирует подключение через порты и протоколы, используемые протоколом MSRPC.
- Сетевое устройство (маршрутизатор, брандмауэр или VPN-устройство) отклоняет сетевые пакеты между присоединяемым клиентом и контроллером домена.
Ошибка 10
Не удалось изменить DNS-имя основного контроллера домена на «» для этого компьютера. Будет использоваться прежнее имя: «.». Указанный сервер не может выполнить операцию.
Решение
Эта ошибка возникает при использовании пользовательского интерфейса присоединения к домену при присоединении компьютера рабочей группы Windows 7 или Windows Server 2008 R2 к домену Active Directory путем указания целевого домена DNS. Чтобы устранить эту ошибку, см. раздел 2018583 При присоединении к домену Windows 7 или Windows 2008 R2 отображается ошибка «Не удалось изменить DNS-имя основного контроллера домена на «» для этого компьютера».
Сообщения об ошибках, связанных с проверкой подлинности, и способы их устранения
Ошибка 1
Вы превысили максимальное количество учетных записей компьютеров, которые вы можете создать в этом домене.
Решение
Убедитесь, что у вас есть разрешения на добавление компьютеров в домен и что квота, определяемая администратором домена, не превышена.
Чтобы присоединить компьютер к домену, учетной записи пользователя необходимо предоставить разрешения на создание объекта-компьютера в Active Directory.
По умолчанию пользователь без прав администратора может присоединить к домену Active Directory не более 10 компьютеров.
Ошибка 2
Вход в систему не произведен: конечная учетная запись указана неверно.
Решение
Убедитесь, что контроллеры домена зарегистрированы с помощью правильных IP-адресов на DNS-сервере и что их имена субъектов-служб правильно зарегистрированы в учетных записях Active Directory.
Ошибка 3
Вход в систему не произведен: выбранный режим входа для данного пользователя на этом компьютере не предусмотрен.
Решение
Убедитесь, что у вас есть разрешения на добавление компьютеров в домен. Чтобы присоединить компьютер к домену, учетной записи пользователя должно быть предоставлено разрешение На создание объекта компьютера в Active Directory.
Кроме того, убедитесь, что указанной учетной записи пользователя разрешено осуществлять локальный вход на клиентский компьютер. Для этого настройте параметр Разрешить локальный вход в групповая политика в разделе Конфигурация > компьютера Параметры > Windows Параметры безопасности Локальные > политики > Назначение прав пользователя.
Ошибка 4
Вход в систему не произведен: имя пользователя или пароль не опознаны.
Решение
Убедитесь, что вы используете правильное имя пользователя и пароль существующей учетной записи пользователя Active Directory при запросе учетных данных для добавления компьютера в домен.
Ошибка 5
Именам пользователей не сопоставлены идентификаторы безопасности (SID).
Решение
Эта ошибка, скорее всего, является временной. Она регистрируется, когда присоединяемый домен ищет целевой домен, чтобы определить, была ли уже создана соответствующая учетная запись компьютера или же в результате операции присоединения должна быть динамически создана учетная запись компьютера в целевом домене.
Ошибка 6
Недостаточно памяти для завершения операции.
Решение
Эта ошибка может возникнуть, когда размер токена Kerberos превышает максимальный размер по умолчанию. В этом случае необходимо увеличить размер токена Kerberos компьютера, который вы пытаетесь присоединить к домену. Дополнительные сведения см. в следующих статьях из базы знаний:
935744 При использовании контроллера домена для присоединения компьютера к домену отображается сообщение об ошибке «Недостаточно памяти для завершения операции»
327825 Проблемы с проверкой подлинности Kerberos, возникающие в том случае, когда пользователь принадлежит ко многим группам
Ошибка 7
Вход в систему с данной рабочей станции для текущего пользователя запрещен.
Решение
Эта проблема связана с несоответствием параметров SMB Signing между клиентским компьютером и контроллером домена, к которому выполняется подключение для присоединения устройства к домену. Просмотрите следующую документацию для дальнейшего изучения текущих и рекомендуемых значений в вашей среде:
281648 Сообщение об ошибке: Вход в систему с данной рабочей станции для текущего пользователя запрещен823659 Проблемы с клиентом, службой и программой могут возникнуть при изменении параметров безопасности и назначений прав пользователей
Ошибка 8
Учетная запись, указанная для этой службы, отличается от учетной записи, указанной для других служб в этом же процессе.
Решение
Убедитесь, что в домене контроллера, через который вы пытаетесь присоединиться к домену, запущена служба времени Windows.
Обратная связь
Были ли сведения на этой странице полезными?
Добавление рабочих станций к домену
Описание рекомендаций, расположения, значений, управления политиками и рекомендаций по обеспечению безопасности для параметра политики «Добавление рабочих станций в домен безопасности».
Справочные материалы
Этот параметр политики определяет, какие пользователи могут добавить устройство в определенный домен. Чтобы оно войти в силу, оно должно быть назначено так, чтобы оно применялось по крайней мере к одному контроллеру домена. Пользователь, которому назначено это право, может добавить в домен до 10 рабочих станций. Добавление учетной записи компьютера в домен позволяет устройству участвовать в сети на основе Active Directory.
Возможные значения
- Определяемый пользователей список учетных записей
- Не определено
Рекомендации
- Настройте этот параметр так, чтобы только авторизованные члены ИТ-команды могут добавлять устройства в домен.
Расположение
Конфигурация компьютера\Параметры Windows\Параметры безопасности\Назначение прав пользователя\
Значения по умолчанию
По умолчанию этот параметр разрешает доступ пользователям, прошедшим проверку подлинности, на контроллерах домена, и он не определен на автономных серверах.
В следующей таблице перечислены фактические и действующие значения политики по умолчанию для последних поддерживаемых версий Windows. Значения по умолчанию также можно найти на странице свойств политики.
| Тип сервера или объект групповой политики | Значение по умолчанию |
|---|---|
| Default Domain Policy | Не определено |
| Политика контроллера домена по умолчанию | Не определено |
| Параметры по умолчанию для автономного сервера | Не определено |
| Действующие параметры по умолчанию для контроллера домена | Прошедшие проверку пользователи |
| Действующие параметры по умолчанию для рядового сервера | Не определено |
| Действующие параметры по умолчанию для клиентского компьютера | Не определено |
Управление политикой
Пользователи также могут присоединить компьютер к домену, если у них есть разрешение На создание объектов-компьютеров для подразделения или контейнера Компьютеры в каталоге. Пользователи, которым назначено это разрешение, могут добавлять неограниченное количество устройств в домен независимо от того, есть ли у них право на добавление рабочих станций в домен пользователя.
Кроме того, в учетных записях компьютеров, созданных с помощью права пользователя Добавить рабочие станции в домен , администраторы домена являются владельцем учетной записи компьютера. Учетные записи компьютеров, созданные с помощью разрешений в контейнере компьютера, используют создателя в качестве владельца учетной записи компьютера. Если у пользователя есть разрешения на контейнер, а также право пользователя Добавить рабочую станцию в домен , устройство добавляется на основе разрешений контейнера компьютера, а не права пользователя.
Перезапуск устройства не требуется, чтобы этот параметр политики вступил в силу.
Изменения прав пользователя вступают в силу при его следующем входе в учетную запись.
Групповая политика
Параметры применяются в следующем порядке через объект групповая политика , который перезаписывает параметры на локальном компьютере при следующем обновлении групповая политика:
- Параметры локальной политики
- Параметры политики сайта
- Параметры политики домена
- Параметры политики подразделения
Если локальный параметр выделен серым цветом, он указывает, что объект групповой политики в настоящее время управляет этим параметром.
Вопросы безопасности
Эта политика учитывает следующие аспекты безопасности:
Уязвимость
Право на добавление рабочих станций в домен пользователя представляет собой умеренную уязвимость. Пользователи с этим правом могут добавить устройство в домен, настроенный таким образом, чтобы он нарушал политики безопасности организации. Например, если ваша организация не хочет, чтобы ее пользователи имели права администратора на своих устройствах, пользователи могут установить Windows на своих компьютерах, а затем добавить компьютеры в домен. Пользователь будет знать пароль для учетной записи локального администратора, может войти с этой учетной записью, а затем добавить личную учетную запись домена в локальную группу администраторов.
Противодействие
Настройте этот параметр так, чтобы только авторизованные члены ИТ-команды разрешали добавлять компьютеры в домен.
Возможное влияние
Для организаций, которые никогда не разрешали пользователям настраивать собственные компьютеры и добавлять их в домен, эта контрмера не оказывает влияния. Для тех организаций, которые позволили некоторым или всем пользователям настраивать свои собственные устройства, эта контрмера заставляет организацию установить формальный процесс для этих процедур в будущем. Это не влияет на существующие компьютеры, если они не будут удалены из и затем добавлены в домен.
Связанные темы
Обратная связь
Были ли сведения на этой странице полезными?
Руководство. Присоединение виртуальной машины Windows Server к управляемому домену доменных служб Microsoft Entra
Доменные службы Microsoft Entra предоставляют управляемые доменные службы, такие как присоединение к домену, групповая политика, LDAP, проверка подлинности Kerberos/NTLM, полностью совместимая с Windows Server Active Directory. С помощью управляемого домена доменных служб можно предоставить функции присоединения к домену и управление виртуальными машинами в Azure. В этом руководстве показано, как создать виртуальную машину Windows Server и присоединить ее к управляемому домену.
В этом руководстве описано следующее:
- создание виртуальной машины Windows Server;
- подключение виртуальной машины Windows Server к виртуальной сети Azure;
- Присоединение виртуальной машины к управляемому домену
Если у вас еще нет подписки Azure, создайте учетную запись, прежде чем начинать работу.
Необходимые компоненты
Для работы с этим учебником требуются следующие ресурсы:
- Активная подписка Azure.
- Если у вас еще нет подписки Azure, создайте учетную запись.
- При необходимости создайте клиент Microsoft Entra или свяжите подписку Azure с вашей учетной записью.
- При необходимости создайте и настройте управляемый домен доменных служб Microsoft Entra.
- Убедитесь, что Microsoft Entra Подключение синхронизацию хэша паролей или самостоятельный сброс пароля, чтобы учетная запись могла войти в управляемый домен.
- При необходимости создайте узел Бастиона Azure.
Если у вас уже есть виртуальная машина, которую вы хотите присоединить к домену, перейдите к разделу о присоединении виртуальной машины к управляемому домену.
Вход в Центр администрирования Microsoft Entra
В этом руководстве вы создадите виртуальную машину Windows Server для присоединения к управляемому домену с помощью Центра администрирования Microsoft Entra. Чтобы приступить к работе, войдите в Центр администрирования Microsoft Entra.
Создание виртуальной машины Windows Server
Чтобы продемонстрировать, как присоединить компьютер к управляемому домену, мы для начала создадим виртуальную машину Windows Server. Эта виртуальная машина подключается к виртуальной сети Azure, которая обеспечивает подключение к управляемому домену. Процесс присоединения к управляемому домену аналогичен присоединению к обычному локальному домену доменных служб Active Directory.
Если у вас уже есть виртуальная машина, которую вы хотите присоединить к домену, перейдите к разделу о присоединении виртуальной машины к управляемому домену.

- В меню Центра администрирования Microsoft Entra или на домашней странице выберите » Создать ресурс«.
- В разделе Начало работы выберите Windows Server 2016 Datacenter.
- В окне Основные сведения настройте основные параметры виртуальной машины. Сохраните значения по умолчанию в полях Параметры доступности, Образ и Размер.
Параметр Предлагаемое значение Группа ресурсов Выберите или создайте группу ресурсов, например myResourceGroup. Virtual machine name Введите имя виртуальной машины, например myVM. Регион Выберите регион для создания виртуальной машины, например Восточная часть США. Username Введите имя пользователя для учетной записи локального администратора виртуальной машины, например azureuser. Password Введите и подтвердите надежный пароль для локального администратора, который будет создан на виртуальной машине. Не вводите учетные данные пользователя домена. Windows LAPS не поддерживается. - Создайте или выберите существующую подсеть в той же виртуальной сети, где развернут управляемый домен.
- Выберите подсеть в виртуальной сети Azure, которая подключена к ней через пиринг виртуальной сети Azure.
Если вы выберете подсеть виртуальной сети, которая не подключена к подсети управляемого домена, вы не сможете присоединить к нему виртуальную машину. В этом учебнике мы создадим новую подсеть в виртуальной сети Azure.
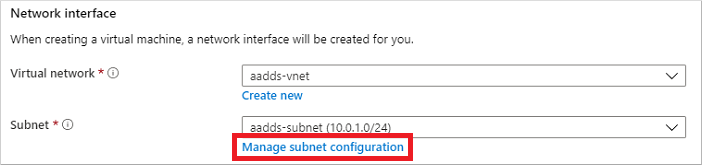
В области Сеть выберите виртуальную сеть, в которой развернут управляемый домен, например aaads-vnet.
- В этом примере отображается существующая подсеть aaads-subnet, к которой подключен управляемый домен. Не подключайте виртуальную машину к этой подсети. Чтобы создать подсеть для виртуальной машины, выберите Управление конфигурацией подсети.
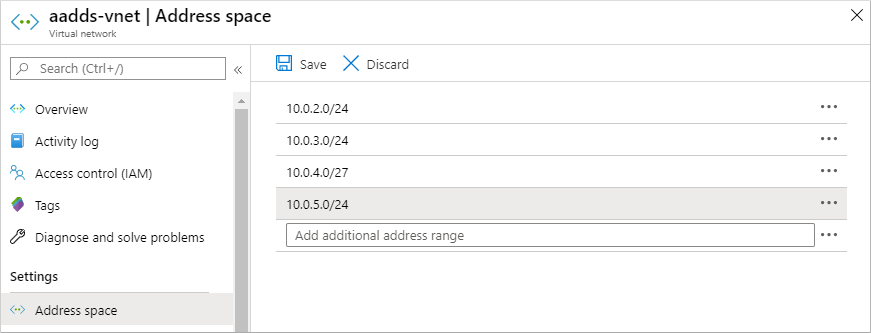
- В окне виртуальной сети выберите в меню слева элемент Адресное пространство. Виртуальная сеть создается с одним адресным пространством 10.0.2.0/24, которое используется для создаваемой по умолчанию сети. Также могут существовать другие подсети, например для рабочих нагрузок или службы «Бастион Azure». Добавьте еще один диапазон IP-адресов к этой виртуальной сети. Размер этого диапазона адресов и фактические значения IP-адресов следует выбирать с учетом уже развернутых сетевых ресурсов. Этот диапазон IP-адресов не должен перекрываться с существующими диапазонами адресов в Azure или локальной среде. Предоставьте диапазон IP-адресов достаточного размера для размещения всех запланированных виртуальных машин. В следующем примере добавляется диапазон IP-адресов 10.0.5.0/24. Когда все будет готово, щелкните Сохранить.
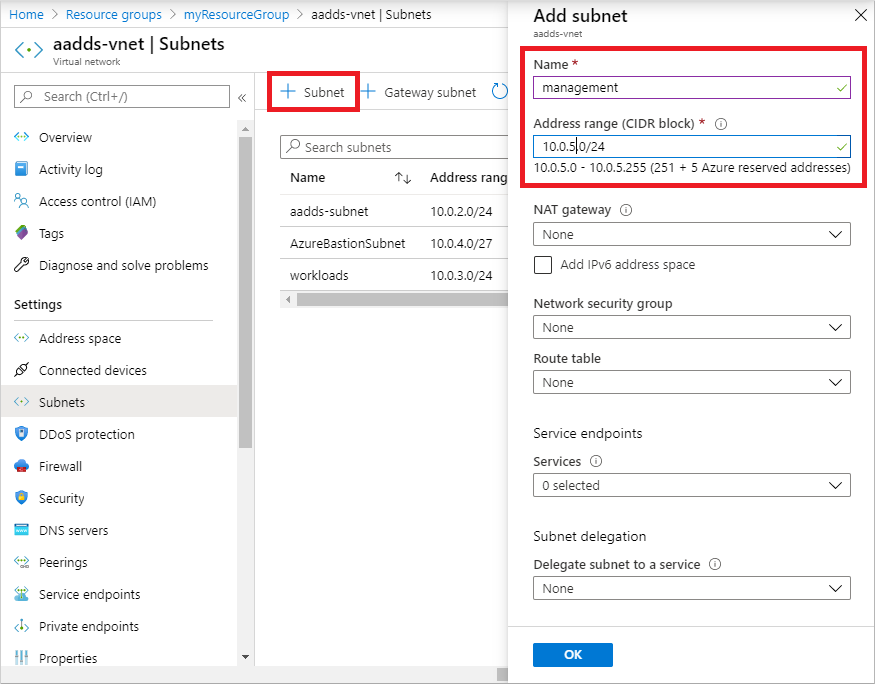
- Теперь в окне виртуальной сети выберите в меню слева элемент Подсети, а затем щелкните +Подсеть, чтобы добавить подсеть.
- Выберите + Подсеть и введите имя подсети, например management. Укажите значение для параметра Диапазон адресов (блок CIDR), например 10.0.5.0/24. Этот диапазон IP-адресов не должен перекрываться другими существующими диапазонами адресов Azure или локальных адресов. Для других параметров сохраните значения по умолчанию и щелкните ОК.
- Создание виртуальной сети занимает несколько секунд. Когда создание завершится, щелкните X, чтобы закрыть окно подсети.
- Теперь в панели Сети, которую вы открыли для создания виртуальной машины, выберите из раскрывающегося меню созданную подсеть, например management. Здесь также убедитесь, что выбрана правильная подсеть, и не развертывайте виртуальную машину в той же подсети, что и управляемый домен.
- Для параметра Общедоступный IP-адрес выберите из раскрывающееся списка значение Нет. Так как в этом руководстве используется Бастион Azure для подключения к системе управления, вам не нужен общедоступный IP-адрес, назначенный виртуальной машине.
- Для других параметров сохраните значения по умолчанию и щелкните Управление.
- Для параметра Диагностика загрузки укажите значение Выкл. Для других параметров сохраните значения по умолчанию и щелкните Просмотреть и создать.
- Проверьте параметры виртуальной машины и щелкните Создать.
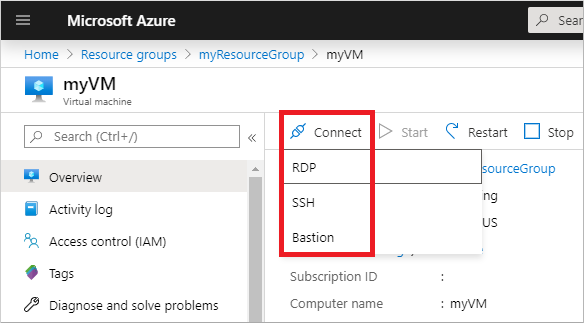
- В области Обзор виртуальной машины выберите Подключить, а затем — Бастион.
- Введите учетные данные для виртуальной машины, указанные в предыдущем разделе, а затем выберите Подключить.

- Если диспетчер сервера не открывается по умолчанию при входе в виртуальную машину, откройте меню Пуск, а затем выберите Диспетчер сервера.
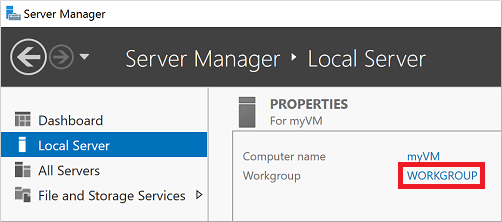
- В левой области окна диспетчера серверов выберите Локальный сервер. В разделе Свойства в правой области выберите Рабочая группа.
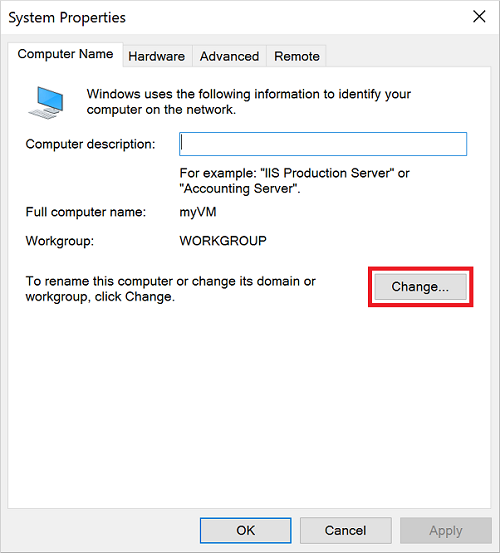
- В окне Свойства системы выберите Изменить для присоединения к управляемому домену.
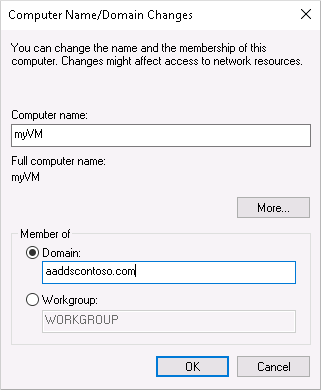
- В поле Домен укажите имя управляемого домена, например aaddscontoso.com, а затем щелкните ОК.
- Введите учетные данные для присоединения к домену. Укажите учетные данные пользователя, принадлежащего управляемому домену. Учетная запись должна быть частью управляемого домена или клиента Microsoft Entra. Учетные записи из внешних каталогов, связанных с клиентом Microsoft Entra, не могут правильно пройти проверку подлинности во время процесса присоединения к домену. Учетные данные учетной записи можно задать одним из следующих способов.
- Формат имени участника-пользователя (рекомендуется) — введите суффикс имени участника-пользователя (UPN) для учетной записи пользователя, как указано в идентификаторе Microsoft Entra. В этом примере суффикс UPN для пользователя contosoadmin имеет значение contosoadmin@aaddscontoso.onmicrosoft.com . Существует несколько распространенных вариантов использования, когда формат имени участника-пользователя можно использовать надежно для входа в домен, а не для формата SAMAccountName :
- Если префикс имени участника-пользователя слишком длинный (например, joehasareallylongname), можно создавать имя SAMAccountName автоматически.
- Если несколько пользователей имеют один и тот же префикс имени участника-пользователя в клиенте Microsoft Entra, например dee, их формат SAMAccountName может быть автоматически сформирован.
- Формат SAMAccountName: введите имя учетной записи в формате SAMAccountName. Например, для пользователя contosoadmin параметр SAMAccountName имеет значение AADDSCONTOSO\contosoadmin .
- Формат имени участника-пользователя (рекомендуется) — введите суффикс имени участника-пользователя (UPN) для учетной записи пользователя, как указано в идентификаторе Microsoft Entra. В этом примере суффикс UPN для пользователя contosoadmin имеет значение contosoadmin@aaddscontoso.onmicrosoft.com . Существует несколько распространенных вариантов использования, когда формат имени участника-пользователя можно использовать надежно для входа в домен, а не для формата SAMAccountName :
- Присоединение к управляемому домену занимает несколько секунд. Когда этот процесс завершится, появится сообщение с приветствием.
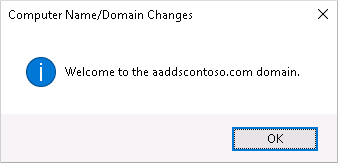 Для продолжения выберите ОК.
- Чтобы завершить процесс присоединения к управляемому домену, перезапустите виртуальную машину.
- В меню слева выберите Группы ресурсов.
- Выберите группу ресурсов, например myResourceGroup.
- Выберите виртуальную машину, например myVM, а затем щелкните Удалить. Выберите Да, чтобы подтвердить удаление ресурса. Удаление виртуальной машины занимает несколько минут.
- После удаления виртуальной машины выберите диск операционной системы, сетевой интерфейс и другие ресурсы с префиксом myVM- и удалите их.
- Убедитесь, что виртуальная машина подключена к той же виртуальной сети, в которую включены доменные службы или имеет одноранговое сетевое подключение.
- Выполните проверку связи по DNS-имени управляемого домена, например ping aaddscontoso.com .
- Если проверка связи завершается сбоем, повторите попытку для IP-адресов управляемого домена, например ping 10.0.0.4 . IP-адрес для вашей среды отображается на странице Свойства при выборе управляемого домена из списка ресурсов Azure.
- Если есть связь с IP-адресом, но не с доменом, это может указывать на неправильную настройку DNS. Проверьте, указаны ли IP-адреса домена как DNS-серверы для виртуальной сети.
Проблемы, связанные с учетными данными
Если появляется запрос на ввод учетных данных для присоединения к домену, но после их ввода вы получаете сообщение об ошибке, значит, виртуальная машина может подключиться к управляемому домену, но не с указанными учетными данными.
После каждого из предложенных шагов по устранению неполадок повторяйте попытку присоединить виртуальную машину Windows Server к управляемому домену.
- Убедитесь, что используемая учетная запись пользователя принадлежит к управляемому домену.
- Убедитесь, что учетная запись является частью управляемого домена или клиента Microsoft Entra. Учетные записи из внешних каталогов, связанных с клиентом Microsoft Entra, не могут правильно пройти проверку подлинности во время процесса присоединения к домену.
- Для указания учетных данных рекомендуется использовать формат имени участника-пользователя, например contosoadmin@aaddscontoso.onmicrosoft.com . Если в клиенте зарегистрировано много пользователей с одинаковым префиксом имени участника-пользователя или если этот префикс слишком длинный, имя для входа в формате SAMAccountName для вашей учетной записи может создаваться автоматически. В таких случаях имя для входа в формате SAMAccountName для вашей учетной записи может отличаться от ожидаемого или используемого в локальном домене.
- Обязательно включите синхронизацию паролей с управляемым доменом. Без этого шага настройки в управляемом домене не будет необходимых хэшей паролей, что не позволит выполнить аутентификацию при попытке входа.
- Дождитесь, пока завершится синхронизация паролей. При изменении пароля учетной записи пользователя автоматическая фоновая синхронизация с идентификатором Microsoft Entra обновляет пароль в доменных службах. Использовать пароль для присоединения к домену можно будет через некоторое время.
Следующие шаги
Из этого руководства вы узнали, как:
- создание виртуальной машины Windows Server;
- подключение виртуальной машины Windows Server к виртуальной сети Azure;
- Присоединение виртуальной машины к управляемому домену
Для администрирования управляемого домена настройте виртуальную машину управления с помощью Центра администрирования Active Directory (ADAC).
Автономное присоединение к домену DirectAccess
В этом руководстве описываются действия по присоединению к автономному домену с Помощью DirectAccess. Во время присоединения к автономному домену компьютер настраивается для присоединения к домену без физического или VPN-подключения.
Ниже перечислены разделы данного руководства.
- Общие сведения о присоединении к автономному домену
- Требования к автономному присоединению к домену
- Процесс присоединения к автономному домену
- Действия по выполнению присоединения к автономному домену
Общие сведения о присоединении к автономному домену
В Windows Server 2008 R2 контроллеры домена включают функцию «Автономное присоединение к домену». Служебная программа командной строки с именем Djoin.exe позволяет присоединить компьютер к домену без физического контакта с контроллером домена при выполнении операции присоединения к домену. Ниже приведены общие действия по использованию Djoin.exe:
- Запустите djoin /provision , чтобы создать метаданные учетной записи компьютера. Выходные данные этой команды — это TXT-файл, включающий в себя большой двоичный объект в кодировке Base-64.
- Запустите djoin /requestODJ , чтобы вставить метаданные учетной записи компьютера из txt-файла в каталог Windows целевого компьютера.
- Перезагрузите целевой компьютер, и компьютер будет присоединен к домену.
Обзор сценария присоединения к автономному домену с помощью политик DirectAccess
Подключение к автономному домену DirectAccess — это процесс, который компьютеры под управлением Windows Server 2016, Windows Server 2012, Windows 10 и Windows 8 могут использовать для присоединения к домену без физического присоединения к корпоративной сети или подключения через VPN. Это позволяет присоединить компьютеры к домену из расположений, где нет подключения к корпоративной сети. Автономное присоединение к домену для DirectAccess предоставляет клиентам политики DirectAccess, чтобы разрешить удаленную подготовку.
Присоединение к домену создает учетную запись компьютера и устанавливает отношение доверия между компьютером под управлением операционной системы Windows и доменом Active Directory.
Подготовка к присоединению к автономному домену
- Создайте учетную запись компьютера.
- Инвентаризация членства всех групп безопасности, к которым принадлежит учетная запись компьютера.
- Соберите необходимые сертификаты компьютера, групповые политики и объекты групповой политики, которые будут применяться к новым клиентам.
. В следующих разделах описываются требования к операционной системе и требования к учетным данным для выполнения присоединения к автономному домену DirectAccess с помощью Djoin.exe.
Требования к операционной системе
Djoin.exe можно запускать только на компьютерах под управлением Windows Server 2016, Windows Server 2012 или Windows 8. Компьютер, на котором выполняется Djoin.exe для подготовки данных учетной записи компьютера в AD DS, должен работать под управлением Windows Server 2016, Windows 10, Windows Server 2012 или Windows 8. Компьютер, который требуется присоединить к домену, также должен работать под управлением Windows Server 2016, Windows 10, Windows Server 2012 или Windows 8.
Требования к учетным данным
Чтобы выполнить присоединение к автономному домену, необходимо иметь права, необходимые для присоединения рабочих станций к домену. Члены группы доменных Администратор имеют эти права по умолчанию. Если вы не являетесь членом группы доменных Администратор s, член группы доменных Администратор s должен выполнить одно из следующих действий, чтобы позволить присоединить рабочие станции к домену:
- Используйте групповую политику для предоставления необходимых прав пользователя. Этот метод позволяет создавать компьютеры в контейнере компьютеров по умолчанию и в любом подразделении, созданном позже (если не добавляются записи управления доступом (ACEs).
- Измените список управления доступом (ACL) контейнера компьютеров по умолчанию для домена, чтобы делегировать правильные разрешения.
- Создайте подразделение и измените список ACL для этого подразделения, чтобы предоставить вам разрешение «Создать дочерний элемент».Передайте параметр /machineOU в команду djoin /provision.
В следующих процедурах показано, как предоставить права пользователя с помощью групповой политики и как делегировать правильные разрешения.
Предоставление пользователям прав на присоединение рабочих станций к домену
Консоль управления групповыми политиками (GPMC) можно использовать для изменения политики домена или создания новой политики с параметрами, которые предоставляют пользователю права на добавление рабочих станций в домен.
Членство в доменных Администратор или эквивалентных является минимальным обязательным для предоставления прав пользователя. Просмотрите сведения об использовании соответствующих учетных записей и членства в группах по умолчанию в локальных и доменных группах (https://go.microsoft.com/fwlink/?LinkId=83477).
Предоставление прав на присоединение рабочих станций к домену
- Нажмите кнопку «Пуск«, щелкните Администратор istrative Tools и щелкните «Управление групповыми политиками«.
- Дважды щелкните имя леса, дважды щелкните домен, дважды щелкните имя домена, в котором требуется присоединиться к компьютеру, щелкните правой кнопкой мыши политику домена по умолчанию и нажмите кнопку «Изменить«.
- В дереве консоли дважды щелкните «Конфигурация компьютера», дважды щелкните «Политики«, дважды щелкните Windows Параметры, дважды щелкните «Безопасность Параметры«, дважды щелкните «Локальные политики» и дважды щелкните назначение прав пользователей.
- В области сведений дважды щелкните «Добавить рабочие станции в домен«.
- Выберите параметр «Определить эти параметры политики» проверка поле и нажмите кнопку «Добавить пользователя или группу«.
- Введите имя учетной записи, которой требуется предоставить права пользователя, и нажмите кнопку «ОК » дважды.
Процесс присоединения к автономному домену
Запустите Djoin.exe в командной строке с повышенными привилегиями, чтобы подготовить метаданные учетной записи компьютера. При выполнении команды подготовки метаданные учетной записи компьютера создаются в двоичном файле, который указывается в рамках команды.
Дополнительные сведения о функции NetProvisionComputerAccount, используемой для подготовки учетной записи компьютера во время присоединения к автономному домену, см. в статье NetProvisionComputerAccount Function (https://go.microsoft.com/fwlink/?LinkId=162426). Дополнительные сведения о функции NetRequestOfflineDomainJoin, которая выполняется локально на целевом компьютере, см. в статье NetRequestOfflineDomainJoin Function (https://go.microsoft.com/fwlink/?LinkId=162427).
Действия по выполнению присоединения к автономному домену DirectAccess
Процесс присоединения к автономному домену включает следующие действия.
- Создайте учетную запись компьютера для каждого удаленного клиента и создайте пакет подготовки с помощью команды Djoin.exe из уже присоединенного к домену компьютера в корпоративной сети.
- Добавление клиентского компьютера в группу безопасности DirectAccessClients
- Безопасно перенесите пакет подготовки на удаленные компьютеры, которые будут присоединяться к домену.
- Примените пакет подготовки и присоединитесь клиента к домену.
- Перезагрузите клиент, чтобы завершить присоединение к домену и установить подключение.
При создании пакета подготовки для клиента следует учитывать два варианта. Если вы использовали мастер начала работы для установки DirectAccess без PKI, следует использовать вариант 1 ниже. Если вы использовали мастер расширенной установки для установки DirectAccess с PKI, следует использовать вариант 2 ниже.
Выполните следующие действия, чтобы выполнить присоединение к автономному домену:
Вариант1. Создание пакета подготовки для клиента без PKI
- В командной строке сервера удаленного доступа введите следующую команду, чтобы подготовить учетную запись компьютера:
Djoin /provision /domain /machine /policynames DA Client GPO name /rootcacerts /savefile c:\files\provision.txt /reuseВариант 2. Создание пакета подготовки для клиента с помощью PKI
- В командной строке сервера удаленного доступа введите следующую команду, чтобы подготовить учетную запись компьютера:
Djoin /provision /machine /domain /policynames /certtemplate /savefile c:\files\provision.txt /reuseДобавление клиентского компьютера в группу безопасности DirectAccessClients
- На начальном экране контроллера домена введите «Активный» и выберите Пользователи и компьютеры Active Directory на экране «Приложения«.
- Разверните дерево под доменом и выберите контейнер Users .
- В области сведений щелкните правой кнопкой мыши DirectAccessClients и выберите пункт «Свойства«.
- На вкладке Члены группы щелкните Добавить.
- Нажмите кнопку «Типы объектов», выберите «Компьютеры» и нажмите кнопку «ОК«.
- Введите имя клиента для добавления и нажмите кнопку «ОК«.
- Нажмите кнопку «ОК«, чтобы закрыть диалоговое окно свойств DirectAccessClients, а затем закройте Пользователи и компьютеры Active Directory.
Скопируйте и примените пакет подготовки к клиентскому компьютеру
- Скопируйте пакет подготовки из c:\files\provision.txt на сервер удаленного доступа, где он был сохранен, в c:\provision\provision.txt на клиентском компьютере.
- На клиентском компьютере откройте командную строку с повышенными привилегиями и введите следующую команду, чтобы запросить присоединение к домену:
Djoin /requestodj /loadfile C:\provision\provision.txt /windowspath %windir% /localos
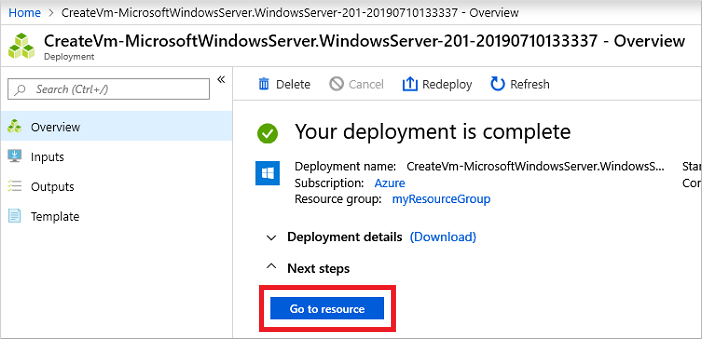
Создание виртуальной машины занимает несколько минут. Центр администрирования Microsoft Entra показывает состояние развертывания. Когда виртуальная машина будет готова, выберите Перейти к ресурсу.
Подключение к виртуальной машине Windows Server
Для безопасного подключения к виртуальным машинам используйте узел Бастиона Azure. В Бастионе Azure управляемый узел развертывается в виртуальной сети и обеспечивает веб-подключение RDP или SSH к виртуальным машинам. Для виртуальных машин не требуются общедоступные IP-адреса, и вам не нужно открывать правила группы безопасности сети для внешнего удаленного трафика. Вы подключаетесь к виртуальным машинам с помощью Центра администрирования Microsoft Entra из веб-браузера. При необходимости создайте узел Бастиона Azure.
Чтобы использовать узел-бастион для подключения к вашей виртуальной машине, выполните следующие действия:
При необходимости разрешите веб-браузеру открывать всплывающие окна для отображения подключения Бастиона. Подключение к виртуальной машине займет несколько секунд.
Присоединение виртуальной машины к управляемому домену
После создания виртуальной машины и веб-подключения RDP, установленного с помощью Бастиона Azure, присоединим виртуальную машину Windows Server к управляемому домену. Процесс будет таким же, как и при присоединении к обычному локальному домену доменных служб Active Directory.
Вы можете присоединить виртуальную машину к домену с помощью PowerShell, используя командлет Add-Computer. Следующий пример присоединяет виртуальную машину к домену AADDSCONTOSO и перезапускает ее. В ответ на приглашение введите учетные данные пользователя, входящего в управляемый домен.
Add-Computer -DomainName AADDSCONTOSO -Restart
Чтобы присоединить к домену виртуальную машину, не подключаясь к ней и не настраивая подключение вручную, вы также можете воспользоваться командлетом Azure PowerShell под названием Set-AzVmAdDomainExtension.
После перезапуска виртуальной машины Windows Server на нее отправляются все политики, настроенные в управляемом домене. Также вы после этого сможете войти на виртуальную машину Windows Server, используя соответствующие учетные данные домена.
Очистка ресурсов
В следующем учебнике вы используете эту виртуальную машину Windows Server для установки средств управления, которые позволяют администрировать управляемый домен. Если вы не хотите продолжать работу с этой серией учебников, воспользуйтесь описанными ниже шагами для очистки, чтобы удалить виртуальную машину. В противном случае перейдите к следующему учебнику.
Отсоединение виртуальной машины от управляемого домена
Чтобы удалить виртуальную машину из управляемого домена, выполните еще раз шаги по присоединению виртуальной машины к домену, но вместо управляемого домена выберите для присоединения рабочую группу, например РАБОЧУЮ ГРУППУ по умолчанию. После перезагрузки виртуальной машины объект-компьютер будет удален из управляемого домена.
Если удалить виртуальную машину без подключения из домена, в доменных службах остается потерянный объект компьютера.
Удаление виртуальной машины
Если вы не намерены использовать эту виртуальную машину Windows Server, удалите ее с помощью следующей процедуры.
Устранение неполадок при присоединении к домену
Виртуальная машина Windows Server должна успешно присоединиться к управляемому домену точно так же, как обычный локальный компьютер к домену доменных служб Active Directory. Если виртуальная машина Windows Server не может присоединиться к управляемому домену, значит, существуют проблемы с подключением или учетными данными. Изучите следующие разделы по устранению неполадок, чтобы успешно присоединиться к управляемому домену.
Проблемы с подключением
Если не отображается приглашение для ввода учетных данных на присоединение к домену, это означает проблему с подключением. Виртуальная машина не может связаться с управляемым доменом в виртуальной сети.
После каждого из предложенных шагов по устранению неполадок повторяйте попытку присоединить виртуальную машину Windows Server к управляемому домену.