Knowledgebase
In order to activate Microsoft Office please open CMD in ADMINISTRATIVE mode and type following.
If Outlook requests your password each time after starting, you can try the following: All.
fn+control+(alt/option)+right arrow replaces Ctrl+Alt+End in an active RDP session and allows you.
In order to activate Microsoft Windows please open CMD and type following commands:slmgr /ipk.
In order to connect to a remote desktop (SafeOffice) on a Mac, you need: Create to VPN.
Forticlient vpn как подключиться к удаленному доступу
Внимание! Если FortiClient VPN у вас уже установлен, то переходите к следующему разделу: Подключение в FortiClient VPN по 2FA (SMS)

3. Установите галочки и нажмите кнопку «I accept».
И у вас появится окно с полями «Имя пользователя» и «Пароль»
1. В поле «Имя пользователя» и «Пароль» введите корпоративные учетные данные для авторизации.
После нажмите «Соединить».

Внимание!
Если вам не пришла СМС, то значит у вас не корректно указан номер. Для актуализации/изменения мобильного номера вам или вашему руководителю нужно обратиться в Центр кадровых сервисов ГК по адресу sector_kadr_uchet@magnit.ru
3. После успешного подключения можно подключаться к Удаленном рабочему столу по инструкции ниже.
На личном устройстве вам доступны следующее ресурсы (появятся значки на рабочем столе).
· Веб версия Outlook – почтовый клиент.
· Портал самообслуживания – портал Help, для
обращений в техническую поддержку.
· Телефонный справочник.
3. Подключение по протоколу RDP
2. Запустите программу FortiClient, в трее найдите значок. Либо запустите приложение вручную через «Меню пуск».
Выберите «открыть консоль FortiClient» и откроется программа FortiClient VPN.
1. Скачайте файл
Важно: запустите установку программного обеспечения
от имени администратора, вызвав контекстное меню правой кнопкой мыши. В случае есть система напишет, что запуск данной программы не безопасен,
то выбирайте пункт «Запустить в любом случае»
Следуйте рекомендациям программы для установки.
После завершения нажмите «Enter».
2. Подключение в FortiClient VPN по 2FA (SMS)

2. Появится поле «Токен» в которое нужно ввести код, который вам пришел по SMS на телефон.
2. Если при подключении возникнет следующее окно, установите галочку «Больше не выводить» и кнопку «Да».
1. Для подключения к рабочему компьютеру,
запустите ярлык «tander», в окне подключения
укажите имя рабочего компьютер,
нажмите «Подключить».
В окне авторизации обязательно указывать corp\login


Скачате сертификаты для MAC
1. Установка сертификатов TanderRootCA.crt и TanderCorpCA.crt
2. Установка FortiClient и подключение к VPN
1. Запустите скачанный файл и выберите Install
4. Нажмите кнопку Конфигурировать VPN. Параметры подключения указать как показано ниже и нажать Сохранить

5. Выберите созданное ранее соединение и введите учетные данные для подключения. Имя пользователя вводим в формате CORP\логин (пример: corp\login)
Нажмите Соединить
Удаленный шлюз: fgate.tander.ru

Навигация по разделу
Либо воспользоваться FortiСlient VPN для старых версий OS по ссылке
2. Выполните установку клиента
(далее – далее – принять — установить — готово)

3. Запустите программу в Launchpad, установить галочку и нажать «I accepted»

3. Подключение по протоколу RDP
Ниже приведена инструкция по настройке данного клиента:
Для подключения к ПК/серверам под управлением ОС Windows необходимо использовать Microsoft Remote Desktop.
1. Нажмите кнопку Add PC для создания подключения.

2. В поле «PC name» укажите адрес целевого ПК/сервера.

3. Нажмите на значение поля «User account» и в выпадающем списке выберите «Add a user account».
В появившемся окне введите логин в формате Corp\Ваш_логин и пароль и нажмите add в нижней части окна.

Импортировать сертификаты нужно строго в указанной последовательности:
4. В оставшемся окне также нажмите add в нижней части окна и выберите создавшееся подключение.
1. Корневой сертификат TanderRootCA.crt

2. Промежуточный сертификат TanderCorpCA.crt
1. Открыть TanderRootCA.crt и нажать Добавить
2. Открыть TanderCorpCA.crt и нажать Добавить

Внимание!
Если вам не пришла СМС, то значит у вас не корректно указан номер. Для актуализации/изменения мобильного номера вам или вашему руководителю нужно обратиться в Центр кадровых сервисов ГК по адресу sector_kadr_uchet@magnit.ru
6. Появится поле «Токен» в которое нужно ввести код, который вам пришел по SMS на телефон.

2. Установка и настройка клиента на linux
Скачайте и установите FortiClient с официального сайта или при помощи команд.
В настройках подключения укажите информацию по аналогии с Windows\MacOS:
Gateway: fgate.tander.ru
Port: 443
Username: CORP\ваш_логин
Save. Пароль как при входе в систему.

1. Скачате сертификаты
Навигация по разделу
Установка для дистрибутивов на основе Debian:
· Скопируйте сертификаты по пути /usr/local/share/ca-certificates/
· Выполните команду sudo update-ca-certificates
Для данных действий возможно потребуются повышенные привилегии(root, sudo и др.)
Установка для дистрибутивов на основе Red Hat:
· Скопируйте сертификаты по пути /etc/pki/ca-trust/source/anchors/
· Выполните команду sudo update-ca-trust
Для данных действий возможно потребуются повышенные привилегии(root, sudo и др.)
3. Подключение в FortiClient VPN по 2FA (SMS)
1. В поле «Имя пользователя» и «Пароль» введите корпоративные учетные данные для авторизации.
После нажмите «Соединить».
2. Появится поле «Токен» в которое нужно ввести код, который вам пришел по SMS на телефон.
Внимание!
Если вам не пришла СМС, то значит у вас не корректно указан номер. Для актуализации/изменения мобильного номера вам или вашему руководителю нужно обратиться в Центр кадровых сервисов ГК по адресу sector_kadr_uchet@magnit.ru
Настроить удаленный доступ: VPN Client-to-Site
Использование VPN позволяет организовать безопасный удаленный доступ сотрудников через интернет к корпоративным сервисам и данным, размещаемым в инфраструктуре Selectel. Используя аппаратный межсетевой экран FortiGate в Selectel, можно настроить удалённый доступ к частным сетям организаций на основе технологий SSL, IPsec и L2TP over IPsec, с использованием различного ПО, устанавливаемого на компьютеры, ноутбуки и мобильные телефоны удалённых пользователей, такие как:
- клиент FortiClient от Fortinet;
- клиент от Cisco;
- средствами операционной системы.
Для создания VPN туннеля на межсетевом экране требуется, чтобы уже были настроены:
- внешний интерфейс, через который будут подключаться устройства;
- внутренняя сеть;
- доступ к веб-интерфейсу FortiGate.
Режимы SSL-VPN
- Tunnel mode — режим, при котором клиент SSL VPN шифрует весь трафик с удаленного клиентского компьютера и отправляет его в FortiGate через туннель SSL VPN по каналу HTTPS между пользователем и FortiGate. Tunnel mode поддерживает множество протоколов и приложений. Для туннельного режима для подключения к FortiGate требуется автономный клиент SSL-VPN, FortiClient. FortiClient добавляет на компьютер пользователя виртуальный сетевой адаптер, обозначенный как fortissl. Этот виртуальный адаптер динамически получает IP-адрес от FortiGate каждый раз, когда FortiGate устанавливает новое VPN-соединение. Внутри туннеля весь трафик инкапсулирован в SSL / TLS. Основное преимущество туннельного режима перед веб-режимом заключается в том, что после установки VPN любое сетевое IP-приложение, работающее на клиенте, может отправлять трафик через туннель. Основным недостатком является то, что для туннельного режима требуется установка программного клиента VPN, для которого требуются права администратора;
- Web mode — режим, при котором обеспечивается доступ к сети с помощью веб-браузера со встроенным шифрованием SSL. Пользователи проходят аутентификацию в веб-панели SSL VPN от FortiGate, который обеспечивает доступ к сетевым службам и ресурсам, включая HTTP / HTTPS, Telnet, FTP, SMB / CIFS, VNC, RDP и SSH. Раздел Bookmarks на странице портала SSL-VPN содержит ссылки на все или некоторые ресурсы, доступные пользователю для доступа. Виджет Quick Connection позволяет пользователям вводить URL или IP-адрес сервера, к которому они хотят подключиться. Пользователь web-SSL-VPN использует эти два виджета для доступа к внутренней сети. Основное преимущество веб-режима заключается в том, что он обычно не требует установки дополнительного программного обеспечения. Данный режим имеет следующие ограничения:
- все взаимодействие с внутренней сетью должно осуществляться исключительно с использованием браузера (через веб-портал).Внешние сетевые приложения, работающие на компьютере пользователя, не могут отправлять данные через VPN;
- безопасный механизм шлюза HTTP / HTTPS, который работает не для доступа ко всему, а только к нескольким популярным протоколам, таким как HTTP, FTP и общие ресурсы Windows.
Настроить SSL VPN
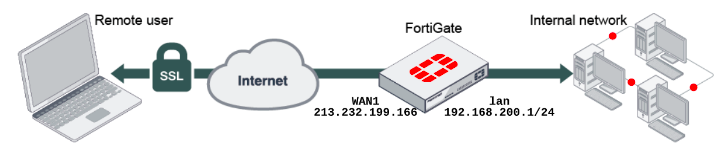
Создать группы пользователей
Пользователям будет предоставлен удалённый доступ и они смогут воспользоваться технологией SSL VPN.
- Перейдите в поле User & Authentication → User Definition → Create New.
- Создайте локального пользователя, укажите имя пользователя и пароль, при необходимости контактную информацию.
- Объедините созданных пользователей в группу.
- Для создания группы пользователей перейдите в поле User & Authentication → User Groups → Create New.
- Укажите имя группы, тип Firewall и членов группы, созданных ранее.
Создать SSL VPN туннель
- Перейдите в поле VPN → SSL-VPN Portal → Create New.
- Укажите название, включите Tunnel Mode.
- В поле Source IP Pools укажите пул адресов (IP Range), которые будут присваиваться удалённым пользователям. Можно добавить пул, созданный по умолчанию SSLVPN_TUNNEL_ADDR1, или собственный, настроенный аналогичным образом.
В настройках портала также можно включить проверки клиентов, ограничить определенные версии ОС и задать другие параметры подключения клиентов.
Split mode
При создании split tunnel трафик направляется только в назначенную сеть.
- Активируйте Enable Split Tunneling.
- Выберите Routing Address, чтобы определить сеть назначения, которая будет маршрутизироваться через туннель, то есть к этим адресам будет доступ у удалённых клиентов.
- Нажмите + и выберите адрес из существующих.
- Для создания адреса во всплывающем окне нажмите кнопку Create или в поле Policy & Objects → Addresses → Create New.
Full mode
Если необходим full mode tunnel, при котором весь трафик удалённых клиентов будет проходить через FortiGate, параметр Enable Split Tunneling нужно отключить.
Web mode
Другой настройкой является параметр Enable Web Mode, позволяющий включить режим web. Здесь можно выбрать:
- название портала (поле Portal Message);
- оформление;
- другие настройки.
Наибольший интерес представляет поле User Bookmarks — опция позволяет пользователям создавать свои закладки. В поле Predefined Bookmarks можно создавать закладки централизованно для всех пользователей. Например, можно создать закладку для подключения к удалённому рабочему столу по протоколу RDP. На этом настройка самого SSL Tunnel завершается.
Настроить общие параметры SSL VPN
- Перейдите в поле VPN → SSL-VPN Settings.
- Укажите “слушающий” интерфейс, то есть внешний интерфейс, на который будут приходить соединения от удаленных пользователей (в данном примере — wan1), и порт, по которому они будут подключаться. При определении порта, он может совпадать с другими, которые определены для административного доступа. Например, по умолчанию указывается 443, что может конфликтовать с HTTPS портом, при этом FortiGate выведет следующее сообщение:
- Укажите в параметре Restrict Access значение Allow access from any hosts или, при необходимости ограничить доступ, нажмите Limit access to specific hosts и предоставьте доступ конкретным хостам.
- Укажите период бездействия, после которого пользователь будет принудительно отключаться от VPN, включив параметр Idle Logout и определив значение в параметре Inactive For, по умолчанию это 300 секунд.
- Выберите сертификат для параметра Server Certificate. Этот сертификат используется для аутентификации и шифрования трафика SSL VPN. По умолчанию это встроенный Fortinet_Factory. Со встроенным сертификатом работа возможна, но пользователи увидят предупреждение, что сертификат некорректен, так как в хранилище сертификатов нет CA сертификата, который подписал текущий SSL сертификат. Рекомендуется приобрести сертификат для вашего сервера и загрузить его для аутентификации.
Добавить сертификат для аутентификации
- Перейдите в раздел System → Certificates.
- Убедитесь, что в System → Feature Visibility включено Certificates.
- Выберите Import → Local Certificate.
- В появившемся окне установите Type — Certificate.
- Загрузите Certificate file и Key file для вашего сертификата и введите пароль в поле Password.
- Сертификат сервера появится в списке Certificates.
- Установите CA сертификат — это сертификат, который подписывает как сертификат сервера, так и сертификат пользователя, например, для аутентификации пользователей SSL VPN. Для этого в разделе System → Certificates выберите Import → CA Certificate.
- В появившемся окне установите Type — File и загрузите файл сертификата.
- CA сертификат появится в списке External CA Certificates.
- Настройте пользователей PKI и группу пользователей, чтобы использовать аутентификацию по сертификату, для чего используйте CLI для создания пользователей PKI:
config user peer edit pki01 set ca CA_Cert_Name set subject User_Name next endТакже можно проверять сертификаты удаленных пользователей, включив параметр Require Client Certificate. В разделе Authentication/Portal Mapping необходимо сопоставить SSL портал с группой пользователей. По умолчанию все пользователи имеют доступ в одинаковые порталы. Данная таблица позволяет сопоставлять разные порталы разным группам пользователей. Создайте новую запись в таблице, нажав Create New и определив портал и группу пользователей. После настройки нажмите Apply и приступайте к созданию политики безопасности.
Настроить политику
Для того, чтобы пользователи успешно подключались к нашему VPN и имели необходимый доступ, нужно создать политику, разрешающую доступ из интерфейса ssl.root в интерфейс локальной сети.
- Перейдите в поле Policy & Objects → Firewall Policy → Create New.
- Укажите имя политики, в качестве входящего интерфейса должен быть SSL-VPN tunnel interface(ssl.root).
- Выберите исходящий интерфейс, в данном случае это внутренний интерфейс lan.
- В поле Source выберите созданную ранее группу пользователей, в данном случае это SSLVPNGROUP, и адресный объект all.
- В поле Destination выберите необходимую локальную сеть.
- Укажите необходимые сервисы и сохраните политику.
Настроить FortiClient
Клиент FortiNet FortiClient можно бесплатно скачать на официальном сайте. FortiClient совместим со множеством платформ, на каждой из которой доступно бесплатное использование SSL VPN. Для клиента также можно приобрести лицензию, которая предоставляет дополнительные возможности и техническую поддержку. С особенностями использования и совместимости можно ознакомиться также на официальном сайте в разделе Technical Specification.
Для настройки подключения на клиенте:
- Перейдите в раздел REMOTE ACCESS и выберите SSL-VPN.
- Укажите имя подключения, IP адрес FortiGate, порт, по которому подключается клиент (его настраивали в пункте Настройки общих параметров SSL VPN).
- При необходимости выберите сертификаты и параметры аутентификации (либо запрашивать логин и пароль при каждом подключении, либо сохранить логин).
- Сохраните данное подключение.
- Попробуйте подключиться, указав имя подключения, имя пользователя и пароль.
Если ранее у SSL-портала был разрешён web mode, то подключиться можно как с помощью браузера, так и использовать созданную закладку без использования FortiClient:
- Введите в адресной строке адрес вашего FortiGate и порт, по которому доступно подключение (см. в пункте Настройки общих параметров SSL VPN).
- Авторизуйтесь, введя имя пользователя и пароль.
Настроить IPSec VPN
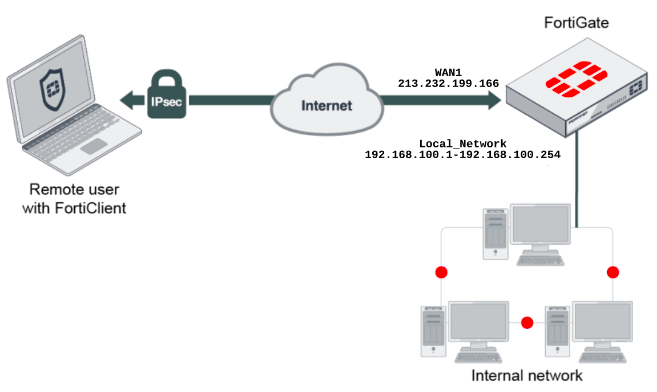
Создать группы пользователей
Для создания VPN туннеля через IPsec необходимо создать пользователей, которым будет предоставлен доступ, и объединить их в группу. Процесс создания пользователей и группы аналогичен предыдущему разделу.
IPSec Wizard
Для создания самого туннеля можно воспользоваться специальным помощником IPsec Wizard, предоставляющий необходимые шаблоны настройки:
- Перейдите в раздел VPN → IPsec Wizard.
- На этапе VPN Setup введите название туннеля.
- Выберите тип туннеля Remote Access и тип удаленного устройства Client-based и FortiClient, что говорит о том, что для подключения используется клиент FortiClient.
- Нажмите кнопку Next.
- На этапе Authentication укажите входящий интерфейс, на который будут приходить подключения (в данном случае это wan1).
- Выберите тип аутентификации: Pre-shared key или сертификат. В данном случае выбран секретный ключ и введено его значение в параметре Pre-shared key.
- Укажите группу пользователей, созданную в пункте 1, которым будет предоставлен доступ для подключений.
- На этапе Policy & Routing укажите локальный интерфейс в выпадающем меню, к которому будут подключаться удаленные клиенты.
- В параметре Local Address укажите подсеть, к которой будут иметь доступ пользователи. В данном случае выбран адресный объект all.
- Чтобы выбрать определенную подсеть, нажмите + и выберите адрес из существующих.
- Для создания адреса во всплывающем окне нажмите кнопку Create или в поле Policy & Objects → Addresses → Create New.
- В поле Client Address Range укажите пул адресов, который будет присваиваться удалённым клиентам при подключении.
- Проследите, чтобы эти адреса не совпадали с внутренней адресацией. Оставьте в Subnet Mask значение по умолчанию.
- Поле DNS Server позволяет выбрать DNS-сервер, которым будут пользоваться удаленные пользователи при подключении к туннелю. В данном случае выбран системный.
- Параметр Enable Split Tunnel позволяет предоставлять доступ пользователям только к определенным подсетям, а не пускать весь их трафик через FortiGate.
- Опция Allow Endpoint Registration позволяет получать различную информацию об удаленных точках, и на основании этой информации принимать решения (например, разрешать подключаться удаленной точке или нет).
- На этапе Client Options можно настроить клиентские опции: сохранение пароля, автоподключение и непрерывное подключение.
- После проведённых действий создается туннель, и на экране появляется сводная информация о созданных помощником объектах.
Подключить FortiClient
Клиент FortiNet FortiClient можно бесплатно скачать на официальном сайте. FortiClient совместим со множеством платформ, на каждой из которой доступно бесплатное использование SSL VPN. Для клиента также можно приобрести лицензию, которая предоставляет дополнительные возможности и техническую поддержку. С особенностями использования и совместимости можно ознакомиться также на официальном сайте в разделе Technical Specification.
Для настройки подключения на клиенте:
- Перейдите в раздел REMOTE ACCESS и выберите IPsec VPN.
- Укажите имя подключения, IP адрес FortiGate, выберите метод аутентификации. В данном случае выбран Pre-shared key и введено значение секретного ключа, как было настроено ранее.
- В поле Authentication выберите:
- опцию Prompt on login, чтобы при каждом подключении FortiClient запрашивал имя пользователя и пароль;
- опцию Save login, чтобы при каждом подключении запрашивался только пароль. В этом случае в поле Username необходимо вводить логин.
- Сохраните данное подключение.
После этого выберите название сохранённого подключения, введите имя пользователя, созданного в пункте 1, и его пароль, нажмите кнопку Connect.
Настроить L2TP over IPsec
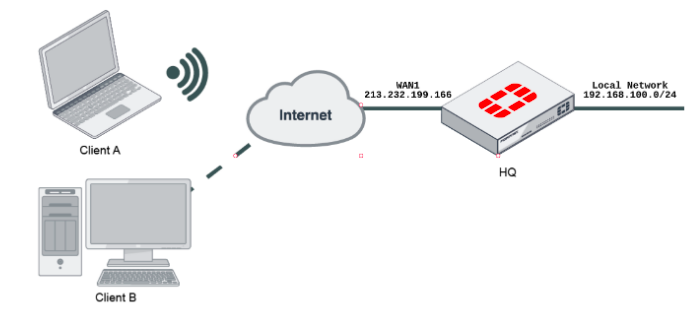
Создать группы пользователей
Для создания VPN туннеля через IPsec необходимо создать пользователей, которым будет предоставлен доступ, и объединить их в группу. Процесс создания пользователей и группы аналогичен разделу.
IPSec Wizard
Чтобы настроить туннель L2TP над IPsec:
- Перейдите в VPN → IPsec Wizard, чтобы воспользоваться специальным помощником.
- Выберите тип шаблона Remote Access.
- В параметре Remote Device Type — Native и Windows Native.
- В поле Name введите имя туннеля.
- Выберите в качестве Incoming Interface внешний интерфейс, через который будут подключаться удаленные пользователи. В данном случае — wan1.
- Для Authentication Method выберите Pre-shared Key и в поле ниже введите значение секретного ключа. Данный ключ в дальнейшем нужно будет ввести на клиенте при настройке VPN подключения.
- В параметре User Group введите созданную группу пользователей.
- На этапе Policy & Routing укажите локальный интерфейс в выпадающем меню, к которому будут подключаться удаленные клиенты.
- В параметре Local Address укажите подсеть, к которой будут иметь доступ пользователи. В данном случае выбран адресный объект all.
- Чтобы выбрать определенную подсеть, нажмите + и выберите адрес из существующих.
- Для создания адреса во всплывающем окне нажмите кнопку Create или в поле Policy & Objects → Addresses → Create New.
- В поле Client Address Range укажите пул адресов, который будет присваиваться удалённым клиентам при подключении.
- Проследите, чтобы эти адреса не совпадали с внутренней адресацией.
- Оставьте в Subnet Mask значение по умолчанию.
- Нажмите кнопку Create.
После этого будет создан туннель и на экране появится сводная информация о созданных объектах.
Настроить подключение в Windows
- Перейдите в Network and Sharing Center → Set up a new connection or network.
- В появившемся окне выберите опцию Connect to a workplace, затем → Use my Internet connection (VPN).
- В поле Internet address введите IP-адрес FortiGate.
- В поле Destination name введите название создаваемого подключения.
- После этого созданное подключение появится среди доступных сетей.
- В окне Network and Sharing Center перейдите на вкладку Change adapter settings.
- Среди появившихся сетей выберите созданное VPN-подключение.
- Правой кнопкой мыши выберите Properties.
- В появившемся окне Properties перейдите на вкладку Security.
- В параметре Type of VPN выберите Layer 2 Tunneling Protocol with IPsec (L2TP/IPsec).
- Перейдите в Advanced settings.
- Выберите параметр Use preshared for authentication.
- В поле Key введите значение секретного ключа, который указали при настройке туннеля на FortiGate.
- Нажмите кнопку OK для подключения.
- Введите имя пользователя, созданное ранее, и пароль для него.
- Режимы SSL-VPN
- Настроить SSL VPN
- Настроить IPSec VPN
- Настроить L2TP over IPsec
Настройка двухфакторной аутентификации FortiGate VPN
В статье описывается настройка FortiGate для подключения к VPN c двухфакторной аутентификацией.
Возможные способы аутентификации:
- Мобильное приложение MultiFactor
- СМС
- Аппаратные OTP токены
- Приложения OTP: Google Authenticator или Яндекс.Ключ
- Telegram
Для настройки второго фактора аутентификации вам потребуется установить и настроить MultiFactor Radius Adapter.
может быть полезно
Доступна настройка второго фактора в режиме диалога с пользователем.
Видео-презентация
Схема работы
- Пользователь подключается к VPN, вводит логин и пароль в Forticlient;
- FortiGate по протоколу RADIUS подключается к компоненту MultiFactor Radius Adapter;
- Компонент проверяет логин и пароль пользователя в Active Directory или Network Policy Server и запрашивает второй фактор аутентификации;
- Пользователь подтверждает запрос доступа в телефоне или вводит одноразовый код в Forticlient.
Настройка FortiGate
Откройте консоль управления FortiGate.
Настройка RADIUS сервера
В разделе User & Device > Authentication > RADIUS Servers измените настройки RADIUS:
- название: MFA_Radius
- Primary Server IP/Name: адрес компонента MultiFactor Radius Adapter
- Primary Server Secret: Shared Secret из настроек компонента
- Authentication method: PAP
Убедитесь, что в списке только один RADIUS сервер, иначе FortiGate будет отправлять запросы во все поочередно.
Настройка группы пользователей
В разделе User & Device > User > User Group создайте группу пользователей SSL VPN Users и добавьте MFA_Radius в Remote Servers.
Настройка политики доступа
В разделе Policy & Objects > Policy > IPv4 создайте новую политику для доступа пользователей SSL VPN к внутренней сети:
- Incoming interface: ssl.root (SSL VPN interface)
- Source Users: SSL VPN Users
Таймаут ожидания ответа от RADIUS сервера
Для аутентификации через PUSH уведомления, увеличьте время ожидания ответа RADIUS.
- Откройте консоль (CLI)
- Выполните команды
# config system global set remoteauthtimeout 60 end# config user radius edit MFA_Radius set timeout 60 end