Папка WhatsApp в телефоне — можно ли удалить или очистить?
Рассказываем, что хранится в папке WhatsApp на телефоне, зачем она нужна, и что можно удалять, чтобы освободить память.
Многие пользователи смартфонов знают, насколько сильно папка WhatsApp может забивать память телефона. Особенно остро это ощущается на мобильных устройствах с небольшим объемом памяти.
Зачем нужна папка WhatsApp на смартфоне?
В папке WhatsApp на телефоне содержатся все данные, которые пользователь получает через мессенджер. Так как приложение автоматически скачивает все изображения, видеофайлы и документы из чатов, память телефона со временем сильно забивается ненужными картинками и видеороликами. Отключить автоматические скачивание можно в настройках, но если память уже забита, необходимо освобождать ее вручную.
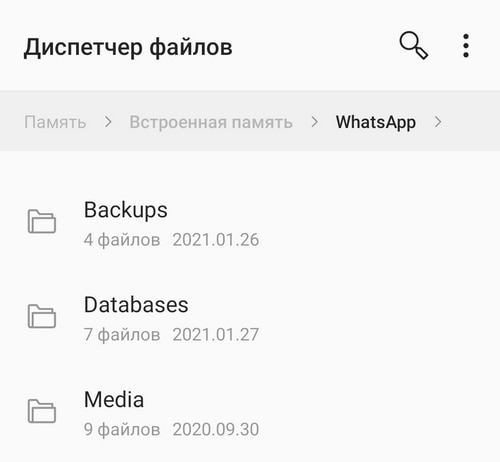
Чтобы очистить память, не рекомендуется удалять папку WhatsApp, так как она содержит важные данные. Необходимо удалять только некоторые подпапки внутри папки WhatsApp. Ниже описаны все папки внутри WhatsApp, а также перечислено, какие данные в них содержатся.
Папка WhatsApp Media
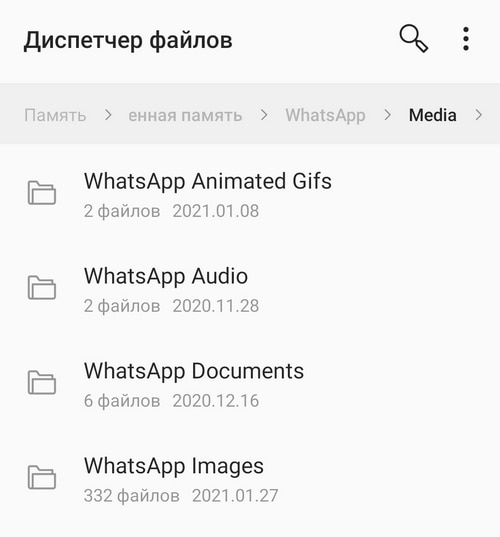
В папке Media содержатся все медиафайлы, которые были отправлены или получены с помощью WhatsApp. Разберем подробнее каждую из подпапок в папке Media.
WhatsApp Voice Notes
В этой папке находятся все голосовые сообщения, которые были приняты или отправлены. Даже если сообщение не было прослушано, оно будет храниться в папке Voice Notes. Эту папку можно удалить, но, чтобы избежать неполадок в работе мессенджера, рекомендуется зайти в папку и поочередно удалить ее содержимое. Перед удалением голосовые сообщения можно прослушать через любой встроенный или установленный на телефоне плеер.
WhatsApp Images
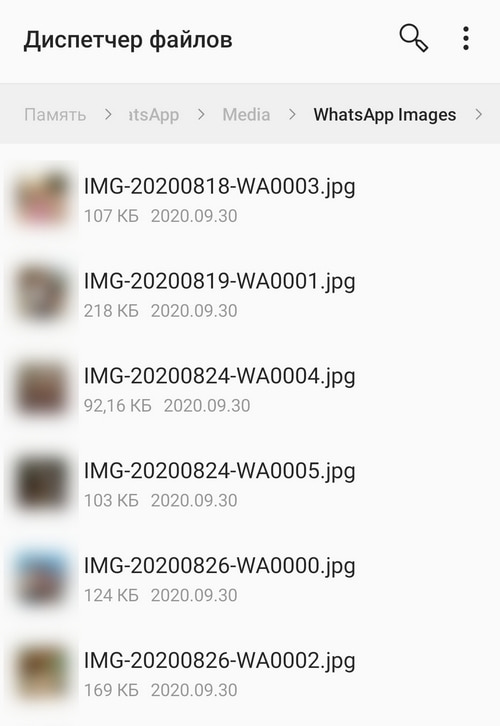
В папке Images содержатся все изображения, фотографии и картинки, отправленные и полученные через WhatsApp. Удалить содержимое папки можно, однако, если не отключить автоматическое сохранение файлов в настройках приложения, со временем папка снова начнет заполняться отправленными изображениями.
WhatsApp Video
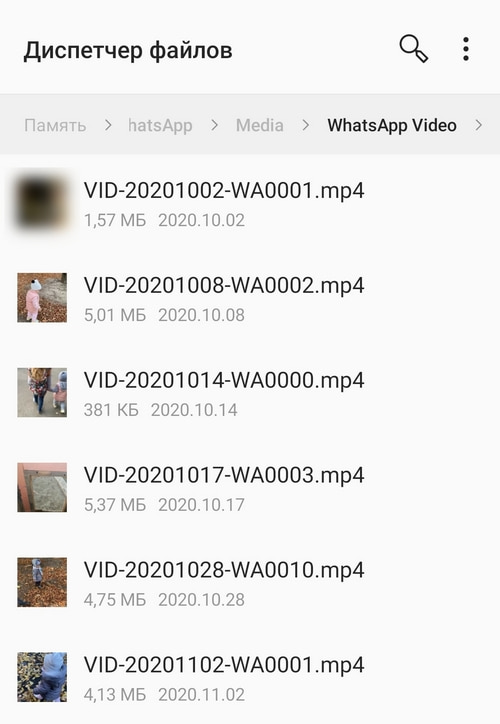
Папка, в которой содержатся отправленные по WhatsApp видеофайлы. Так как мессенджер сохраняет все полученные видеоролики, эта папка в большинстве случаев может весить несколько гигабайт. Ее содержимое можно удалить, тем самым освободив значительное количество места в памяти телефона.
WhatsApp Audio
Папка содержит полученные аудиофайлы (например, песни) и некоторые голосовые сообщения. Поэтому перед удалением содержимого, рекомендуется прослушать записи и убедиться в том, что важная информация на них не хранится.
WhatsApp Documents
В этой папке находятся файлы, отправленные через WhatsApp. К ним могут относиться текстовые документы, презентации, файлы Word, Excel, некоторые .mp3 файлы, установщики программ и другие. Пользователь может удалить содержимое этой папки, чтобы освободить память телефона.
WallPaper
Эта папка содержит в себе картинки или фотографии, которые используются в качестве обоев в чате. Например, пользователь выбирает изображение и ставит его на обои, а затем это изображение появляется в папке WallPaper. Содержимое папки можно удалить, обои в чате после этого не исчезнут.
WhatsApp Animated Gifs/Stickers
В папках находятся отправленные GIF-изображения и стикеры из всех чатов в мессенджере. Удалить содержимое папки можно, однако обычно оно не занимает слишком много памяти на устройстве.
WhatsApp Profile Photos
В ней хранятся изображения профилей собеседников. Если пользователь открывал фотографию чьего-то профиля в полноэкранном режиме, то она может храниться в этой папке.
WhatsApp Sent
В папках с этим названием хранятся файлы (изображения, голосовые сообщения, видеоролики), которые отправил сам пользователь. Там могут храниться даже те файлы, которые были удалены из галереи. Удалить содержимое папки можно, однако саму папку рекомендуется оставить, чтобы избежать проблем с работой мессенджера.
WhatsApp Private
Это приватная папка, которая может находиться в Images, Video и других разделах Media. Если в любом чате мессенджера отключить видимость медиа, то все файлы, которые будут получены через чат, отправятся в папку Private. Ее суть заключается в том, что эти данные не отображаются в галерее и просмотреть их можно только в файловом менеджере. Если в папке WhatsApp Private не содержится ничего важного, ее содержимое можно удалить.
Папка WhatsApp Databases
В ней содержатся резервные копии чатов, которые включают в себя не только сами переписки, но и различные файлы (фотографии, аудиофайлы, видеофайлы и т.д.). В случае, если пользователь захочет восстановить какой-нибудь чат, ему понадобятся данные этой папки. Если же ее удалить, вместе с ней удалятся и все резервные копии, а значит при поломке или потере телефона чаты WhatsApp не получится восстановить. Кроме того, удаление этой папки не освободит много места, так как ее содержимое в совокупности весит всего несколько мегабайт.
WhatsApp Shared
В этой папке хранятся файлы, которые не удалось отправить через мессенджер, например, из-за неполадок с интернет-соединением. Даже если пользователь удалил неудачно отправленный файл в WhatsApp, он остался в папке Shared. Содержимое папки можно безопасно удалять, если оно занимает слишком много памяти.
WhatsApp Trash
Эта папка присутствует не всегда, но если она есть, то в ней хранится зашифрованная информация об удаленных из мессенджера файлах. Ее можно удалить, а в случае необходимости WhatsApp создаст ее заново автоматически.
WhatsApp Backups
Это небольшая папка, которая содержит резервные копии настроек чата и некоторых других данных. Так как она может содержать важные данные и занимает небольшую часть памяти телефона (меньше мегабайта), удалять ее не рекомендуется.
WhatsApp Calls
У большинства эта папка оказывается пуста или вовсе отсутствует. Однако если воспользоваться сторонним приложением для записи звонков в WhatsApp, в этой папке могут появиться данные о звонке. Удалить ее содержимое можно, но саму папку лучше оставить.
Внимание! Подробная инструкция по очистке WhatsApp и памяти телефона есть на нашем сайте.
Рекомендуем почитать:
- Смартфон требует очистить память — почему и что делать?
- «Другое» в памяти телефона — что там хранится и можно ли удалить?
- WhatsApp на смартфоне требует обновления, но не обновляется — что делать?
- Папка RECYCLE.BIN — что это и зачем нужно?
- Google Chrome забивает память смартфона — что делать?
Links Version 1.0 — что это за программа и нужна ли она?

Приветствую. Вместе с установкой полезного софта на ПК вы можете установить и левые программы, например тулбар, рекламные расширения в браузер, или ПО, показывающее рекламу на рабочем столе. Особенно это касается ситуаций, когда полезный софт был скачан с сомнительного сайта.
Links Version 1.0 — что это такое?
Неизвестное приложение, предположительно рекламное или шпионское ПО. Скорее всего можно безопасно удалить.
Название состоит из:
- Links — само слово означает ссылки. Link — ссылка (сайт), а Links — много ссылок.
- Version — означает версия.
- 1.0 — номер версии ПО.
Например подобные программы могут показывать рекламу на рабочем столе:

При этом понять что именно за прога — трудно.
Перед удалением создайте точку восстановления:
- Зажмите Win + R, укажите control или control panel > нажмите OK.
- Запустите значок Система.
- Нажмите Защита системы.
- Выберите системный диск, обычно так и называется — Система, буква диска — C.
- Нажмите кнопку Создать. Укажите название точки, например До удаления сомнительного ПО.
Links Version 1.0 — как удалить?
- Зажмите Win + R, напишите команду appwiz.cpl, нажмите ОК.
- Откроется окно установленного софта.
- Найдите здесь указанную программу, нажмите правой кнопкой — выберите Удалить.
- Следуйте инструкциям на экране.
Пример окна со списком установленного софта, где нужно удалить прогу:

При наличии данной программы у вас также может быть и другое сомнительное ПО. В том числе и рекламное. Чтобы очистить ПК от вирусов и потенциально нежелательного ПО — просканируйте компьютер лучшими трем утилитами: Dr.Web CureIT, AdwCleaner, HitmanPro. Первая — против опасных вирусов, вторые две — против рекламных.
Заключение
- Links Version 1.0 — предположительно рекламное/шпионское ПО.
- Скорее всего можно удалить, создав предварительно точку восстановления.
Файлы, каталоги и папки в Linux. Структура файловой системы

Структура файлов UNIX подобных операционных систем основана на стандарте FHS (англ. Filesystem Hierarchy Standard). Стандарт позволяет унифицировать иерархию директорий и файлов, имеющих общее назначение, в файловой системе. Для управления папками Linux необходимо понимать основы структуры иерархии файлов.
Стандарт FHS определяет структуру и содержимое каталогов в Unix-подобных операционных системах. В FHS все папки и файлы отображаются в корневом каталоге /, независимо от места хранения (физическое или виртуальное устройство). Каталоги в UNIX системах имеют общий принцип использования. Приведенная ниже информация актуальна только для Linux систем, но не для X Window System и аналогов.
FHS структура файлов и папок в Linux

Дерево файлов и каталогов начинается с корня первичной иерархии (/). Единственный пользователь root имеет право на запись в этом каталоге. /root – домашний каталог пользователя root, который не совпадает с корнем /.
- /bin – бинарные файлы (программы). Каталог содержит основные пользовательские файлы, необходимые при монтировании системы. /bin непосредственно содержит исполняемые файлы многих основных команд оболочки, таких как ps, ls, ping, grep, cp.
- /sbin – системные исполняемые файлы. Каталог аналогичен каталогу /bin. Содержит важные двоичные файлы, которые обычно предназначены для запуска пользователем root для системного администрирования.
- /etc – каталог содержит файлы конфигурации, обычно редактируемые вручную в текстовом редакторе. Каталог /etc/содержит общесистемные файлы конфигурации (например имя хоста) — пользовательские файлы конфигурации находятся в домашнем каталоге каждого пользователя.
- /dev – файлы устройств. Каталог содержит ряд специальных файлов, представляющих устройства (Например, /dev/sda представляет первый диск SATA в системе. /dev/random производит случайные числа. /dev/null — специальное устройство, которое автоматически отбрасывает весь ввод).
- /proc – информация о процессах. Каталог содержит специальные файлы, представляющие информацию о системе и процессе. Это псевдофайловая система, содержащая информацию о запущенных процессах. Примеры использования: узнать аптайм /proc/uptime, проверить информацию о процессоре /proc/cpuinfo или проверить использование памяти вашей системой Linux /proc/meminfo.
- /var – переменные файлы. Это место хранения информации о времени выполнения программ (системный журнал, отслеживание пользователей, кэши и другие создаваемые системой файлы).
- /tmp – временные файлы приложений. Эти файлы обычно удаляются при перезапуске вашей системы и могут быть удалены в любое время с помощью таких утилит, как tmpwatch.
- /usr – программы пользователя. Это место, куда по умолчанию устанавливаются локально скомпилированные приложения, чтобы не испортить остальную часть системы. Каталог содержит приложения и файлы, используемые пользователями. Библиотеки для каждого из них находятся в каталоге /usr/lib. Каталог также содержит файлы, не зависящие от архитектуры, такие как графика, находятся в /usr/share.
- /home – домашняя папка. Домашняя папка содержит файлы данных пользователя и пользовательские файлы конфигурации. Каждый пользователь имеет право записи только в свою домашнюю папку и должен получить права администратора(root) для изменения других файлов в системе.
- /boot – файлы загрузчика. Это файлы, необходимые для загрузки системы (Например, файлы загрузчика GRUB и ядра Linux).
- /lib – системные библиотеки, необходимые для основных двоичных файлов в папке /bin и /sbin. Библиотеки, необходимые для двоичных файлов в папке /usr/bin, находятся в /usr/lib.
- /opt – дополнительные программы. Каталог содержит подкаталоги для дополнительных пакетов программного обеспечения. Обычно используется проприетарным программным обеспечением, которое не подчиняется стандартной иерархии файловой системы.
- /mnt – монтирование. Это то место, где системные администраторы монтируют временные файловые системы во время их использования. Например, монтируемый раздел Windows для восстановления файлов – /mnt/windows. Монтировать другие файловые системы можно в любом месте системы.
- /srv – сервер. Каталог содержит данные об услугах, предоставляемых системой. Если для обслуживания веб-сайта используется HTTP-сервер Apache, файлы веб-сайта сохраняются внутри каталога /srv.
- /run – процессы. В каталоге хранятся временные файлы, которые нельзя хранить в /tmp (Например, сокеты и идентификаторы процессов). Важно помнить, что /tmp файлы могут быть удалены.
- /sys – информация о системе. Это виртуальная файловая система, к которой можно получить доступ для установки или получения информации о представлении системы ядром.
Основные команды для работы с файловой системой

Наиболее частые задачи работы с файловыми системами — это навигация, манипуляции с файлами и каталогами, и смена прав доступа. Рассмотрим основные команды для решения этих задач.
Базовые команды используемые для навигации в терминале
cd (англ. change directory) – переход в другой каталог.
ls (англ. list) – просмотр содержимого каталога.
Работа с файлами

Создать текстовый файл в терминале Linux можно тремя основными способами. Это команда touch, перенаправление потока вывода и текстовые редакторы. Рассмотрим способы подробнее.
Чтобы посмотреть содержимое файла, используйте cat. Для больших файлов — связку cat и more.
Для поиска по названию или содержимому используйте find и grep.
Чтобы создать папку через терминал, используйте команду mkdir (make directory) и укажите имя каталога (mkdir name). Важно: для названий из двух и более слов используйте кавычки, пробел будет интерпретирован системой как команда для создания отдельных папок (mkdir “new name”). В названиях используйте минусы (“-”) вместо пробелов и обратные слеши (“\”) для экранирования специальных символов.
Создание файлов из командной строки более универсально и намного быстрее, чем создавать файлы по отдельности в приложениях. Необходимо указать имя файла и желаемое расширение, чтобы исключить процесс «Сохранить как» в различных приложениях.
Разделяемые каталоги при работе без использования МРД (с нулевыми классификационными метками)
Для обеспечения совместной работы пользователей в Astra Linux используются разделяемые каталоги. Содержимое этих каталогов доступно всем пользователям для чтения и (частично) для записи. Эти каталоги являются частью штатной модели файловой системы ОС, и создаются автоматически при установке ОС (подробное описание см. Filesystem Hierarchy Standard). Для работы устанавливаемого в ОС дополнительного ПО могут требоваться собственные разделяемые каталоги, не входящие в стандартную схему. Примерный список и описание каталогов приведены в таблице:
| Каталог | Описание | Стандартный каталог |
|---|---|---|
| /tmp | Каталог временных файловых объектов. Не сохраняется после перезагрузки ОС. Используется для хранения временных (рабочих) данных в файловой системе. |
Да |
| /var/tmp | Каталог временных файловых объектов. Сохраняется после перезагрузки ОС. Используется для хранения повторно используемых рабочих данных в файловой системе. |
Да |
| /dev/shm | Каталог разделяемой памяти. Не сохраняется после перезагрузки ОС. Используется для обмена временными рабочими данными через разделяемую оперативную память. |
Да |
| /run/mount | Каталог временного монтирования пользовательских устройств. Используется для автоматического монтирования с помощью сценариев подключаемых пользовательских устройств. |
Да |
| /var/cache | Каталог для кеширования данных. Обычно не используется при работе на ненулевых уровнях конфиденциальности в Astra Linux Special Edition так как не обязателен для нормальной работы ПО. |
Да |
| /var/opt/cprocsp/tmp | Каталог для временных файловых объектов. Используется для работы прикладного ПО КриптоПРО. Порядок использования описан в документации. |
Нет |
Разделяемые каталоги предназначены для создания в них файловых объектов, принадлежащих любым пользователям. В силу этого ограничения доступа, налагаемые моделью дискреционного управления доступом, позволяют всем пользователям выполнять создание своих файловых объектов и поиск любых (принадлежащих другим пользователям) файловых объектов во временных каталогах. Чтение и изменение содержимого не принадлежащих пользователю файловых объектов ограничивается дискреционными правами доступа. Дополнительно применяется специальное ограничение дискреционного доступа sticky-bit, запрещающее удалять и переименовывать не принадлежащие пользователю файловые объекты.
Разделяемые каталоги при работе с использованием МРД (с ненулевыми классификационными метками)
При работе в пользовательских сессиях с ненулевыми классификационными метками ограничения доступа, наложенные дискреционной моделью управления доступом на разделяемые каталоги, недостаточны для полной изоляции уровней конфиденциальности и оставляют возможность появления каналов утечки информации. Для предотвращения появления таких каналов в Astra Linux Special Edition применяется собственная структура временных каталогов, обеспечивающая полную изоляцию информации.
Для обеспечения изоляции для каждого уровня конфиденциальности создается отдельная структура временных каталогов, дублирующая стандартную структуру. Для автоматического создания этой структуры используется файл /etc/parsec/ mlinks , содержащий описание создаваемой структуры. Стандартное содержимое файла /etc/parsec/mlinks:
Файл: /etc/parsec/mlinks Контрольная сумма файла: 81baeb641331678aeb2f9acc3c8e50e8690b4cc0dcaa35f0fcd9b36f2f8b79ce
/tmp /var/private/tmp 1777 /var/tmp /var/private/vartmp 1777 # /var/cache /var/private/varcache 0755 /dev/shm /run/private/shm 1777 /run/mount /run/private/mount 0755
В каждой строке содержатся три информационных поля, разделенных пробелами:
- имя разделяемого каталога стандартной файловой системы, для которого должен быть создан дублирующий разделяемый каталог;
- имя дублирующего разделяемого каталога, в который будут перенаправлены обращения к стандартному каталогу;
- права доступа к дублирующему разделяемому каталогу (подробнее см. справку man chmod):
- 1777 — полный доступ для всех пользователей, дополненный применением sticky-bit;
- 0755 — разрешение чтения и поиска для всех пользователей;
Дублирующие разделяемые каталоги создаются при установке (загрузке) ОС, и, в дальнейшем служат корневыми каталогами для структуры сессионных каталогов.
В отличие от стандартных разделяемых каталогов все дублирующие разделяемые каталоги автоматически очищаются при перезагрузке ОС.
Сессионные каталоги автоматически создаются при входе пользователей в сессию с ненулевой классификационной меткой (при входе с нулевой классификационной меткой и ненулевой целостностью механизм не применяется), и при работе в такой сессии все обращения к разделяемым каталогам автоматически перенаправляются в соответствующие сессионные каталоги. При этом содержимое настоящего каталога, например, каталога /tmp, будет отображаться в каталог /var/private/vartmp/l0i0c0x0t0x0.
Название сессионных каталогов имеет вид:
lic0xt0x0
Аналогично используется каталог /home/.pdp для локальных сессий с ненулевой классификационной меткой: при входе локального пользователя в сессию с ненулевой классификационной меткой в каталоге /home/.pdp для пользовательского домашнего каталога создается подкаталог с именем l*i*c0x*t0x0, соответствующим классификационной метке пользовательской сессии, а обычный домашний каталог /home/ <имя_пользователя>монтируется в каталог /home/.pdp/<имя_пользователя>/l0i0c0x0t0x0.
- l — иерархический уровень конфиденциальности пользовательской сессии, десятичное число;
- i — неиерархический уровень целостности пользовательской сессии, десятичное число;
- c0x — неиерархические категории конфиденциальности, шестнадцатеричное число;
- t0x0 — метка типа, всегда t0x0.
При этом содержимое стандартных разделяемых каталогов отображается в сессионные каталоги с нулевой классификационной меткой (т.е. в каталоги с именами l0i0c0x0t0x0). Названия сессионных каталогов формируются из параметров классификационной метки пользовательской сессии, что обеспечивает совместное использование этих каталогов только сессиями с одинаковыми классификационными метками.
При первом входе пользователя в сессию со следующими параметрами:
- иерархический уровень конфиденциальности 3;
- неиерархический уровень целостности 0;
- неиерархические категории конфиденциальности 1;
будет сформировано имя сессионного каталога:
l3i0c1x0t0x0
и будут автоматически созданы сессионные каталоги, в которые будут перенаправлены обращения к соответствующим стандартным разделяемым каталогам:
- /var/private/tmp/l3i0c1x0t0x0;
- /var/private/vartmp/l3i0c1x0t0x0;
- /var/private/varcache/l3i0c1x0t0x0 (при условии, что его создание разрешено в файле /etc/parsec/mlinks);
- /run/private/shm/l3i0c1x0t0x0;
- /run/private/mount/l3i0c1x0t0x0.
Дополнительно будут созданы каталоги для чтения содержимого стандартных разделяемых каталогов:
- /var/private/tmp/l0i0c0x0t0x0;
- /var/private/vartmp/l0i0c0x0t0x0;
- /var/private/varcache/l0i0c0x0t0x0 (при условии, что его создание разрешено в файле /etc/parsec/mlinks);
- /run/private/shm/l0i0c0x0t0x0;
- /run/private/mount/l0i0c0x0t0x0.
В эти каталоги будет отображено содержимое соответствующих им стандартных каталогов, но, в соответствии с моделью мандатного управления доступом, эти каталоги из сессий с ненулевой меткой конфиденциальности будут доступны только для чтения.
При дальнейшем входе пользователей в сессии с такими же классификационными метками будут использоваться уже созданные сессионные разделяемые каталоги.
Нестандартные разделяемые каталоги при работе с ненулевыми классификационными метками
При использовании в ОС дополнительного прикладного ПО, использующего нестандартные разделяемые каталоги, для обеспечения работы этого ПО может понадобиться создать дополнительные дублирующие разделяемые каталоги. Для автоматического создания сессионных каталогов и перенаправления обращений соответствующая запись должна быть включена в файл /etc/parsec/mlinks. Например, для нестандартного разделяемого каталога /var/opt/cprocsp/tmp (используется ПО КриптоПРО) должна быть добавлена запись вида:
/var/opt/cprocsp/tmp /var/private/tmp/cprocsp 1777
За очистку приватных каталогов при перезагрузке отвечает раздел clear_private сценария /usr/lib/parsec/systemd/parsec_systemd_init. Чтобы пользовательский каталог не очищался при перезагрузке, можно добавить в этот сценарий строку, которая пропускает очистку, например:
# # Clear private dirs. # clear_private() < for d in `find /var/private/*/* 2>/dev/null` ; do # Следующая строка предотвращает отчистку каталога /var/private/test и его подкаталогов if [[ "$d" =~ ^/var/private/test/* ]]; then continue; fi # Следующая строка очищает каталог rm -rf $d done return $?; >
Следует помнить, что при внесении изменений в файл /etc/parsec/mlinks изменится его контрольная сумма, зафиксированная в списке gostsums.txt на установочном диске. Если файл поставлен на контроль целостности, то после его изменения следует обновить настройки контроля целостности, чтобы избежать невозможности загрузки ОС из-за нарушения целостности контролируемого файла.
- Нет меток