VPN на все случаи жизни
Для чего нужен VPN-клиент? Ваша домашняя сеть может быть подключена по VPN к публичному VPN-сервису, сети офиса или другого интернет-центра Keenetic при любом способе доступа в интернет. До сих пор еще встречаются и провайдеры, дающие интернет именно по технологии VPN.
С точки зрения совместимости, вы можете подключаться по PPTP, OpenVPN, L2TP/IPsec с любого интернет-центра Keenetic. Иметь такой универсальный VPN-клиент особенно полезно, если при соединении сетей (например, чтобы получить доступ из городского дома к дачному) на одной стороне (обычно на даче) нет белого IP-адреса.
Помимо VPN-клиента, любая, даже самая младшая модель Keenetic имеет в арсенале аналогичные VPN-серверы: PPTP, OpenVPN, L2TP/IPsec.
Если вы не знаете, какой тип VPN выбрать, возьмите на карандаш, что во многих моделях Keenetic передача данных по IPSec (в том числе L2TP over IPsec) ускоряется аппаратно. В таком туннеле можно абсолютно не волноваться о конфиденциальности IP-телефонии или потоков видеонаблюдения. PPTP наиболее прост и удобен, но потенциально уязвим. OpenVPN очень популярен в определенных кругах, но чрезвычайно ресурсоемкий и не имеет особых преимуществ против IPsec.
Если провайдер выдает вам белый IP-адрес, рекомендуем обратить внимание на две опции: так называемый виртуальный сервер IPSec (Xauth PSK) и сервер L2TP over IPSec. Они замечательны тем, что обеспечивают абсолютно защищенный доступ к домашней сети со смартфона, планшета или компьютера с минимальной настройкой: в Android, iOS и Windows для этих типов VPN есть удобные встроенные клиенты. Если вы вдалеке от дома, в незнакомом или подозрительно месте используете открытую сеть Wi-Fi, ваши данные могут быть перехвачены. Чтобы не волноваться об этом, включите обязательное туннелирование вашего интернет-трафика через домашнюю сеть. Для вас это будет совершенно бесплатно и не опаснее, чем если бы вы выходили в интернет из дома.
Ipsec vpn keenetic что это
Все возможности Keenetic, если вы работаете удаленно
Что делать с интернетом, если пришлось самоизолироваться дома или на даче на неопределенный срок, а нужно работать, учиться, быть на связи? Достаточно ли простенького провайдерского роутера или Keenetic может предложить что-то особенное? А если кинетик у вас уже есть, всё ли вы знаете о его возможностях?
Первое, с чего нужно начать, это даже не VPN (о нем, разумеется, ниже), а сам факт надежного доступа в интернет. Потому что через работающий интернет вы найдете что угодно в любой момент, сможете спросить у друзей или в нашей базе знаний.
Заплатите провайдеру впрок на несколько месяцев (мало ли что, вдруг при неблагоприятном раскладе потом и в поддержке никто не ответит). Автоматический биллинг вас точно не отключит, а вот переподключит ли с внесением платежа, когда у людей будет гречка на исходе, — уже вопрос.
Озаботьтесь резервным каналом доступа в интернет. Если есть запасной проводной провайдер — отлично. Пусть даже ADSL через модем — провод с него заведете в кинетик на любой порт, который назначите дополнительным WAN’ом.
USB-модемы 3G/4G — тоже хороший вариант. Тем, у кого-то это вообще первый и единственный канал, можем порекомендовать запастись модемом другого оператора, — кинетики легко поддерживают такое резервирование. Только старайтесь брать непохожие модемы — два идентичных модема в системе уже требуют усилий по установке. SIM-карты желательны от операторов, имеющих физически разные сети. Например, с «Йотой» берите МТС или Tele2, но не «Мегафон», или аналогично по тому же принципу.
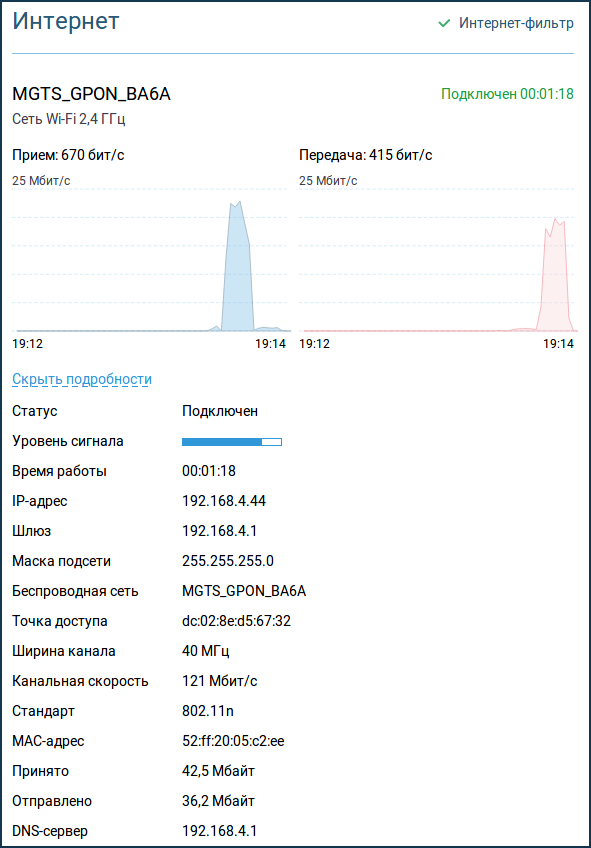
Если нет модема, не забывайте, что кинетики могут использовать в качестве интернет-доступа расшаренный по Wi-Fi мобильный интернет со смартфона. Этот режим называется WISP. Когда нужно работать с ноутбука или компьютера, смартфон пусть трудится в роли модема. Если договоритесь с соседями, аналогично можно подключаться через их Wi-Fi-сеть. Для WISP-подключений очень рекомендуем заранее назначить кинетику собственную сеть отличающейся от стандартной 192.168.1.1, типа 192.168.моёчислодо255.1.
Переходим к VPN.
Наиболее распространенный способ организации доступа к офисной сети и ее ресурсам обычно состоит в том, что вам нужно подключаться к офисному VPN-серверу. Самый простой и надежный способ, которому вас обучит сисадмин, — подключаться с домашнего или BYOD-компьютера. Здесь благодаря кинетику не требуется никаких лишних телодвижений, не нужно включать никакие VPN pass-through, большинство VPN-протоколов беспрепятственно пройдут из домашней сети интернет-центра.
Если вы продвинутый пользователь и для работы с корпоративной сетью используете несколько устройств (например, не только компьютер, но и смартфон), задачу одного постоянного подключения может решить интернет-центр Keenetic. (Кстати, в некоторых случаях он решает ее намного лучше и проще потому, что, например, в MacOS напрочь вырезали PPTP и не тривиально настроить SSTP, а из Windows — OpenVPN.)
Первое и главное, что должен сообщить вам сисадмин вашей корпоративной сети — тип подключения или протокол корпоративного VPN-сервера. Это может быть PPTP, L2TP, L2TP-over-IPsec, IPsec site-to-site, OpenVPN, SSTP, Wireguard.
Вы, вероятно, не видите этого сходу в базовой прошивке своего кинетика, однако он поддерживает все перечисленные протоколы с точки зрения VPN-клиента (плюс большинство из них и с точки зрения VPN-сервера, но об этом чуть ниже). Не видите вы их обычно потому, что многие из них не входят в базовый рекомендованный набор компонентов. Посмотрите весь список и установите необходимые.
Далее вам для начала следует просто попробовать настроить необходимое подключение из кинетика, используя предоставленные корпоративным сисадмином параметры. Вам помогут базовая инструкция и инструкция для PPTP и L2TP.
Поскольку чистый L2TP без шифрования редко используется для корпоративного VPN, намного полезнее может быть L2TP-over-IPsec.
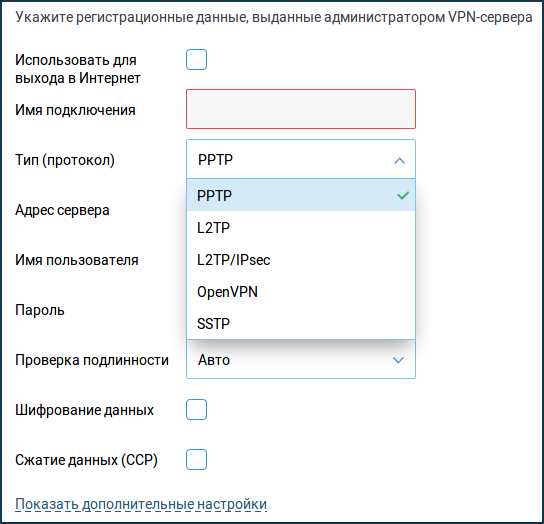
В серьезных организациях сисадмины попытаются удивить вас тем, что у них IPsec, а домашние роутеры дескать с ним не фурычат. Ваш кинетик фурычит еще как, особенно если это модели Speedster, Viva, Giga и Ultra, где IPsec ускоряется аппаратно. По настройке читайте для начала эту инструкцию. Если что-то не понятно — пишите в нашу поддержку.
Аналогично с OpenVPN. Большой скорости от него не ждите даже на топовых кинетиках, но функционально он тоже в вашем арсенале.
Для сложных случаев прохождения через файрволы провайдеров вам и вашему админу может пригодиться VPN-клиент SSTP.
А если хотите совсем удивить сисадмина своей продвинутостью и желанием работать из дома наиболее продуктивно, намекните ему как бы невзначай, что ваш роутер из коробки поддерживает Wireguard.
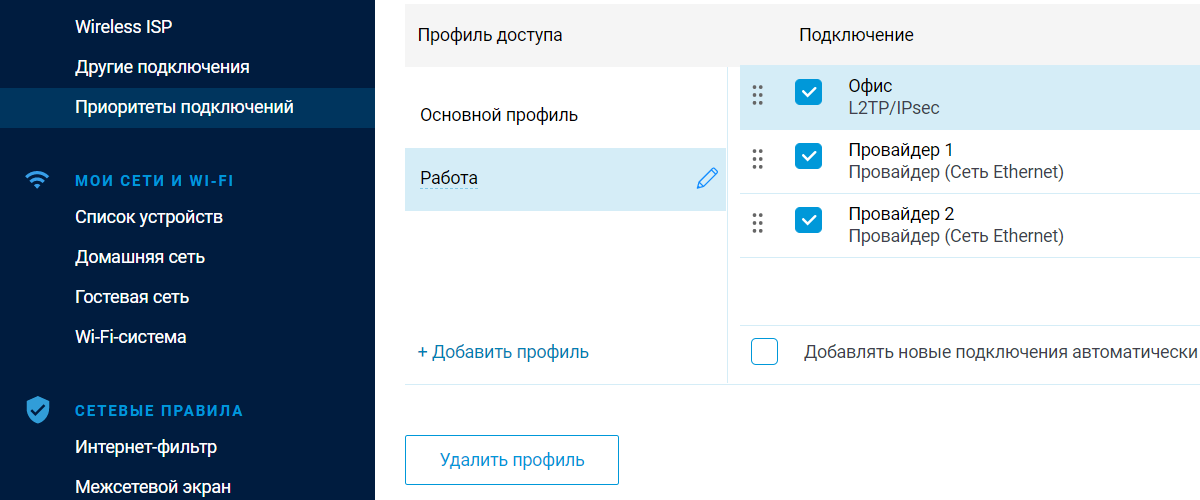
После того, как тот или иной вариант VPN-туннеля у вас заведется в простейшем качестве главного подключения, следует озаботиться тем, чтобы в/через вашу корпоративную сеть не ходили ваши домочадцы. Это важно. То есть чтобы при постоянно поднятом на кинетике VPN-подключении до офиса через него работал только ваш компьютер, а все остальные устройства в домашней сети продолжали использовать обычный провайдерский интернет. Внимательно прочтите базовую статью. За неимением места просим, если тут что-то непонятно или сложно, сразу писать в нашу поддержку, потому что для одних типов VPN всё элементарно настраивается через веб-интерфейс, а для других может понадобиться помощь специалистов.
Вообще, тема VPN в нашей базе знаний неисчерпаема, поэтому для общего представления рекомендуем вам (и вашему сисадмину) обзорную статью.
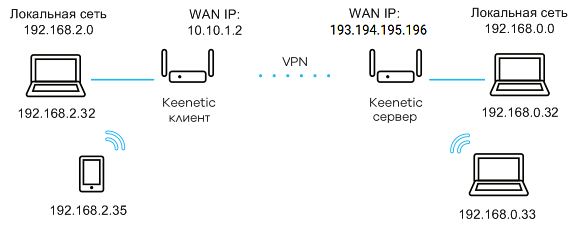
Если у вас совсем небольшая компания, которая ранее не задумывалась об удаленном доступе сотрудников к каким-то ресурсам, принципиально расположенным в офисе (например, NAS с данными), вы можете сделать главным офисным маршрутизатором одну из старших моделей Keenetic и поднять на ней практически любой VPN-сервер из перечисленных выше без особых затрат.
Например, L2TP-over-IPsec или IPsec Virtual IP Xauth PSK оптимальны с точки зрения скорости, простоты настройки и поддержки на клиентских устройствах (ноутбуках и смартфонах всех мастей). Объединить сети нескольких офисов через кинетики и IPsec — вообще то, что вирусолог прописал.
Если по какой-то причине у офисной сети нет белого IP-адреса (например, при переходе на резервный канал) и почти все виды VPN превращаются в тыкву, интернет-центры Keenetic предлагают уникальную возможность прокидывать SSTP-туннель до сервера через фирменную службу KeenDNS. Скорость будет посредственной даже на топовых кинетиках, пототому что и протокол медленно-тяжелый, и плюс проксирование, но для крайних ситуаций решение очень полезное и безальтернативное. Кроме того, как уже отмечалось выше, SSTP порой незаменим при прохождении сквозь частоколы файрволов и транснациональные DPI-фильтры.
RussianProxy.ru
Настройка подключения L2TP over IPSec на роутерах Zyxel Keenetic
Пример настройки подключения L2TP over IPSec на интернет-центре серии Zyxel Keenetic
Возможность подключения к VPN-серверу по протоколу L2TP over IPSec доступна в интернет-центрах Keenetic, начиная с операционной системы NDMS v2.08.B0. На начало 2017 года это уникальная способность среди роутеров для дома и малого офиса.
В интернет-центре Keenetic необходимо произвести следующие настройки:
1. Зайдите в меню Интернет > PPPoE/VPN, нажмите Добавить соединение и в поле Тип (протокол) выберите значение L2TP/IPsec.
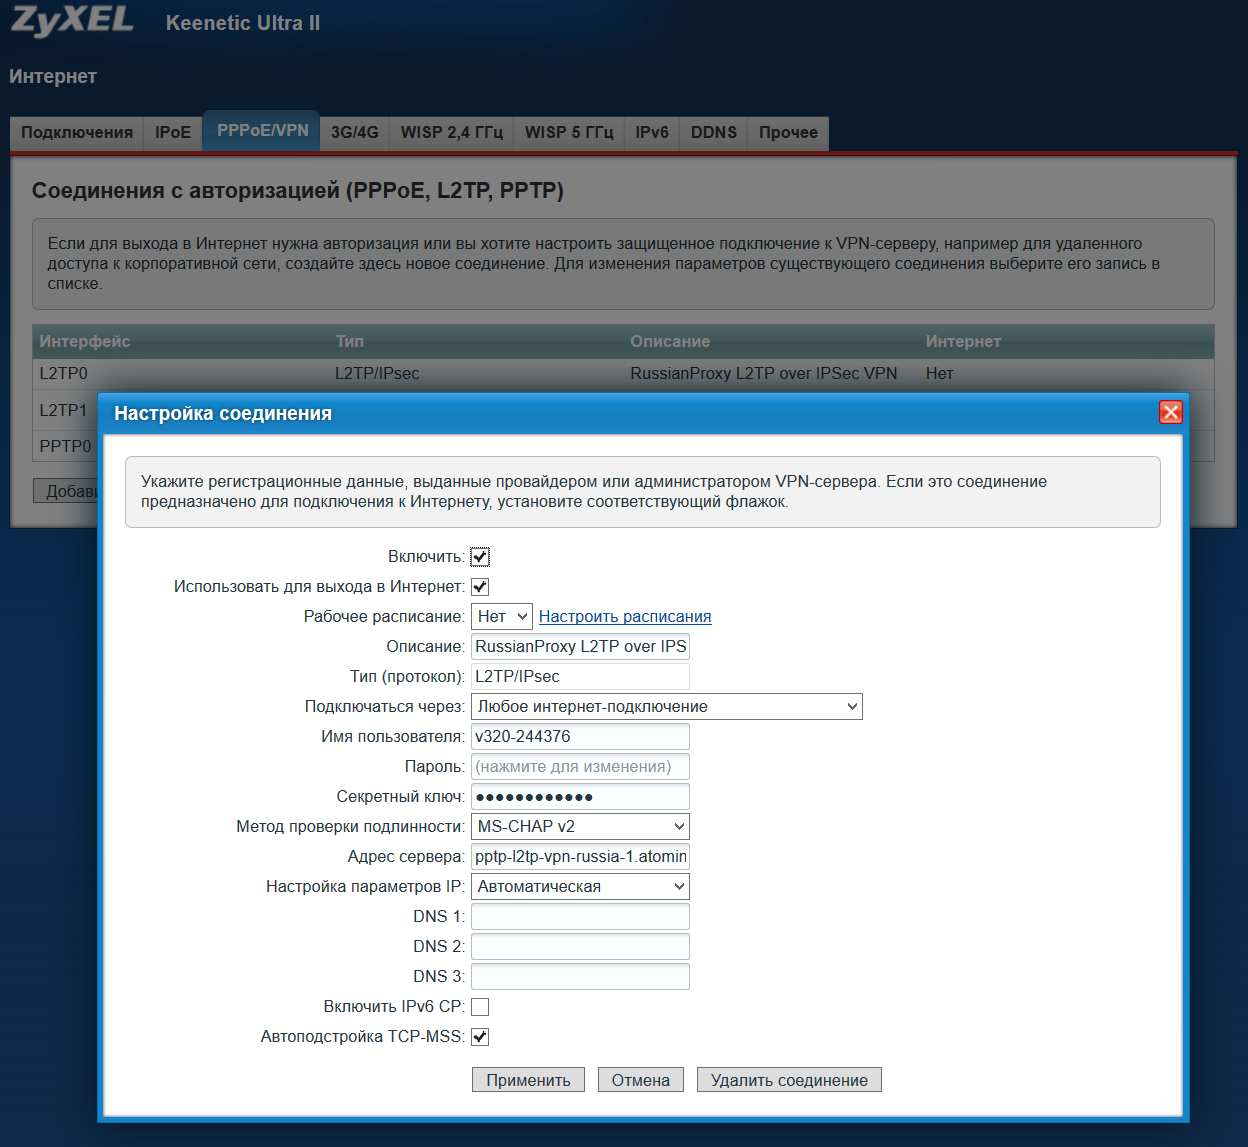
2. Укажите следующие параметры:
- Установите галочку в поле Включить;
- Если через данное подключение будет осуществляться выход в Интернет, а не только доступ к удаленной сети, то установите галочку в поле Использовать для выхода в Интернет;
- Если данное подключение должно работать в определенные дни и часы, воспользуйтесь настройкой Рабочее расписание.
- В поле Описание нужно указать название подключения;
- В поле Подключаться через укажите внешний интерфейс или оставьте значение по умолчанию;
- В полях Имя пользователя и Пароль необходимо указать параметры учетной записи, параметры Вашей учетной записи Вы можете посмотреть на странице настроек;
- В поле Секретный ключ необходимо указать Pre-Shared Key: AiS-AliveProxy-VPN;
- В поле Метод проверки подлинности укажите MS-CHAP v2;
- В поле Адрес сервера укажите внешний IP-адрес или доменное имя vpn сервера, имя vpn сервера для Вашего логина Вы можете посмотреть на странице настроек, например pptp-l2tp-vpn-russia-1.atomintersoft.com.
3. После ввода необходимых параметров нажмите кнопку Применить и дождитесь подключения к серверу.
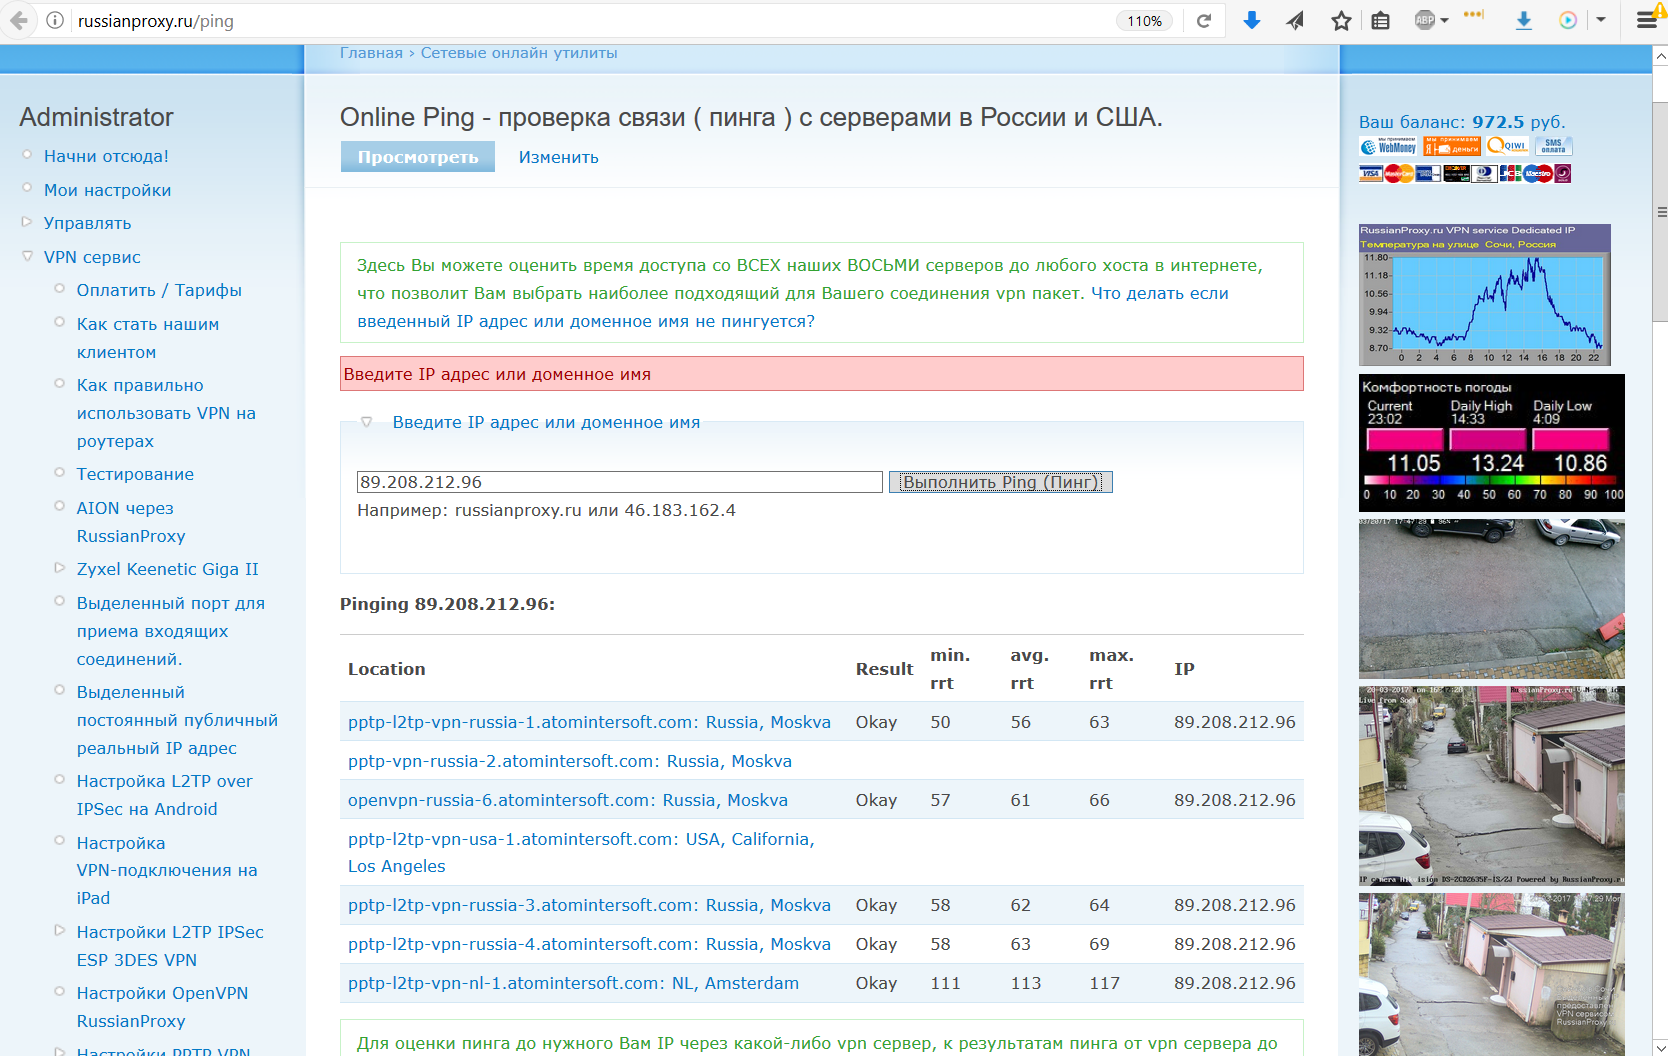
Наш роутер получил выделенный IP 89.208.212.96.
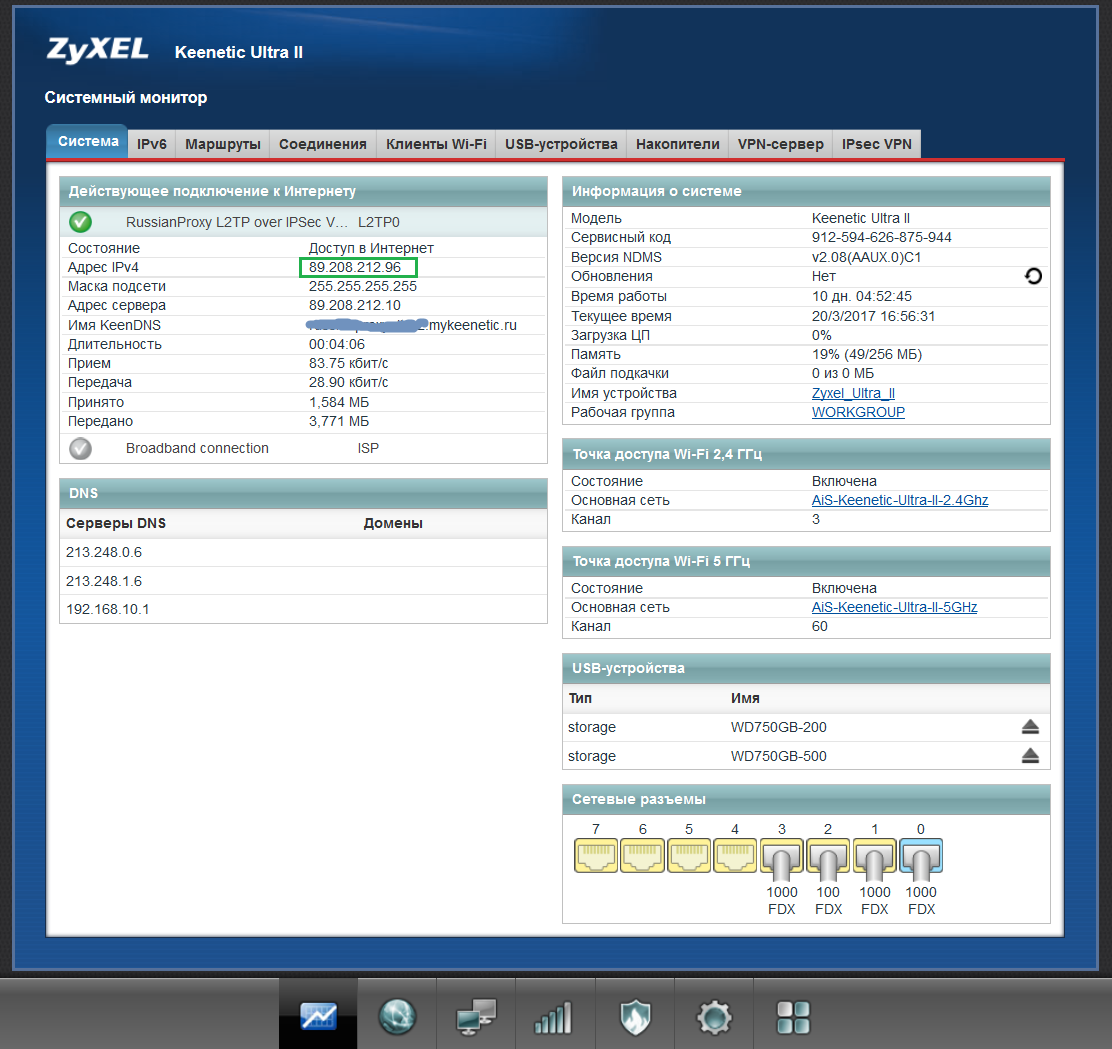
4. Проверим доступность нашего роутера напрямую из интернета:
© 1996-2023 RussianProxy.ru — Outline ShadowSocks / PPTP / L2TP / OpenVPN TCP / OpenVPN UDP VPN сервис, русский выделенный IP, безлимитные тарифы.
Типы VPN-соединений в Keenetic
VPN (Virtual Private Network; виртуальная частная сеть) — обобщенное название технологий, позволяющих обеспечить одно или несколько сетевых соединений (туннелей) поверх другой сети (например Интернет).
Существует много причин для использования виртуальных частных сетей. Наиболее типичные из них — безопасность и конфиденциальность данных. С использованием средств защиты данных в виртуальных частных сетях гарантируется конфиденциальность исходных пользовательских данных.
Известно, что сети, использующие протокол IP (Internet Protocol), имеют «слабое место», обусловленное самой структурой протокола. Он не имеет средств защиты передаваемых данных и не может гарантировать, что отправитель является именно тем, за кого себя выдает. Данные в сети, использующей протокол IP, могут быть легко подделаны или перехвачены.
Если вы из Интернета подключаетесь к собственному домашнему серверу, файлам USB-накопителя, подключенного к роутеру, видеорегистратору или по протоколу RDP к рабочему столу компьютера, рекомендуем использовать VPN-соединение. В этом случае можно будет не волноваться о безопасности передаваемых данных, т.к. VPN-соединение между клиентом и сервером, как правило, зашифровано.
Интернет-центры Keenetic поддерживают следующие типы VPN-соединений:
С помощью интернет-центра Keenetic ваша домашняя сеть может быть подключена по VPN к публичному VPN-сервису, сети офиса или другого интернет-центра Keenetic при любом способе доступа в Интернет.
Во всех моделях Keenetic реализованы как VPN клиенты/серверы для безопасного доступа: PPTP, L2TP over IPSec, IKEv2, Wireguard, OpenVPN, SSTP, так и туннели для объединения сетей: Site-to-Site IPSec, EoIP (Ethernet over IP), GRE, IPIP (IP over IP).
В зависимости от применяемых протоколов и назначения, VPN может обеспечивать соединения разных сценариев: хост-хост, хост-сеть, хосты-сеть, клиент-сервер, клиенты-сервер, роутер-роутер, роутеры-роутер (vpn concentrator), сеть-сеть (site-to-site).
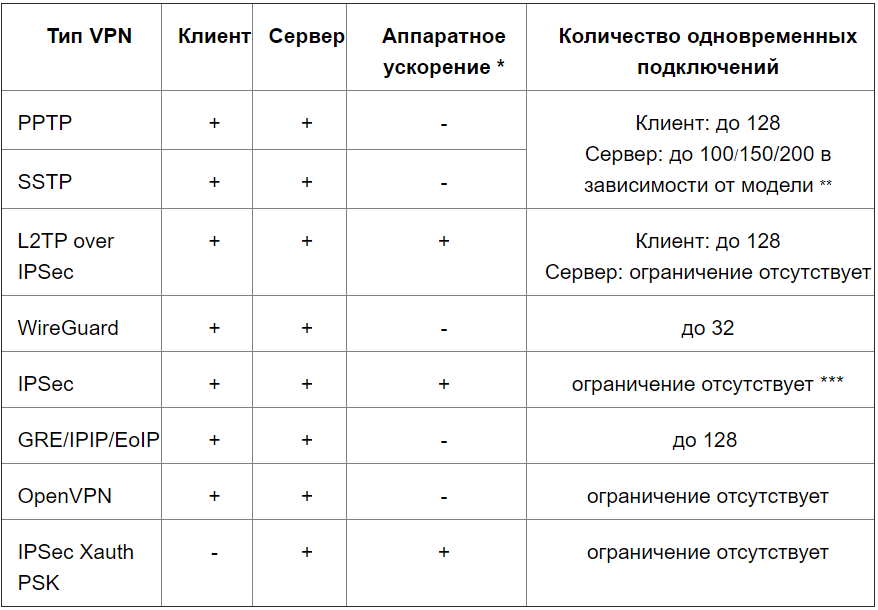
Если вы не знаете, какой тип VPN выбрать, приведенные ниже таблицы и рекомендации помогут в этом.
| Тип VPN | Клиент | Сервер | Аппаратное ускорение * | Количество одновременных подключений |
| PPTP | + | + | — | Клиент: до 128 Сервер: до 100/150/200 в зависимости от модели ** |
| SSTP | + | + | — | |
| L2TP over IPSec | + | + | + | Клиент: до 128 Сервер: ограничение отсутствует |
| WireGuard | + | + | — | до 32 |
| IPSec | + | + | + | ограничение отсутствует *** |
| IKEv2 | + | + | + | ограничение отсутствует |
| GRE/IPIP/EoIP | + | + | — | до 128 |
| OpenVPN | + | + | — | ограничение отсутствует |
| IPSec Xauth PSK | — | + | + | ограничение отсутствует |
* — для моделей Runner 4G, Start, 4G, Lite, Omni, City, Air, Extra используется ускорение только работы алгоритма AES, а в моделях Viva, Ultra, Giga, Giant, Hero 4G, DUO, DSL используется аппаратное ускорение всего протокола IPSec.
** — до 200 для Giga и Ultra; до 150 для DSL и Duo; до 100 для Start, 4G, Lite, Omni, City, Air, Extra и Zyxel Keenetic Air, Extra II, Start II, Lite III Rev.B, 4G III Rev.B.
*** — до версии KeeneticOS 3.3 ограничение составляло до 10 подключений для Giga, Ultra и до 5 для всех остальных моделей.
Важно! Число клиентских подключений ограничивается выделенным служебным размером раздела памяти объемом 24 Кбайта для хранения VPN-конфигураций. Особенно это актуально для OpenVPN-соединений, т.к. суммарный размер их конфигураций не должен превышать 24 Кбайта.
| Тип VPN | Уровень сложности | Уровень защиты данных | Скорость** | Ресурсо емкость |
Интеграция в ОС |
| PPTP | для обычных пользователей | низкий | средняя, высокая без MPPE | низкая | Windows, macOS, Linux, Android, iOS (до версии 9 вкл.) |
| SSTP | для обычных пользователей | высокий | средняя, низкая при работе через облако | средняя | Windows |
| L2TP over IPSec | для обычных пользователей | высокий | высокая, средняя на младших моделях | высокая | Windows, macOS, Linux, Android, iOS |
| WireGuard | для опытных пользователей | очень высокий | высокая | низкая | отсутствует* |
| IPSec | для профессионалов | очень высокий | высокая | высокая | Windows, macOS, Linux, Android, iOS |
| IKEv2 | для обычных пользователей | высокий | высокая | высокая | Windows, macOS, Linux, iOS |
| OpenVPN | для опытных пользователей | очень высокий | низкая | очень высокая | отсутствует* |
| IPSec Xauth PSK | для обычных пользователей | высокий | высокая | высокая | Android, iOS |
* — для организации подключения понадобится установить дополнительное бесплатное ПО в операционных системах Windows, macOS, Linux, Android, iOS.
** — представлены относительные величины, а не конкретные цифры, т.к. скорости для VPN-подключений зависят от моделей и целого ряда факторов — типа используемых алгоритмов шифрования, числа одновременных подключений, типа подключения к Интернету и скорости интернет-канала, от загрузки интернет-канала, нагрузки на сервер и других факторов. Низкой будем называть скорость до 15 Мбит/с, средняя в районе 30 — 50 Мбит/с и высокая — свыше 70 Мбит/с.
| Тип VPN | Плюсы | Минусы |
| PPTP | популярность, широкая совместимость с клиентами | невысокий уровень защиты данных, в сравнении с другими протоколами VPN |
| SSTP | возможность работы VPN-сервера при наличии «серого» IP для доступа в Интернет *, использование протокола HTTPS (TCP/443) | встроенный клиент только в ОС Windows, низкая скорость передачи данных при работе через облако |
| L2TP over IPSec | безопасность, стабильность, широкая совместимость с клиентами, простая настройка | используются стандартные порты, что позволяет провайдеру или системному администратору заблокировать трафик |
| WireGuard | современные протоколы безопасности данных, низкая ресурсоемкость, высокая скорость передачи данных | не входит в состав современных ОС, разработка является экспериментальной и может проявляться нестабильность |
| IPSec | надежность, очень высокий уровень защиты данных | сложность настройки для обычных пользователей |
| IKEv2 | надежность, высокий уровень защиты данных, простая настройка, поддержка на устройствах Blackberry | не входит в состав Android (для подключения нужно использовать дополнительное бесплатное ПО), используются стандартные порты, что позволяет провайдеру или системному администратору блокировать трафик |
| OpenVPN | высокий уровень защиты данных, использование протокола HTTPS (TCP/443) | не входит в состав современных ОС, очень ресурсоемкий, невысокие скорости передачи данных |
| IPSec Xauth PSK | безопасность, входит в состав современных мобильных ОС | отсутствие поддержки клиентов в ОС для ПК |
* — данная возможность реализована на нашем облачном сервере как специальное программное расширение и доступно только для пользователей интернет-центров Keenetic.
Для обычных пользователей для использования удаленных подключений клиенты-сервер мы рекомендуем:
- L2TP over IPSec (L2TP/IPSec), PPTP, IKEv2, IPSec Xauth PSK, SSTP
В ряде моделей Keenetic передача данных по IPSec (в том числе L2TP over IPSec и IKEv2) ускоряется аппаратно с помощью процессора устройства, что обеспечивает высокие скорости передачи данных. В таком туннеле можно абсолютно не волноваться о конфиденциальности IP-телефонии или потоков видеонаблюдения.
Если провайдер выдает вам публичный IP-адрес, рекомендуем обратить внимание на серверы IKEv2, L2TP over IPSec и на так называемый виртуальный сервер IPSec (Xauth PSK). Они замечательны тем, что обеспечивают абсолютно защищенный доступ к домашней сети со смартфона, планшета или компьютера с минимальной настройкой: в Android, iOS и Windows для этих типов VPN есть удобные встроенные клиенты. Для IKEv2 в ОС Android используйте бесплатный популярный VPN-клиент strongSwan.
В качестве самого оптимального универсального варианта можно считать L2TP/IPSec.
Если же интернет-провайдер предоставляет вам только частный «серый» IP-адрес для работы в Интернете, и нет возможности получить публичный IP, вы всё-равно сможете организовать удаленный доступ к своей домашней сети, используя VPN-сервер SSTP. Основным преимуществом туннеля SSTP является его способность работать через облако, т.е. он позволяет установить подключение между клиентом и сервером, даже при наличии «серых» IP-адресов с обеих сторон. Все остальные VPN-сервера требуют наличия публичного «белого» IP-адреса. Обращаем ваше внимание, что данная возможность реализована на нашем облачном сервере и доступно только для пользователей Keenetic.
Что касается туннельного протокола PPTP, он наиболее прост и удобен в настройке, но потенциально уязвим, в сравнении с другими типами VPN. Тем не менее лучше использовать его, чем не применять VPN вовсе.
Для опытных пользователей к этому списку можно добавить:
- WireGuard, OpenVPN
OpenVPN очень популярен, но чрезвычайно ресурсоемкий и не имеет особых преимуществ против IPSec. В интернет-центре Keenetic для подключения OpenVPN реализованы такие возможности как режим TCP и UDP, аутентификация TLS, использование сертификатов и ключей шифрования для повышения уровня безопасности VPN-подключения.
Современный протокол WireGuard сделает работу с VPN проще и быстрее (в несколько раз в сравнении с OpenVPN) без наращивания мощности железа в устройстве.
Для объединения сетей и организации Site-to-Site VPN используйте:
- IPSec, L2TP over IP (L2TP/IPSec), WireGuard
Для решения специализированных задач по объединению сетей:
IPSec является одним из самых безопасных протоколов VPN за счет использования криптостойких алгоритмов шифрования. Он является идеальным вариантом для создания подключений типа Site-to-Site VPN для объединения сетей. Кроме этого для профессионалов и опытных пользователей имеется возможность создавать туннели IPIP, GRE, EoIP как в простом виде, так и в сочетании с туннелем IPSec, что позволит использовать для защиты этих туннелей стандарты безопасности IPSec VPN. Поддержка туннелей IPIP, GRE, EoIP позволяет установить VPN-соединение с аппаратными шлюзами, Linux-маршрутизаторами, компьютерами и серверами с ОС UNIX/Linux, а также с другим сетевым и телекоммуникационным оборудованием, имеющих поддержку указанных туннелей. Настройка туннелей данного типа доступна только в интерфейсе командной строки (CLI) интернет-центра.