Может ли VPN быть взломан? — Да! Вот как оставаться в безопасности
VPN — это один из способов защиты ваших онлайн-соединений и действий в Интернете.
Тем не менее, как и любой сервис, который использует Интернет, VPN может быть взломан.
Продолжайте читать ниже, чтобы узнать, как злоумышленники, такие как хакеры и третьи стороны, заинтересованные в ваших соединениях и онлайн-активностях, могут взломать ваш VPN.
Chapters
- Как злоумышленники могут взломать ваш VPN
- Как выбрать VPN, устойчивый к взлому
- Советы по кибербезопасности для дополнительной защиты
- Заключение
Как злоумышленники могут взломать ваш VPN
Взломать сервис VPN, особенно премиум-VPN, сложно и почти невозможно. Но при наличии достаточных ресурсов опытные хакеры и другие стороны могут скомпрометировать сервис VPN.
Чтобы взломать VPN, злоумышленники учитывают различные факторы. Обычно хакеры выбирают цели высокой ценности, которые стоят их времени. Однако каждый может быть в опасности.
Вот как может быть взломан сервис VPN.
1. Эксплуатация уязвимостей в программном обеспечении и протоколах VPN
Нет программного обеспечения, которое было бы на 100 процентов свободным от уязвимостей. По мере добавления новых функций и развития технологий будут проявляться уязвимости, которые можно эксплуатировать.
Для VPN хакеры нацеливаются на уязвимости, которые возникают в зависимости от того, как провайдер VPN реализует некоторые функции.
Уязвимости могут быть в коде приложения VPN или на платформе, на которой работает программное обеспечение VPN. В большинстве случаев хакеры нацеливаются на реализацию протокола.
VPN, использующие устаревшие протоколы с основными уязвимостями, такие как PPPT и L2TP/IPSec, подвержены взлому.
Хакеры также нацеливаются на новые непроверенные протоколы, неправильную конфигурацию VPN и другие дизайнерские ошибки в программном обеспечении VPN.
Премиум-VPN используют безопасные протоколы, такие как OpenVPN, WireGuard, IKEv2 и другие собственные протоколы, которые редко бывают уязвимыми.
2. Взлом шифрования VPN
Шифрование — это то, как VPN обеспечивает безопасность вашего соединения и действий в Интернете. VPN используют шифры шифрования для преобразования вашего текстового интернет-трафика в непонятный код бессмыслицы до тех пор, пока он не достигнет своего пункта назначения — где он расшифровывается.
Сила шифрования зависит от шифра и способа его реализации. Использование сильного шифра с более длинными длинами ключей приводит к более сильному шифрованию.
Безопасные VPN используют шифр AES с размером ключа 256 бит. Другие безопасные шифры включают Blowfish и ChaCha20 с различными длинами ключей.
Тем не менее, шифрование с использованием плохо реализованных шифров или шифров с короткими длинами ключей может быть взломано через криптографические атаки.
Хакеры могут использовать мощные компьютеры для взлома шифров через хеширование и атаки перебором. Раньше этот процесс занимал годы, но теперь он занимает меньше времени.
Тем не менее, даже с учетом достижений квантовых вычислений, адекватно реализованное шифрование, такое как AES-256, займет триллион лет для взлома.
В этом сценарии хакеры ищут другие векторы атаки, которые они могут легко использовать для компрометации вашей онлайн-безопасности и конфиденциальности.
3. Получение ключей шифрования
Шифры используют ключи шифрования для завершения процесса шифрования и расшифровки. Эти ключи используются в сочетании для обеспечения безопасности шифрования.
Опытные хакеры с правильными ключами шифрования могут легко взломать шифрование VPN и получить доступ к вашему онлайн-трафику.
Однако получение этих ключей — сложная задача. Если у хакеров нет правильных связей и ресурсов, таких как NSA, ключи шифрования VPN трудно достать.
В настоящее время большинство провайдеров VPN приняли меры для усиления процесса шифрования. VPN теперь используют уникальные ключи сессии, которые меняются время от времени.
Это происходит благодаря Perfect Forward Secrecy (PFS). Даже если хакер может получить ключи шифрования, они будут действительны только на короткую сессию. Очень мало данных будет скомпрометировано.
4. Захват сервера VPN
Все ваши соединения VPN проходят через сервер VPN и хранятся в течение некоторого времени. Получение доступа и компрометация сервера VPN — самый надежный способ взломать VPN.
Хакеры могут скомпрометировать серверы VPN, если они не настроены правильно. Другие хакеры могут получить доступ к серверу, украв учетные данные для входа или воспользовавшись плохими механизмами контроля доступа.
В других случаях заинтересованные третьи стороны, такие как правительство, могут захватить и взломать серверы VPN. Это происходит, когда речь идет о цели высокой ценности или в авторитарных странах.
Как выбрать VPN, устойчивый к взлому
У хакеров меньше шансов взломать надежный премиум-VPN. Однако с появлением новых добавлений на рынке VPN каждый день может быть сложно найти VPN, устойчивый к взлому.
Кроме того, может быть сложно узнать, может ли VPN быть взломан, если у вас нет соответствующих технических навыков.
Чтобы облегчить задачу, я составил подробный список того, что должен содержать VPN, устойчивый к взлому. Вот на что нужно обратить внимание при выборе VPN.
1. Безопасные протоколы VPN
Протокол VPN определяет, как VPN реализует свои соединения через Интернет. Протокол контролирует передачу данных и используемое шифрование.
Надежный VPN, который не может быть взломан, использует безопасные, проверенные и доказанные протоколы VPN. Лучше всего выбирать премиум-VPN, которые используют протоколы OpenVPN, WireGuard и IKEv2.
Провайдеры VPN предлагают другие собственные протоколы на основе существующих безопасных протоколов. Эти собственные протоколы решают проблемы безопасности, подключения и скорости.
Популярные и надежные собственные протоколы включают Lightway (ExpressVPN) и NordLynx (NordVPN).
2. Надежное шифрование
Шифрование является основной функциональностью VPN. Надежное шифрование гарантирует, что хакеры не могут скомпрометировать VPN вместе с вашим онлайн-трафиком.
При выборе VPN, устойчивого к взлому на основе шифрования, я рекомендую премиум-VPN, который предлагает шифрование через AES-256.
Если правильно реализовано, шифрование с использованием шифра AES с размером ключа 256 бит займет триллион лет для взлома даже с помощью сверхпродвинутого компьютера.
В двух словах: никто не смог взломать адекватно реализованное шифрование AES-256 бит. Вот почему банки и армия используют это шифрование.
Вы также должны выбирать VPN, который усиливает свои шифрования. Премиум-VPN устойчивые к взлому используют сильную аутентификацию SHA, обмен ключами Diffie-Hellman и Perfect Forward Secrecy (PFS).
3. Конфигурации серверов
Провайдеры VPN с правильно настроенными серверами и безопасными сетями предлагают сервис VPN устойчивый к взлому. Они гарантируют, что их серверы не подвержены взлому и их содержимое не может быть скомпрометировано в случае захвата их серверов контролирующими органами.
Выберите VPN с сетью серверов, которая не зависит от третьих сторон. Серверы также должны быть основаны на ОЗУ. Серверы на ОЗУ стирают все ваши действия при каждой перезагрузке.
Даже если эти серверы будут захвачены, ваши онлайн-активности не будут под угрозой, так как они не будут доступны.
Другие конфигурации серверов, такие как технология TrustedServer (ExpressVPN), гарантируют правильную и актуальную конфигурацию программного обеспечения сервера при каждой перезагрузке. Таким образом, это минимизирует уязвимость и повышает общую безопасность.
4. Политика отсутствия логов и юрисдикция
Провайдеры VPN без логов не контролируют и не хранят данные, связанные с вашими онлайн-соединениями и действиями. Хотя это не делает VPN устойчивым к взлому, это обеспечивает вашу безопасность и конфиденциальность, если хакеры смогут скомпрометировать VPN.
Это также защищает ваши действия от посторонних третьих сторон, таких как правительство.
Юрисдикция VPN также имеет значение, так как она гарантирует, что правительство не будет вмешиваться в ваши соединения VPN и онлайн-активности.
Другие аспекты, которые следует учитывать при выборе VPN с минимальными шансами на взлом включают аварийный выключатель, защиту от утечек и частный DNS среди дополнительных функций безопасности и конфиденциальности.
Советы по кибербезопасности для дополнительной защиты
Кроме использования VPN, вы должны обеспечить отличную общую безопасность и конфиденциальность в отношении киберугроз.
Следующие практики кибербезопасности обеспечат, что ваша безопасность и конфиденциальность не будут скомпрометированы в случае взлома вашего VPN.
Вы можете реализовать следующие шаги для минимизации риска киберугроз и обеспечения того, чтобы любые нарушения вашего VPN не повлияли на вашу общую безопасность:
1. Используйте сильные пароли с многофакторной аутентификацией
Вы должны защищать все свои аккаунты с помощью сильных паролей, которые должны регулярно обновляться. Чтобы легко управлять паролями, используйте менеджер паролей для создания, хранения и удаления паролей.
Усилите безопасность своих аккаунтов с помощью многофакторной аутентификации. Это гарантирует, что никто не сможет войти в ваши аккаунты даже если ваш пароль будет скомпрометирован.
2. Будьте в курсе
Создайте оповещения о безопасности и следите за новостями и социальными сетями своих сервисов безопасности и конфиденциальности.
Это самый быстрый способ узнать о взломе и о том, какая информация была скомпрометирована или раскрыта.
3. Используйте антивирус/антивирусное ПО
Если хакеры не могут взломать VPN, они могут использовать другие векторы атаки для доступа к вашей конфиденциальной информации. Обычно они используют вредоносное ПО и другие тактики, такие как фишинг.
Программное обеспечение антивирус/антивирусное ПО защитит вашу систему от вирусов и других типов вредоносного ПО. Это программное обеспечение также попытается исправить повреждения и гарантировать, что ваша система не подвержена вредоносному ПО.
Чтобы быть в безопасности, не загружайте контент с подозрительных сайтов, не нажимайте на всплывающую рекламу и не открывайте вложения электронной почты от людей, которых вы не знаете.
4. Шифруйте все и делайте резервные копии
Используйте сильное шифрование для защиты своих онлайн- и офлайн-активностей и данных. Шифрование значительно снижает вероятность утечки вашей личной информации.
VPN — лучший способ шифрования своих онлайн-соединений и действий. Однако вы также должны использовать безопас ные сервисы, которые шифруют ваши сообщения, электронную почту и другую онлайн-коммуникацию.
Не забудьте сделать резервные копии своих данных на различных безопасных носителях.
5. Обновляйте свои устройства и приложения/программное обеспечение
Устаревшее программное обеспечение и системы предоставляют непредвиденные векторы атаки, которые хакеры и другие третьи стороны могут использовать для компрометации вашей безопасности и даже взлома вашего соединения.
Выполняйте обновления как только они становятся доступными. Чтобы сэкономить время на этой задаче, настройте свое устройство на автоматическое обновление программного обеспечения.
VPN не является непобедимым для попыток взлома. Как и любое программное обеспечение или сервис, который использует Интернет, VPN может быть уязвимым в различных аспектах.
Тем не менее, у премиум-VPN меньше шансов быть успешно взломанными. Их сильные шифрования займут миллионы лет для взлома.
Кроме того, взлом сервиса VPN — это затратная по времени и ресурсам задача. Хакеры и заинтересованные стороны склонны искать другие пути, которые они могут использовать для компрометации вашей онлайн-безопасности и конфиденциальности.
Заключение
VPN не является непобедимым для попыток взлома. Как и любое программное обеспечение или сервис, который использует Интернет, VPN может быть уязвимым в различных аспектах.
Тем не менее, у премиум-VPN меньше шансов быть успешно взломанными. Их сильные шифрования займут миллионы лет для взлома.
Кроме того, взлом сервиса VPN — это затратная по времени и ресурсам задача. Хакеры и заинтересованные стороны склонны искать другие пути, которые они могут использовать для компрометации вашей онлайн-безопасности и конфиденциальности.
Основатель и генеральный директор Privacy Affairs Миклош Золтан является основателем и генеральным директором Privacy Affairs. У Миклоша большой опыт работы в области кибербезопасности и защиты данных, так как он работал с международными командами более 10 лет в проектах, связанных с тестированием на проникновение, сетевой безопасностью и криптографией. Миклош основал Privacy Affairs в 2018 году, чтобы предоставить образование в области кибербезопасности и защиты данных обычным аудиториям, переводя технические и «ботанические» темы на понятный язык в виде руководств и учебников.
Miklos Zoltan
- Connect with the author:
Возможна ли кража данных через VPN-сервисы?
Если ввести личные данные на сайте с использованием VPN, могут ли мошенники их получить и воспользоваться ими?
магистр информационных технологий
Все зависит от того, кто окажется мошенником: владелец сайта, который вы посетите, хакер, который попытается похитить ваши данные, или сам VPN-сервис. Расскажу, как работает технология VPN и про каждый из вариантов.
Что такое VPN
VPN — это аббревиатура, которая расшифровывается как Virtual Private Network, то есть «виртуальная частная сеть». Технологию придумали не для обхода блокировок или защиты от хакеров, а чтобы компании могли объединять филиалы в единую сеть. Например, чтобы работники офисов в Казани и Минске могли спокойно подключиться к базе клиентов в американском дата-центре.
Все данные в виртуальной сети зашифрованы и недоступны даже провайдеру, который обеспечивает соединение с интернетом. Благодаря этой особенности VPN стал популярен среди обычных пользователей, желающих скрыть свои действия в интернете.
Дело в том, что пользователь связывается с сайтами не напрямую, а через посредника — VPN-сервер. Вы набираете в браузере journal.tinkoff.ru, ваше устройство обращается к VPN-серверу и просит скачать данные вместо себя. В итоге сервер журнала не знает конечного получателя данных и думает, что общается только с VPN-сервером.
Кажется, вот она — анонимность: можно заходить на какие угодно сайты, а они никогда не узнают, что это был ты. Но увы, так это не работает.
Рассылка о том, как жить и богатеть
Лучшая статья недели — в вашей почте каждую среду. Бесплатно
Подписаться
Подписываясь, вы принимаете условия передачи данных и политику конфиденциальности
Почему VPN не обеспечивает анонимность и безопасность
Представьте, что VPN — это бронированный инкассаторский автомобиль, которому все равно, что перевозить: что-то невинное вроде цветов или письмо с вирусом сибирской язвы.
Так же работает и VPN: если попросить его отправить ваши данные мошенникам или добавить на ваше устройство вирус, он это сделает. Да еще и в зашифрованном виде, чтобы не вмешалась третья сторона вроде системных администраторов, которые потенциально могут от этого вируса защитить.
VPN не защищает от вредоносных программ на вашем устройстве. Если хакер уже установил вам кейлоггер — программу, которая считывает нажатия клавиш, — VPN не помешает ее работе. Вы зайдете на сайт через зашифрованный канал, введете данные карты, кейлоггер их перехватит и отправит хакеру по тому же зашифрованному VPN-каналу.
VPN не распознает сайты мошенников и не защищает там ваши данные. Если вы зайдете на поддельный сайт РЖД, VPN вас никак не остановит и не предупредит. А если оставите данные паспорта на сайте фальшивого «Аэрофлота», они окажутся в базе мошенников в незашифрованном виде.

VPN не скрывает вашу личность, если вы вводите логин и пароль. Когда вы подключаетесь к сайту через VPN, сервер действительно не знает, с кем имеет дело. Но если вы зайдете в свой аккаунт на сайте, все старания пойдут насмарку: серверу сайта будет все равно, через какой IP вы зашли, все данные с этого момента будут ассоциироваться с вашей учетной записью.
Может ли сам VPN-сервис украсть данные
Подключаясь к VPN, вы отдаете весь трафик владельцу сервиса. Как он распорядится этими данными, узнать невозможно.
Специалисты по кибербезопасности не советуют использовать VPN для любой чувствительной интернет-активности. Нет никаких гарантий, что сервис не будет использовать ваши данные в коммерческих целях. В первую очередь это касается бесплатных VPN, котором надо как-то окупать свою работу.
Один из способов монетизации — анализ трафика пользователей и продажа информации рекламодателям. Если вы зайдете на сайты онлайн-казино под VPN, будьте уверены, что реклама в интернете начнет зазывать вас к букмекерам — даже когда VPN отключен. Все потому, что рекламодатели сопоставили вашу личность до и после подключения к VPN — и смена IP-адреса больше не вводит их в заблуждение.
Например, популярный сервис VPN Hotspot Shield собирал данные пользователей и перехватывал трафик, несмотря на заявления о полной анонимности. Компания собирала cookies и сотрудничала с другими организациями в рекламных целях.
Сервисы могут анализировать трафик пользователей не только ради рекламы. В ноябре 2021 года на продажу в даркнете выставили базу данных 45 млн пользователей сервисов FreeVPN.org и DashVPN.io. С помощью похищенной информации хакеры взламывают другие ресурсы, на которых пользователи регистрировались с теми же данными. Или шантажируют посетителей сайтов для взрослых.
Подробнее об опасностях бесплатных VPN-сервисов мы рассказали в отдельной статье.
Зачем тогда использовать VPN
Чтобы посещать сайт как бы из другой страны. Обычно российские пользователи используют VPN, чтобы получать доступ к зарубежным ресурсам, — скажем, слушать Spotify или смотреть Disney+.
Но бывает и обратная ситуация, когда из-за границы нужно подключиться к российским сайтам. Например, вне России не открываются госуслуги, «Авито», сайты РЖД, Почты России, а также ФНС, ФССП, Минстроя и других ведомств.
Обойти региональные ограничения как раз и помогают VPN-сервисы. Так как к сайту обращается не пользователь, а сервер-посредник в нужной стране, конечный сервер ничего не заподозрит и будет работать так же , как для местных пользователей.
Но есть нюанс: владельцы сайтов знают IP-адреса VPN-серверов и догадываются, что запросы на самом деле поступают от тех, кто пытается обойти ограничения. В теории эти адреса можно добавить в черный список, как это пытается сделать Роскомнадзор. Но VPN-сервисов множество, а адреса серверов меняются регулярно — заблокировать все невозможно. Если не получилось подключиться к сайту через один сервис, попробуйте несколько других.

Чтобы подключиться через публичный вайфай. Если вы пришли поработать в кафе и подключились к вайфаю без пароля, хакеры легко перехватят ваш трафик. Вряд ли они расшифруют данные: большинство сайтов пересылают информацию по защищенному протоколу HTTPS. Но если вы оставите личные данные на сайте, на котором до сих пор используют незащищенный протокол HTTP, хакеры их увидят.
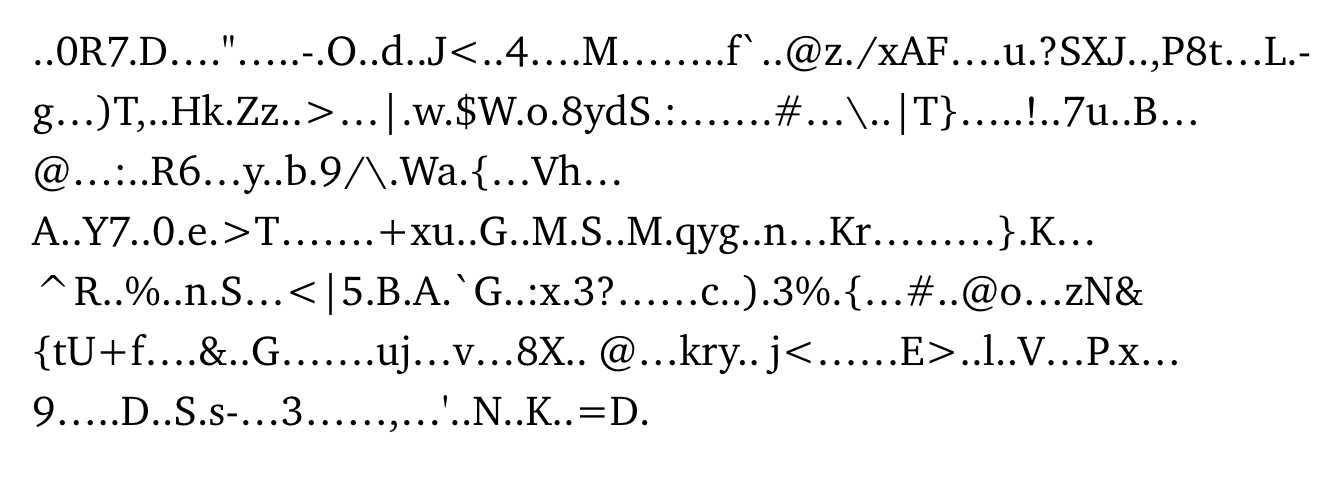
VPN обеспечивает дополнительный слой шифрования данных, а некоторые VPN-сервисы могут обнаружить перехват и предупредить пользователя. Но даже если сигнал вайфая перехватят, хакеры не увидят ничего, кроме кракозябр. Зашифрованный запрос к сайту выглядит примерно так:
Что в итоге
VPN — это всего лишь технология, которая помогает выходить в интернет с помощью сервера-посредника и шифрует трафик между отправителем и получателем. Она не умеет распознавать сайты мошенников, не защитит ваши данные, если вы сами их введете, не обезопасит от вирусов. Если у вас на устройстве установлена программа для перехвата данных, VPN без колебаний отправит эти данные мошенникам.
VPN может предупредить, если кто-то перехватит ваш трафик. Но при этом владельцы VPN-сервиса сами могут перехватить ваши данные и использовать в своих целях.

VPN скрывает ваш IP-адрес и местоположение. Но он не обеспечит полную анонимность, особенно если вы войдете в свою учетную запись на сайте.
Правила безопасности в интернете при работе с VPN ровно такие же , как без него. Если хотите защитить свои данные, пройдите третий урок нашего бесплатного курса «Как защититься от мошенников» — это займет 15 минут.
Что делать? Читатели спрашивают — эксперты отвечают
Задать свой вопрос
Вопрос был задан 13.02.2023 и дополнен ответом эксперта 13.04.2023
Алексей Малахов ��
А вы пользуетесь VPN-сервисами? Расскажите для чего и какие впечатления:


А у меня другой вопрос: VPN-приложения ведь могут воровать данные пользователя? Есть ли безопасные VPN-приложения? У кого какие?
Наталия, кроме просмотра траффика VPN-приложение может смотреть те данные, которые Вы разрешили, например адресную книгу или файловую систему.
Сейчас из-за работы РКН нет смысла использовать популярные приложения, даже в платном режиме работают крайне медленно или вообще периодически не подключаются. Оптимальный способ это сделать свой личный VPN-сервер например на WireGuard. Инструкций в интернете уже много и стоит дешевле подписки на платные тарифы приложений.
Самое лучшее приложение, на мой взгляд — openvpn. Но к нему нужно докупить .ovpn файл с настройками у любого провайдера VPN-услуг.
Что-то последнее время впн активно мочат в Российском медиа (хм), даже ролики снимают рекламные. Интересно, что же случилось
Если при запросе дополнительных разрешений Вы не нажали Да (например адресная книга, файловая система и ДР.), то VPN сервис видит:
1. Все содержимое (в том числе логины и пароли и всю личную информацию) при работе с ресурсами где в начале адреса стоит http: (без Sв конце)
2. Видит адреса сайтов на которые вы заходите для ресурсов которые работают через https: (или замочек в браузере).
Отредактировано
Если трафик не шифруется (http) — то спокойно может, если шифруется (https) то в общем случае нет.
На сколько помню, на последней версии протокола https нет возможности провести атаку Man-in-the-middle, хотя именно такая атака крайне удобна, т.к. VPN по сути и является «человеком по середине»(что означает, что половина работы уже сделана автоматически для ее проведения)
Конечно всегда могут найтись уязвимости в https или какую-то новую атаку придумают. Но это звезды должны сойтись: должна быть обнаружена уязвимость, ей должны воспользоваться раньше, чем о ней узнают, ее должен эксплуатировать именно ваш провайдер VPN, вы должны ввести чувствительные данные, пока уязвимость не исправлена

Ilya, совершенно верно пишите.
Я удивлен безграмотностью автора, который видимо по заказу надрал из интернета тезисов и склепал статью. Видимо только из-за «заказа» ее и пропустили, ибо любой даже малограмотный эксперт скажет что трафик https шифруется асимметричными ключами (SSL на основе RSA) и никто посередине (атака MITM), без установки дополнительных сертификатов у вас на устройстве не сможет расшифровать и/или подменить что-либо в трафике. Все тезисы легко проверяются по названиям и аббревиатуре — читайте первоисточники.
Дмитрий, тут есть нюанс.
В плане трафика вы правы, но есть «но»
Если vpn без проприетарного клиента, то вы правы, а вот если не так.
Большинство vpn устанавливают свои приложения.
Что именно они могут делать (в том числе играться с сертификатами и собирать данные) в общем случае неизвестно.
Грубо «если вы не платите за услугу — то вы не потребитель, а товар».
То есть потребитель это тот, кто продает вам рекламу и/или покупает ваши данные .
Автор статьи
Дмитрий, я удивлен, что вы не увидели мой раздел про публичный вайфай, где я про это пишу)
Алексей, но ведь итог статьи больше сводится к тому какое плохое это ваше впн, разве нет? мне кажется как раз не хватает информации о том что сайты могут быть http и https, разницы между ними, преимущества использования впн в обычной жизни и список топ хороших впн)
Автор статьи
Дмитрий, выводы каждый делает для себя сам) У нас есть материалы и про хорошие впн: https://journal.tinkoff.ru/short/trusted-vpn-services/
Тут читатель спрашивал, возможна ли кража данных через VPN-сервисы? И как понимаете, ответ: да, возможно. Зачем маскировать правду — я не понимаю.
Алексей, я скорее не понимаю (точнее понимаю) зачем сейчас начали так негативить на впн
данные крадут и с впн и без впн) причём наверняка без впн ощутимо больше
а за статью по впн спасибо)
Отредактировано
Я поднял свой впн, это делается буквально 10 минут, инструкций полно, и я ни от кого не завишу. Всем рекомендую! Если это звучит сложно, то это только так звучит. Но я воспользовался этим методом не из-за боязни за свои данные, а ради стабильности и более высокой скорости. Что касается даже бесплатного ВПН — ребята видят только то, что видит провайдер, а именно: адреса сайтов, всё. Всё взаимодействие с сайтом (https) идет через SSL, довольно надежная штука. Так же есть сайты http, у которых нет сертификата (и чтобы попасть на такой сайт, нужно пропустить все предупреждения браузера, случайно вы туда не попадете!), но об этом вас предупреждает сам браузер — пишет, что там нет сертификата. Нечего туда просто заходить и всё! А все сливы личных данных, которые произошли за последний год с небольшим, это отнюдь не из-за ВПН, это от недостаточности уровня штрафов для компаний за подобные утечки и следующую из этого безалаберность по отношению к нашим с вами данным!
Можно ли доверять VPN-сетям свои секреты?
Первое, что приходит в голову при упоминании VPN, — это анонимность и защищенность передаваемых данных. Так ли это на самом деле? Давай разберемся.
Когда необходимо получить доступ к корпоративной сети, безопасно передать важную информацию по открытым каналам связи, скрыть свой трафик от бдительного взора провайдера, скрыть свое реальное местоположение при проведении каких-либо не совсем законных (или совсем не законных) действий, обычно прибегают к использованию VPN. Но стоит ли слепо полагаться на VPN, ставя на кон безопасность своих данных и собственную безопасность? Однозначно — нет. Почему? Давай разбираться.

WARNING
Вся информация предоставлена исключительно в ознакомительных целях. Ни редакция, ни автор не несут ответственности за любой возможный вред, причиненный материалами данной статьи.
VPN нам нужен!
Виртуальная частная сеть, или просто VPN, — обобщенное название технологий, позволяющих обеспечить одно или несколько сетевых соединений (логическую сеть) поверх другой сети, например интернета. Несмотря на то что коммуникации могут быть реализованы через публичные сети с неизвестным уровнем доверия, уровень доверия к построенной логической сети не зависит от уровня доверия к базовым сетям благодаря использованию средств криптографии (шифрования, аутентификации, инфраструктуры открытых ключей, средств для защиты от повторов и изменений передаваемых по логической сети сообщений). Как видишь, в теории все радужно и безоблачно, на практике же все несколько иначе. В этой статье мы рассмотрим два основных момента, которые обязательно нужно принимать во внимание, пользуясь VPN.
Утечка VPN-трафика
Первая проблема, связанная с виртуальными частными сетями, — это утечка трафика. То есть тот трафик, который должен быть передан через VPN-соединение в зашифрованном виде, попадает в сеть в открытом виде. Данный сценарий не является следствием ошибки в VPN-сервере или клиенте. Здесь все гораздо интереснее. Самый простой вариант — внезапный разрыв VPN-соединения. Ты решил просканировать хост или подсеть с помощью Nmap, запустил сканер, отошел на несколько минут от монитора, и тут VPN-соединение внезапно отвалилось. Но сканер при этом продолжает работать. И сканирование идет уже с твоего адреса. Вот такая неприятная ситуация. Но есть сценарии и интересней. Например, утечка VPN-трафика широко распространена в сетях (на хостах), поддерживающих обе версии протокола IP (так называемые dual-stacked сети/хосты).
Корень зла
Сосуществование двух протоколов — IPv4 и IPv6 — имеет множество интересных и тонких аспектов, которые могут приводить к неожиданным последствиям. Несмотря на то что шестая версия протокола IP не имеет обратной совместимости с четвертой версией, обе эти версии как бы «склеены» вместе системой доменных имен (DNS). Чтобы было понятней, о чем идет речь, давай рассмотрим простенький пример. Например, возьмем сайт (скажем, www.example.com), который имеет поддержку IPv4 и IPv6. Соответствующее ему доменное имя (www.example.com в нашем случае) будет содержать DNS-записи обоих типов: А и АААА. Каждая А-запись содержит один IPv4-адрес, а каждая АААА-запись содержит один IPv6-адрес. Причем для одного доменного имени может быть по несколько записей обоих типов. Таким образом, когда приложение, поддерживающее оба протокола, захочет взаимодействовать с сайтом, оно может запросить любой из доступных адресов. Предпочитаемое семейство адресов (IPv4 или IPv6) и конечный адрес, который будет использоваться приложением (учитывая, что их существует несколько для четвертой и шестой версий), будет отличаться от одной реализации протокола к другой.
Это сосуществование протоколов означает, что, когда клиент, поддерживающий оба стека, собирается взаимодействовать с другой системой, наличие А- и АААА-записей будет оказывать влияние на то, какой протокол будет использоваться для связи с этой системой.
VPN и двойной стек протоколов
Многие реализации VPN не поддерживают или, что еще хуже, полностью игнорируют протокол IPv6. При установке соединения программное обеспечение VPN берет на себя заботу по транспортировке IPv4-трафика — добавляет дефолтный маршрут для IPv4-пакетов, обеспечивая тем самым, чтобы весь IPv4-трафик отправлялся через VPN-соединение (вместо того чтобы он отправлялся в открытом виде через локальный роутер). Однако, если IPv6 не поддерживается (или полностью игнорируется), каждый пакет, в заголовке которого указан IPv6-адрес получателя, будет отправлен в открытом виде через локальный IPv6-роутер.
Основная причина проблемы кроется в том, что, хотя IPv4 и IPv6 — два разных протокола, несовместимых друг с другом, они тесно используются в системе доменных имен. Таким образом, для системы, поддерживающей оба стека протоколов, невозможно обеспечить безопасность соединения с другой системой, не обеспечив безопасность обоих протоколов (IPv6 и IPv4).
Легитимный сценарий утечки VPN-трафика
Рассмотрим хост, который поддерживает оба стека протоколов, использует VPN-клиент (работающий только с IPv4-трафиком) для подключения к VPN-серверу и подключен к dual-stacked сети. Если какому-то приложению на хосте нужно взаимодействовать с dual-stacked узлом, клиент обычно запрашивает и А-, и АААА-DNS-записи. Так как хост поддерживает оба протокола, а удаленный узел будет иметь оба типа DNS-записей (А и АААА), то одним из вероятных вариантов развития событий будет использование для связи между ними IPv6-протокола. А так как VPN-клиент не поддерживает шестую версию протокола, то IPv6-трафик не будет отправляться через VPN-соединение, а будет отправляться в открытом виде через локальную сеть.
Такой вариант развития событий подвергает угрозе передаваемые в открытом виде ценные данные, в то время как мы думаем, что они безопасно передаются через VPN-соединение. В данном конкретном случае утечка VPN-трафика является побочным эффектом использования ПО, не поддерживающего IPv6, в сети (и на хосте), поддерживающей(ем) оба протокола.
Преднамеренно вызываем утечку VPN-трафика
Атакующий может преднамеренно вызвать подключение по протоколу IPv6 на компьютере жертвы, посылая поддельные ICMPv6 Router Advertisement сообщения. Подобные пакеты можно рассылать при помощи таких утилит, как rtadvd, SI6 Networks’ IPv6 Toolkit или THC-IPv6. Как только соединение по протоколу IPv6 установлено, «общение» с системой, поддерживающей оба стека протоколов, может вылиться, как рассмотрено выше, в утечку VPN-трафика.
И хотя данная атака может быть достаточно плодотворной (из-за растущего числа сайтов, поддерживающих IPv6), она приведет к утечке трафика, только когда получатель поддерживает обе версии протокола IP. Однако для злоумышленника не составит труда вызвать утечки трафика и для любого получателя (dual-stacked или нет). Рассылая поддельные Router Advertisement сообщения, содержащие соответствующую RDNSS-опцию, атакующий может прикинуться локальным рекурсивным DNS-сервером, затем провести DNS-спуфинг, чтобы осуществить атаку man-in-the-middle и перехватить соответствующий трафик. Как и в предыдущем случае, такие инструменты, как SI6-Toolkit и THC-IPv6, могут легко провернуть такой трюк.
Полезные советы
Совсем не дело, если трафик, не предназначенный для чужих глаз, попадет в открытом виде в сеть. Как же обезопаситься в таких ситуациях? Вот несколько полезных рецептов:
- Если VPN-клиент сконфигурирован таким образом, чтобы отправлять весь IPv4-трафик через VPN-соединение, то:
- если IPv6 VPN-клиентом не поддерживается — отключить поддержку шестой версии протокола IP на всех сетевых интерфейсах. Таким образом, у приложений, запущенных на компьютере, не будет другого выбора, как использовать IPv4;
- если IPv6 поддерживается — убедиться, что весь IPv6-трафик также отправляется через VPN.
- Чтобы избежать утечки трафика, в случае если VPN-соединение внезапно отвалится и все пакеты будут отправляться через default gateway, можно:
- принудительно заставить весь трафик идти через VPN
route delete 0.0.0.0 192.168.1.1 // удаляем default gateway route add 83.170.76.128 mask 255.255.255.255 192.168.1.1 metric 1- воспользоваться утилитой VPNetMon, которая отслеживает состояние VPN-соединения и, как только оно пропадает, мгновенно завершает указанные пользователем приложения (например, торрент-клиенты, веб-браузеры, сканеры);
- или утилитой VPNCheck, которая в зависимости от выбора пользователя может либо полностью отключить сетевую карту, либо просто завершить указанные приложения.
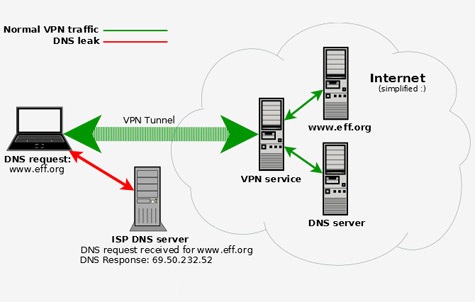
- Проверить, уязвима ли твоя машина к утечке DNS-трафика, можно на сайте, после чего применить советы, как пофиксить утечку, описанные тут.

Другие статьи в выпуске:
Хакер #170. Малварь для OS X
- Содержание выпуска
- Подписка на «Хакер» -60%
Расшифровка VPN-трафика
Даже если ты все настроил правильно и твой VPN-трафик не утекает в сеть в открытом виде — это еще не повод расслабляться. Все дело в том, что если кто-то перехватит зашифрованные данные, передаваемые через VPN-соединение, то он сможет их расшифровать. Причем на это никак не влияет, сложный у тебя пароль или простой. Если ты используешь VPN-соединение на базе протокола PPTP, то со стопроцентной уверенностью можно сказать, что весь перехваченный зашифрованный трафик можно расшифровать.
Ахиллесова пята
При VPN-соединениях на базе протокола PPTP (Point-to-Point Tunneling Protocol) аутентификация пользователей проводится по протоколу MS-CHAPv2, разработанному компанией Microsoft. Несмотря на то что MS-CHAPv2 устарел и очень часто становится предметом критики, его продолжают активно использовать. Чтобы окончательно отправить его на свалку истории, за дело взялся известный исследователь Мокси Марлинспайк, который на двадцатой конференции DEF CON отчитался, что поставленная цель достигнута — протокол взломан. Надо сказать, что безопасностью этого протокола озадачивались и ранее, но столь долгое использование MS-CHAPv2, возможно, связано с тем, что многие исследователи концентрировались только на его уязвимости к атакам по словарю. Ограниченность исследований и широкое число поддерживаемых клиентов, встроенная поддержка операционными системами — все это обеспечило протоколу MS-CHAPv2 широкое распространение. Для нас же проблема кроется в том, что MS-CHAPv2 применяется в протоколе PPTP, который используется многими VPN-сервисами (например, такими крупными, как анонимный VPN-сервис IPredator и The Pirate Bay’s VPN).

WWW
Если обратиться к истории, то уже в 1999 году в своем исследовании протокола PPTP Брюс Шнайер указал, что «Microsoft улучшил PPTP, исправив основные изъяны безопасности. Однако фундаментальная слабость аутентификации и шифрования протокола в том, что он безопасен настолько, насколько безопасен выбранный пользователем пароль». Это почему-то заставило провайдеров поверить, что ничего страшного в PPTP нет и если требовать от пользователя придумывать сложные пароли, то передаваемые данные будут в безопасности. Сервис Riseup.net настолько проникся этой идеей, что решил самостоятельно генерировать для пользователей пароли длиной в 21 символ, не давая им возможности установить свои. Но даже такая жесткая мера не спасает от расшифровки трафика. Чтобы понять почему, давай поближе познакомимся с протоколом MS-CHAPv2 и посмотрим, как же Мокси Марлинспайк сумел его взломать.
Протокол MS-CHAPv2
Как уже было сказано, MSCHAPv2 применяется для аутентификации пользователей. Происходит она в несколько этапов:
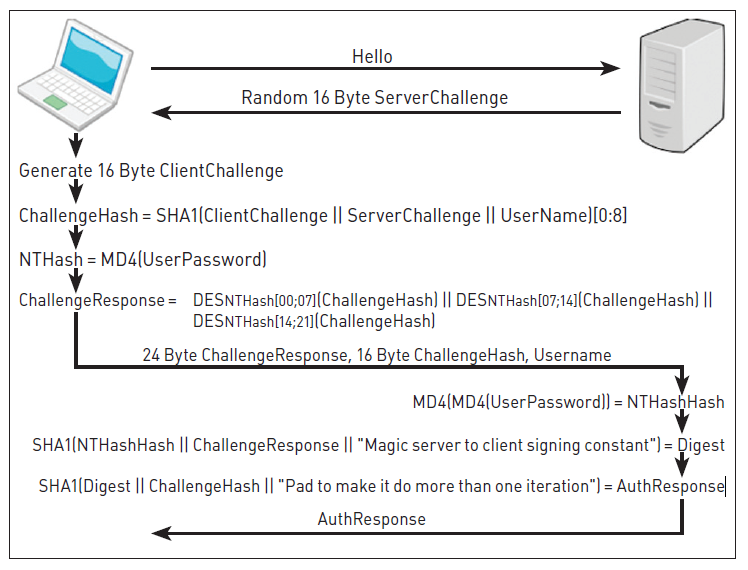
- клиент посылает запрос на аутентификацию серверу, открыто передавая свой login;
- сервер возвращает клиенту 16-байтовый случайный отклик (Authenticator Challenge);
- клиент генерирует 16-байтовый PAC (Peer Authenticator Challenge — равный отклик аутентификации);
- клиент объединяет PAC, отклик сервера и свое user name в одну строку;
- с полученной строки снимается 8-байтовый хеш по алгоритму SHA-1 и посылается серверу;
- сервер извлекает из своей базы хеш данного клиента и расшифровывает его ответ;
- если результат расшифровки совпадет с исходным откликом, все ОK, и наоборот;
- впоследствии сервер берет PAC клиента и на основе хеша генерирует 20-байтовый AR (Authenticator Response — аутентификационный ответ), передавая его клиенту;
- клиент проделывает ту же самую операцию и сравнивает полученный AR с ответом сервера;
- если все совпадает, клиент аутентифицируется сервером. На рисунке представлена наглядная схема работы протокола.
На первый взгляд протокол кажется излишне сложным — куча хешей, шифрование, случайные challenge. На самом деле все не так уж и сложно. Если присмотреться внимательней, то можно заметить, что во всем протоколе остается неизвестной только одна вещь — MD4-хеш пароля пользователя, на основании которого строятся три DES-ключа. Остальные же параметры либо передаются в открытом виде, либо могут быть получены из того, что передается в открытом виде.
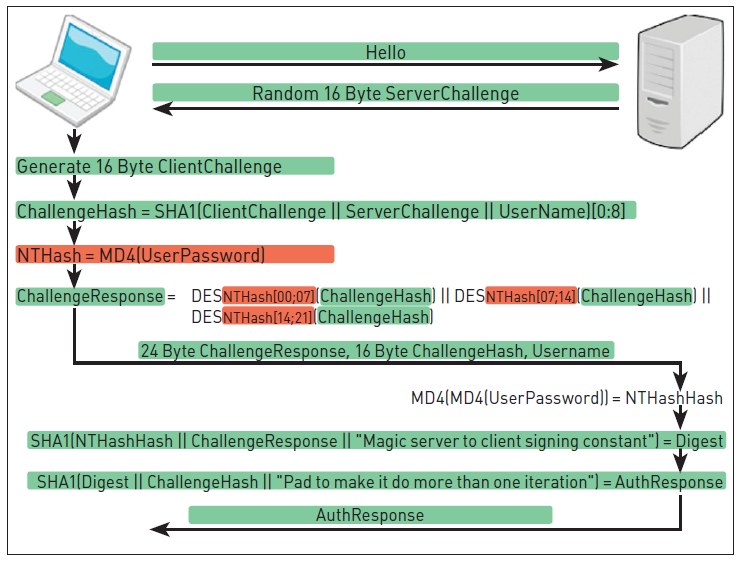
Так как почти все параметры известны, то мы можем их не рассматривать, а остановить свое пристальное внимание на том, что неизвестно, и выяснить, что это нам дает.
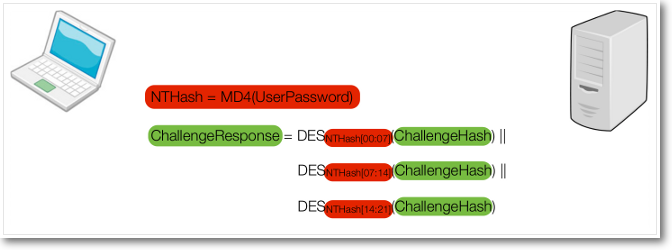
Итак, что мы имеем: неизвестный пароль, неизвестный MD4-хеш этого пароля, известный открытый текст и известный шифртекст. При более детальном рассмотрении можно заметить, что пароль пользователя нам не важен, а важен его хеш, так как на сервере проверяется именно он. Таким образом, для успешной аутентификации от имени пользователя, а также для расшифровки его трафика нам необходимо знать всего лишь хеш его пароля.
Имея на руках перехваченный трафик, можно попробовать его расшифровать. Есть несколько инструментов (например, asleap), которые позволяют подобрать пароль пользователя через атаку по словарю. Недостаток этих инструментов в том, что они не дают стопроцентной гарантии результата, а успех напрямую зависит от выбранного словаря. Подбирать же пароль простым брутфорсом тоже не очень эффективно — например, в случае с PPTP VPN сервисом riseup.net, который принудительно устанавливает пароли длиной в 21 символ, придется перебирать 96 вариантов символа для каждого из 21 символов. Это в результате дает 96^21 вариантов, что чуть больше, чем 2^138. Иными словами, надо подобрать 138-битный ключ. В ситуации же, когда длина пароля неизвестна, имеет смысл подбирать MD4-хеш пароля. Учитывая, что его длина равна 128 бит, получаем 2^128 вариантов — на данный момент это просто нереально вычислить.
Разделяй и властвуй
MD4-хеш пароля используется в качестве входных данных для трех DES-операций. DES-ключи имеют длину 7 байт, так что каждая DES-операция использует 7-байтовый фрагмент MD4-хеша. Все это оставляет возможность для классической атаки divide and conquer. Вместо того чтобы полностью брутить MD4-хеш (а это, как ты помнишь, 2^128 вариантов), мы можем подбирать его по частям в 7 байт. Так как используются три DES-операции и каждая DES-операция абсолютно независима от других, это дает общую сложность подбора, равную 2^56 + 2^56 + 2^56, или 2^57.59. Это уже значительно лучше, чем 2^138 и 2^128, но все еще слишком большое число вариантов. Хотя, как ты мог заметить, в эти вычисления закралась ошибка. В алгоритме используются три DES-ключа, каждый размером в 7 байт, то есть всего 21 байт. Эти ключи берутся из MD4-хеша пароля, длина которого всего 16 байт.
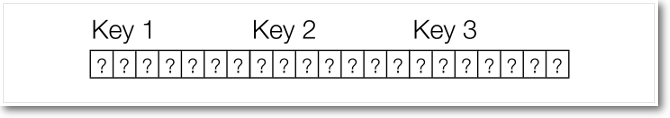
То есть не хватает 5 байт для построения третьего DES-ключа. В Microsoft решили эту задачу просто, тупо заполнив недостающие байты нулями и фактически сведя эффективность третьего ключа к двум байтам.
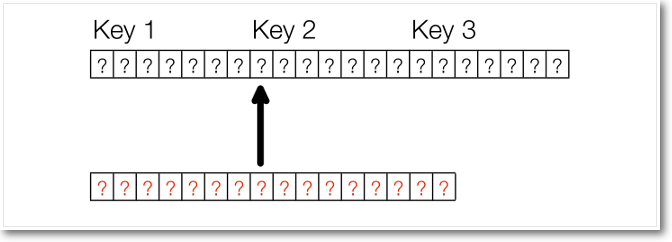
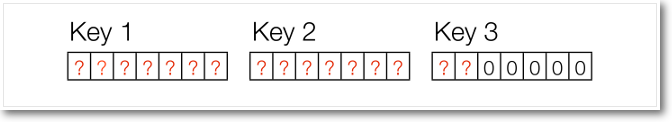
Так как третий ключ имеет эффективную длину всего лишь два байта, то есть 2^16 вариантов, его подбор занимает считаные секунды, доказывая эффективность атаки divide and conquer. Итак, можно считать, что последние два байта хеша известны, остается подобрать оставшиеся 14. Также разделив их на две части по 7 байт, имеем общее число вариантов для перебора, равное 2^56 + 2^56 = 2^57. Все еще слишком много, но уже значительно лучше. Обрати внимание, что оставшиеся DES-операции шифруют один и тот же текст, только при помощи разных ключей. Можно записать алгоритм перебора следующим образом:
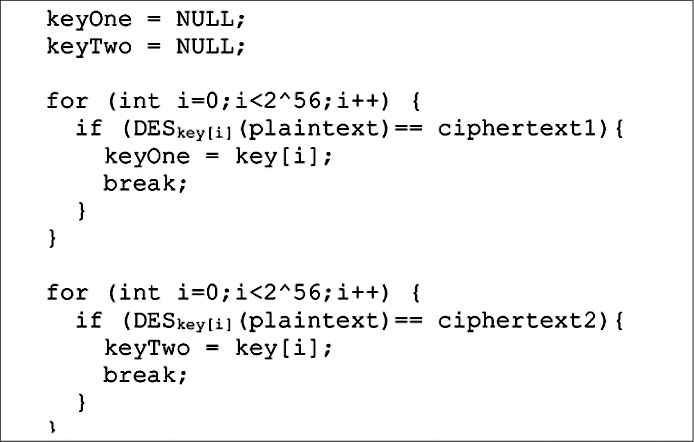
Но так как текст шифруется один и тот же, то правильнее сделать вот так:
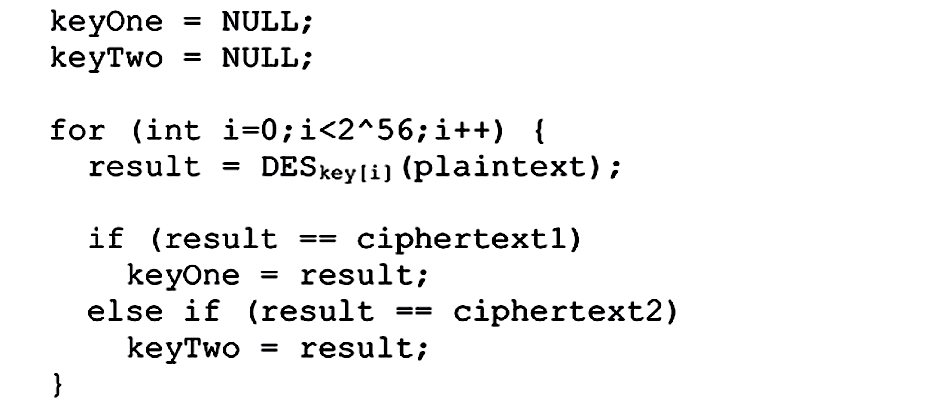
То есть получается 2^56 вариантов ключей для перебора. А это значит, что безопасность MS-CHAPv2 может быть сведена к стойкости одного DES-шифрования.
Взлом DES
Теперь, когда диапазон подбора ключа известен, для успешного завершения атаки дело остается только за вычислительными мощностями. В 1998 году Electronic Frontier Foundation построила машину Deep Crack, которая стоила 250 тысяч долларов и позволяла взламывать DES-ключ в среднем за четыре с половиной дня. В настоящее время Pico Computing, специализирующаяся на построении FPGA-оборудования для криптографических приложений, построила FPGA-устройство (DES cracking box), которое реализует DES как конвейер с одной DES-операцией на каждый тактовый цикл. Обладая 40 ядрами по 450 МГц, оно позволяет перебирать 18 миллиардов ключей в секунду. Обладая такой скоростью перебора, DES cracking box в худшем случае взламывает ключ DES за 23 часа, а в среднем за полдня. Данная чудо-машина доступна через коммерческий веб-сервис loudcracker.com. Так что теперь можно взломать любой MS-CHAPv2 handshake меньше, чем за день. А имея на руках хеш пароля, можно аутентифицироваться от имени этого пользователя на VPN-сервисе или просто расшифровывать его трафик.
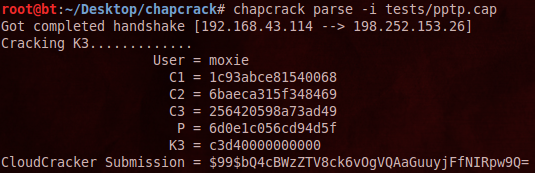
Для автоматизации работы с сервисом и обработки перехваченного трафика Мокси выложил в открытый доступ утилиту chapcrack. Она парсит перехваченный сетевой трафик, ища MS-CHAPv2 handshake’и. Для каждого найденного «рукопожатия» она выводит имя пользователя, известный открытый текст, два известных шифртекста и взламывает третий DES-ключ. Кроме этого, она генерирует токен для CloudCracker, в котором закодированы три параметра, необходимые, чтобы сервис взломал оставшиеся ключи.
CloudCracker & Chapcrack
На случай, если тебе понадобится взломать DES-ключи из перехваченного пользовательского трафика, приведу небольшую пошаговую инструкцию.
-
Скачиваем библиотеку Passlib, реализующую более 30 различных алгоритмов хеширования для языка Python, распаковываем и устанавливаем:
python setup.py install
sudo apt-get install python-m2crypto
python setup.py install
chapcrack parse -i tests/pptp
К небольшому сожалению, сервис CloudCracker платный. К счастью, за взлом ключиков придется отдать не так уж много — всего 20 баксов.
Что делать?
Хоть Microsoft и пишет на своем сайте, что на данный момент не располагает сведениями об активных атаках с использованием chapcrack, а также о последствиях таких атак для пользовательских систем, но это еще не значит, что все в порядке. Мокси рекомендует всем пользователям и провайдерам PPTP VPN решений начинать миграцию на другой VPN-протокол. А PPTP-трафик считать незашифрованным. Как видишь, налицо еще одна ситуация, когда VPN может нас серьезно подвести.
Заключение
Так сложилось, что VPN ассоциируется с анонимностью и безопасностью. Люди прибегают к использованию VPN, когда хотят скрыть свой трафик от бдительных глаз провайдера, подменить свое реальное географическое положение и так далее. На деле получается, что трафик может «протечь» в сеть в открытом виде, а если и не в открытом, то зашифрованный трафик могут достаточно быстро расшифровать. Все это еще раз напоминает, что нельзя слепо полагаться на громкие обещания полной безопасности и анонимности. Как говорится, доверяй, но проверяй. Так что будь начеку и следи за тем, чтобы твое VPN-соединение было по-настоящему безопасным и анонимным.
Можно ли взломать VPN-сервис? Подробный обзор
Виртуальная частная сеть (Virtual Private Network, далее просто VPN) позволяет создать в интернете безопасный виртуальный туннель от одного устройства к другому. Если вы выходите в сеть через такой туннель, то всем остальным – включая вашего провайдера– становится очень сложно следить за вашими действиями.
VPN-сервисы также помогают подменить данные о вашем физическом местоположении на любые другие, что позволяет получить доступ к сервисам, заблокированным для пользователей из тех или иных регионов по географическому признаку. Использование VPN позволяет защитить конфиденциальность (данные остаются тайными) и целостность (данные остаются неизменными) сообщений, передаваемых в сети.
Подключиться к VPN довольно просто. Сперва пользователь выходит в сеть, подключаясь к серверам провайдера, затем устанавливает VPN-соединение с VPN-сервером с помощью клиента (специальной программы, установленной на компьютер пользователя). Затем VPN-сервис получает запрошенные пользователем страницы и передает их ему через безопасный туннель. Так обеспечивается защита данных и конфиденциальности пользователя при работе в сети.
Как работает шифрование VPN-сервисов?
VPN-протокол — это набор правил передачи и шифрования данных. Большинство VPN-сервисов предоставляют своим клиентам на выбор несколько VPN-протоколов, среди которых чаще всего встречаются следующие: Point to Point Tunnelling Protocol (PPTP), Layer Two Tunnelling Protocol (L2TP), Internet Protocol Security (IPSec) и OpenVPN (SSL/TLS).
Нельзя объяснить, каким образом VPN-сервисы защищают пользовательскую конфиденциальность, не рассказав про шифрование. VPN-сервисы используют особый метод обработки данных (шифрование), чтобы сделать считываемые данные (обычный текст) совершенно нечитаемыми (зашифрованный текст) для любого человека, который сумеет их перехватить. Алгоритм (шифр) определяет, как именно шифрование и расшифровка данных осуществляются в рамках того или иного VPN-протокола. VPN-протоколы используют эти криптографические алгоритмы, чтобы зашифровать ваши данные и сохранить их конфиденциальность.
У каждого из этих VPN-протоколов есть свои сильные и слабые стороны, зависящие от соответствующего криптографического алгоритма. Некоторые VPN-сервисы позволяют пользователям самим выбирать один из доступных шифров. Выделяют три вида шифров: симметричные, асимметричные и хэширующие.
Симметричное шифрование использует один ключ и для шифрования, и для расшифровки данных. Асимметричное шифрование использует два ключа: один для шифрования, другой для расшифровки. В таблице ниже эти виды шифрования сравниваются между собой.
| Параметр | Симметричное шифрование | Асимметричное шифрование |
| Ключи | Один ключ для нескольких сущностей | У одной сущности есть публичный ключ, а другой — приватный |
| Обмен ключами | Необходим безопасный способ отправки и получения ключей | Приватный ключ хранится у владельца, публичный ключ доступен для всех остальных |
| Скорость | Проще и быстрее | Сложнее и медленнее |
| Надежность | Взломать проще | Взломать сложнее |
| Масштабируемость | Хорошая | Еще более хорошая |
| Использование | Для шифрования чего угодно | Только ключи и цифровые подписи |
| Опции безопасности | Обеспечение конфиденциальности | Обеспечение конфиденциальности, аутентификации и предотвращения отказа |
| Примеры | DES, Tipple DES, AES, Blowfish, IDEA, RC4, RC5 и RC6 | RSA, ECC, DSA и алгоритм Диффи — Хеллмана |
Асимметричная криптография приходит на помощь в тех случаях, когда необходимо преодолеть ограничения, свойственные симметричной криптографии (как показано в таблице выше). Уитфилд Диффи (Whitfield Diffie) и Мартин Хеллман (Martin Hellman) были в составе первой исследовательской группы, начавшей работу над совершенствованием симметричного шифрования, именно они разработали алгоритм асимметричного шифрования, известный как алгоритм Диффи — Хеллмана.
Это популярный криптографический алгоритм, лежащий в основе множества VPN-протоколов, в том числе в основе HTTPS, SSH, IPsec и OpenVPN. С помощью этого алгоритма две стороны, никогда не встречавшиеся между собой ранее, могут обсуждать приватный ключ даже в тех случаях, когда общение ведется через незащищенную публичную сеть (например, интернет).
Хэширование — это одностороннее (необратимое) шифрование, используемое для защиты целостности передаваемых данных. Многие VPN-протоколы используют алгоритмы хэширования для подтверждения истинности сообщений, отправленных через VPN. В качестве примеров можно вспомнить MD5, SHA-1 и SHA-2. Впрочем, MD5 и SHA-1 более не считаются безопасными.
VPN-сервисы можно взломать, однако это очень и очень сложно. Если вы не используете VPN-сервис, то ваши шансы пострадать от хакеров существенно выше.
Может ли кто-то взломать VPN-сервис?
VPN-сервисы остаются одним из самых надежных способов защиты пользовательской конфиденциальности при работе в сети. Тем не менее, необходимо помнить, что взломать могут что угодно, особенно если вы являетесь ценной целью, а у ваших врагов достаточно сил, времени и средств. К счастью, большинство рядовых пользователей VPN-сервисов такими целями не являются, а потому вряд ли привлекут к себе чересчур пристальное внимание.
Чтобы взломать VPN-соединение, нужно взломать шифрование, а для этого необходимо или воспользоваться уязвимостями в системе или алгоритме, или украсть ключ шифрования тем или иным образом. Криптографические атаки используются хакерами и криптоаналитиками для получения обычного текста из его зашифрованной версии в отсутствии ключа шифрования. Впрочем, взлом шифрования требует очень много вычислительных ресурсов и времени — на решение подобной задачи могут уйти буквально годы.
Куда чаще пытаются украсть ключ шифрования, и это понятно: это гораздо проще, чем разгадывать шифр. Именно к этому способу прибегают хакеры в первую очередь. Тут все зависит уже не от одной только математики, но от комбинации самых разных факторов, включая технические трюки, вычислительные мощности, обман, судебные предписания и использование бэкдоров, подкупа и прочих грязных методов. А все потому, что разгадка шифров — это очень сложное и ресурсоемкое занятие.
Известные VPN-уязвимости
Небезызвестный Эдвард Сноуден и специалисты по компьютерной безопасности не раз и не два заявляли о том, что АНБ (Агентство Национальной Безопасности США) взломало шифрование, используемое для защиты большей части интернет-трафика, в том числе и трафика VPN-сервисов. В материалах Сноудена говорится о том, что АНБ расшифровывает трафик VPN-сервисов путем перехвата зашифрованного трафика и передачи данных мощным компьютерам, которые затем возвращают ключ.
Специалисты по компьютерной безопасности Алекс Хэлдерман (Alex Halderman) и Надя Хенингер (Nadia Heninger) представили убедительный отчет, согласно которому АНБ действительно может расшифровывать большие объемы HTTPS-, SSH- и VPN-трафика с помощью атаки Logjam, нацеленной на основные способы использования алгоритма Диффи — Хеллмана.
Своим успехом АНБ обязано уязвимости в реализации алгоритма Диффи — Хеллмана. Суть этой уязвимости в том, что программы для шифрования используют стандартизированные простые числа. Хэлдерман и Хенингер утверждают, что за несколько сотен миллионов долларов США можно создать достаточно мощный компьютер, которые сумеет расшифровать один 1024-битный шифр по алгоритму Диффи — Хеллмана. На создание такого компьютера уйдет около года, что же касается необходимой для этого суммы — с точки зрения годового бюджета АНБ в ней нет ничего невозможного.
Увы, так получилось, что не все простые числа (менее 1024 бит) обычно используются в приложениях для повседневного использования, применяющих шифрование — в том числе и в VPN-сервисах. Как следствие, взломать такие алгоритмы становится еще проще. Как заявил Брюс Шнайер (Bruce Schneier), “математика хороша, но ее нельзя взломать. А вот код — другое дело”.
Стоит ли продолжать использовать VPN-сервисы?
Хэлдерман и Хенингер советуют VPN-сервисам переходить на 2048-битные или даже более сложные ключи шифрования по алгоритму Диффи — Хеллмана, также они подготовили руководство по их использованию с протоколом TLS. Организация The Internet Engineering Task Force (IETF) также советует использовать новейшие версии протоколов, требующие более длинные последовательности простых чисел.
Хакеры могут взломать ключи шифрования по алгоритму Диффи — Хеллмана, если те короче или равны по длине 1024 битам (примерно 309 символов). Взлом же 2048-битных ключей станет для хакеров настоящей проблемой! Иначе говоря, они еще очень долго не смогут расшифровать защищенные такими ключами данные.
Что же касается пользователей, то нужно отметить, что хакеры действительно знают про уязвимости VPN-сервисов и протоколов шифрования, с помощью которых они крадут и получают доступ к зашифрованным данным. Тем не менее, с VPN-сервисами вы защищены гораздо лучше, чем без них. Ваш компьютер могут взломать, но это будет очень дорого и долго. И да, чем менее вы заметны, тем лучше вы защищены.
Как утверждает Сноуден, «Шифрование реально помогает. На надежные и грамотно настроенные системы шифрования данных действительно можно положиться.» Соответственно, стоит избегать VPN-сервисов, использующих преимущественно хэширующие алгоритмы SHA-1 или MD5, а также протоколы PPTP или L2TP/IPSec. Выбрать стоит VPN-сервис, использующий последнюю версию OpenVPN (исключительно безопасный вариант) или SHA-2. Если вы не можете определить наверняка сами, какой из алгоритмов шифрования использует сервис, поищите эту информацию в пользовательском руководстве или обратитесь в службу клиентской поддержки сервиса.
VPN-сервисы — это ваши друзья. Верьте шифрованию, не сомневайтесь в математике. Используйте VPN-сервисы как можно чаще, постарайтесь убедиться, что ваши точки выхода тоже надежно защищены. Так вы сможете остаться в безопасности даже в том случае, если ваш зашифрованный туннель взломают.
Мы оцениваем продавцов по результатам тщательного тестирования и изучения, а также учитываем ваши отзывы и наши коммерческие соглашения с провайдерами. На данной странице содержатся партнёрские ссылки.