IPSec VPN: что это такое и как это работает
Интернет-протокол безопасности (IPSec) представляет собой набор протоколов, обычно используемых VPN-сервисами для создания безопасного соединения через интернет.
Набор протоколов IPSec предлагает такие функции, как туннелирование и криптография для обеспечения безопасности. Вот почему VPN-сервисы в основном используют IPSec для создания защищенных туннелей.
IPSec VPN также широко известен как «VPN поверх IPSec».
Краткое изложение
IPSec обычно реализуется на уровне IP в сети. IPSec использует два режима работы: режим туннеля и режим транспорта.
Большинство VPN-провайдеров используют режим туннеля для обеспечения безопасности и инкапсуляции всех IP-пакетов. Режим транспорта защищает только полезную нагрузку, а не весь IP-пакет.
Набор протоколов IPSec VPN в целом предлагает расширенные услуги аутентификации, сжатия и шифрования для VPN-соединений.
IPSec предлагает свободу выбора алгоритмов, протоколов безопасности и способа обмена ключами безопасности между узлами связи.
Chapters
- Что такое IPSec?
- Режимы работы IPSec VPN
- Криптографические алгоритмы для IPSec
- Как работает IPSec?
- IPsec VPN против SSL VPN
Что такое IPSec?
Набор протоколов IPSec для VPN включает в себя Заголовок аутентификации (AH), Защищенный карго (ESP), Протокол ассоциации и управления ключами безопасности интернета (ISAKMP) и Сжатие полезной нагрузки IP (IPComp).
- Заголовок аутентификации (AH): AH предлагает аутентификацию источника данных IP-пакетов (датаграмм), обеспечивает целостность без подключения и защиту от атак повторного воспроизведения (благодаря методу скользящего окна). AH также предлагает значительную аутентификацию как для IP-заголовков, так и для протоколов верхнего уровня.
- Защищенный карго (ESP): ESP отвечает за предоставление аутентификации, целостности и конфиденциальности данных. ESP также обеспечивает конфиденциальность полезной нагрузки и аутентификацию сообщений в рамках набора протоколов IPSec. В режиме туннеля он инкапсулирует весь IP-пакет, а в режиме транспорта защищается только полезная нагрузка.
- Протокол ассоциации и управления ключами безопасности интернета (ISAKMP): ISAKMP занимается ассоциациями безопасности (SAs) — набором предварительно согласованных ключей и алгоритмов, используемых сторонами при создании VPN-туннеля. К ним относятся Kerberized Internet Negotiation of Keys (KINK) и обмен ключами интернета (IKE и IKEv2).
- Сжатие полезной нагрузки IP (IPComp): IPComp — это протокол сжатия низкого уровня, который уменьшает размер IP-пакетов, улучшая тем самым уровень связи между двумя сторонами. Это полезно, когда связь слишком медленная, например, при перегруженных каналах связи. IPComp не предлагает безопасности и должен использоваться с AH или ESP через VPN-туннели.
Режимы работы IPSec VPN
Давайте рассмотрим, как сравниваются два режима работы IPSec VPN:
Туннельный режим IPSec
VPN-шифрование в туннельном режиме инкапсулирует каждый исходящий пакет с новыми IPSec-пакетами, используя ESP. Туннельный режим также использует AH для аутентификации серверной стороны.
Таким образом, IPSec использует туннельный режим на безопасных шлюзах, таких как брандмауэр, который соединяет две общающиеся стороны.
Транспортный режим
Транспортный режим шифрует и аутентифицирует IP-пакеты, отправляемые между двумя общающимися сторонами.
В связи с этим транспортный режим часто используется для связи «точка-точка» между сторонами, учитывая, что он не изменяет IP-заголовок исходящих пакетов.
Криптографические алгоритмы для IPSec
IPSec опирается на безопасные алгоритмы, соответствующие принципам конфиденциальности, целостности и подлинности.
Олгоритмы включают в себя:
- Алгоритмы аутентификации, такие как RSA, PSK и криптография на эллиптических кривых.
- Симметричные алгоритмы шифрования, такие как AES-CBC и GCM, HMAC-SHA, TripleDES и ChaCha20-Poly1305.
- Алгоритмы обмена ключами, такие как обмен ключами с использованием эллиптических кривых Диффи-Хеллмана и обмен ключами Диффи-Хеллмана.
Как работает IPSec?
Ниже представлен общий пошаговый план того, как работает IPSec.
Обычно процесс начинается с того, что хосты (общающиеся стороны) устанавливают, что входящие или исходящие пакеты должны использовать IPSec.
Если пакеты активируют политики IPSec, то процесс продолжается следующим образом:
- Переговоры и обмен ключами: На этом этапе происходит аутентификация хостов и определение используемых политик. В первой фазе хосты создают безопасный канал. Переговоры проводятся либо в основном режиме (для большей безопасности), либо в агрессивном режиме (для более быстрого установления IP-канала).
Все хосты соглашаются использовать IKE для настройки IP-канала в основном режиме. В агрессивном режиме инициирующий хост предлагает IKE для настройки IP-канала, и другой хост соглашается.
Во второй фазе хосты договариваются и соглашаются на использование криптографических алгоритмов во время сеанса. - Передача: На этом этапе происходит обмен данными между хостами. Обычно IPSec разбивает данные на пакеты перед отправкой по сети. Пакеты включают в себя несколько сегментов, таких как полезная нагрузка и заголовки. IPSec также добавляет трейлеры и другие сегменты, содержащие информацию об аутентификации и шифровании.
- Окончание передачи: Это последний шаг, и он включает завершение работы IPSec защищенного канала. Завершение происходит, когда обмен данными завершен или сеанс истек. Криптографические ключи также удаляются.
IPsec VPN против SSL VPN
Помимо IPSec VPN, многие из лучших VPN-провайдеров также могут использовать SSL VPN для обеспечения безопасного подключения через интернет. В зависимости от необходимого уровня безопасности, VPN-провайдеры могут реализовывать оба протокола или выбирать один из них.
SSL VPN-соединения основаны на протоколе Transport Layer Security (TLS). В отличие от IPSec, который работает на уровне IP, TLS работает на транспортном уровне. Таким образом, безопасность и применение IPSec VPN и SSL VPN различаются.
С IPSec VPN ваш трафик защищен при передаче между частными сетями и хостами; вкратце, вы можете защитить всю свою сеть. Таким образом, IPSec VPN надежен для IP-ориентированных использований и приложений.
SSL VPN защищает трафик между удаленными пользователями. В большинстве случаев SSL VPN-соединения работают с хостами, поддерживающими приложения на основе браузера.
Frequently Asked Questions
Some people found answers to these questions helpful
What network port does IPSec often use?
IPSec often uses UDP port 500 for ISAKMP and UDP port 4500 to pass through firewalls, NAT is allowed.
Which one is better, SSL VPN or IPSec VPN?
The applications of each protocol set them apart. For instance, IPSec VPN lets users remotely access the entire network and its apps. However, SSL VPN allows users remote tunnel access to particular apps on the network.
Can IPSec be hacked?
Internet Protocol Security (IPSec) is widely regarded as secure. However, according to Snowden leaks, NSA targeted the IPSec encryptions by inserting various vulnerabilities. According to other reports, hackers can break some of IPSec’s encryption. It all depends on the implementation used.
What are the uses of IPSec?
Internet Protocol Security (IPSec) is a protocol suite that secures packet-level traffic over a network. You can use IPSec to secure information between two parties. Furthermore, IPSec is responsible for data integrity, originality, authentication, and confidentiality.
Is IPSec the same as VPN?
Simply put, Internet Protocol Security (IPSec) is like a traditional VPN technology. The protocol suite was first launched in 1990 and has received significant upgrades since, making it a widely used protocol in the VPN industry.
Trending
Лучший VPN для Android 2023: лучшие выборы и последние обзоры
Эксперт по технологиям и кибербезопасности Джастин — эксперт по кибербезопасности с более чем 5-летним опытом работы в различных технологических областях. Он является ценным экспертом в области кибербезопасности, отказа от кабельного телевидения, криптовалюты, смартфонов, инструкций и других связанных с ними областей. Джастин написал авторитетный контент для нескольких сайтов и блогов по кибербезопасности по вопросам конфиденциальности и безопасности. Он также проводит тестирование на проникновение на технические продукты, такие как приложения для смартфонов и веб-сайты. Когда он не пишет, Джастин проводит большую часть своего времени за последними технологическими трендами и Android Studio. Джастин также имеет степень бакалавра в области информационных систем и технологий и магистра компьютерных приложений (M.C.A.), Университет Аделаиды.
Justin Oyaro
- Connect with the author:
1 Comment
Vladimir Belash 26 июля, 2023 4:07 дп
FSB=KGB terror.
Please excuse the intrusion, but the FSB=KGB uses MITM, blocks email, phone. Please do not be astonishment, help inform society! Google translation.
№-1. A huge shame on America — the bureaucrats destroyed America’s world domination,- the anti-missile weapon Brilliant Pebbles, 1986-1994. (there was a double superiority in all types of weapons. «…drive the Soviet Union into its borders…»). №-2. Hubble Space Telescope was planned to be sent to the museum (Oct 1992, Shuttle STS-144). Two failures — ONE EXPLANATION !!
I, after 15 years of self-education, HAD KNOWLEDGE ABOUT THESE PROBLEMS in 1986. I asked for asylum, and the embassy staff in Moscow bullied me for 2 days. In Aug 1991, reported to the Scientific Department (Robert Clark, Malzan) about my knowledge and failure of the leading investigation, was confirmed. I initiated the rescue of the Hubble ST (STS-144)!? (COSTAR Analytics: Error or False).
[After a few years it became clear: the secret is in the FINAL modernization of the guidance sensors. Information
on the restoration of Hubble contradictory. Shame America hidden] From October 1992 (STS-144) — homeless (FSB=KGB always knows where I am!), bullying, watching 24×7, microwave burns, poisoning, sleep restriction. In 1995, Stepashin, like street punks, blocked my passage in the subway car. At the time, the media reported on the capture of a spy. December 15, 1999 I called the embassy- exposed agent KGB. Vladimir Belash, Passport… OVD Tekstilshchiki Moscow 27-08-2004 code-772-071. When exchanging the passport it turned out: there is no me on the list of residents . +79263938939 +79966780865 [email protected]. Hundreds my messages to all states. America is silent. Each day could be my last. 36 years ago American bureaucratic pigs destroyed America’s world domination. And my life. Please show this message to the people and Congress urgently.
Please extend to all PBS stations.
I can’t — FSB=KGB MITM.
SOS
The right shin was damaged by microwave weapons + microwave cauterization 24*7. Either the heart will not stand it, or they will be taken into slavery (inventor)…
I’m denied surgery; bullying.
Temporary address: Ilovayskaya 2.
FSB=KGB always knows where I am!
Please help urgently.
Что такое IPsec?
IPSec – это набор правил или протоколов связи для настройки безопасных подключений по сети. Интернет-протокол (IP) – это общепринятый стандарт, определяющий то, как данные передаются по Интернету. IPSec добавляет шифрование и аутентификацию, чтобы сделать протокол более безопасным. Например, он зашифровывает данные в источнике и расшифровывает их в пункте назначения. Также он проверяет подлинность источника данных.
Почему IPSec важен?
Рабочая группа инженеров Интернета разработала IPSec в 1990-х годах для обеспечения конфиденциальности, целостности и подлинности данных при доступе к публичным сетям. Например, пользователи подключаются к Интернету при помощи виртуальной частной сети (VPN) IPSec, чтобы получать удаленный доступ к файлам компании. Протокол IPSec шифрует конфиденциальную информацию, чтобы предотвратить нежелательное отслеживание. Кроме того, сервер может проверить авторизацию полученных пакетов данных.
Какова польза от IPSec?
IPsec можно использовать для выполнения указанных ниже задач.
- Обеспечение защиты маршрутизатора при отправке данных через общедоступный Интернет.
- Шифрование данных приложения.
- Быстрая проверка подлинности данных, если данные отправляет известный отправитель.
- Защита сетевых данных путем настройки зашифрованных каналов, называемых туннелями IPsec, которые шифруют все данные, отправляемые между двумя адресами.
Организации используют IPSec для защиты от атак повторением. Атака повторением или атака с применением технологии «незаконный посредник» – это перехват и изменение текущей передачи путем маршрутизации данных на промежуточный компьютер. Протокол IPSec присваивает каждому пакету данных порядковый номер и выполняет проверки для обнаружения признаков дублирования пакетов.
Что такое шифрование IPSec?
Шифрование IPSec – это программная функция, которая шифрует данные, чтобы защитит их содержимое от неавторизованных сторон. Данные шифруются при помощи ключа шифрования, а для расшифровки информации требуется ключ дешифрования. IPSec поддерживает различные типы шифрования, включая AES, Blowfish, Triple DES, ChaCha и DES-CBC.
IPSec использует асимметричное и симметричное шифрование, чтобы обеспечить скорость и защиту при передаче данных. При асимметричном шифровании ключ шифрования становится публичным, а ключ дешифрования остается частным. Симметричное шифрование использует один и тот же открытый ключ для шифрования и расшифровки данных. IPSec устанавливает безопасное соединение с асимметричным шифрованием и переключается на симметричное шифрование для ускорения передачи данных.
Как работает IPSec?
Компьютеры обмениваются данными с помощью протокола IPSec, выполняя указанные далее действия.
- Компьютер отправителя определяет, требуется ли для передачи данных защита IPSec, сверяясь со своей политикой безопасности. Если требуется, компьютер инициирует безопасную передачу IPSec с компьютером получателя.
- Оба компьютера согласовывают требования для установления безопасного соединения. Это включает в себя взаимное согласование параметров шифрования, аутентификации и других параметров ассоциации защиты (SA).
- Компьютер отправляет и получает зашифрованные данные, подтверждая, что они получены из надежных источников. Он выполняет проверки, чтобы убедиться, что основной контент надежен.
- После завершения передачи или истечения времени сеанса компьютер завершает соединение IPSec.
Что такое протоколы IPSec?
Протоколы IPSec безопасно передают пакеты данных. Пакет данных – это определенная структура, которая форматирует и подготавливает информацию для передачи по сети. Он состоит из заголовка, полезной нагрузки и трейлера.
- Заголовок – это предшествующий раздел, содержащий информацию с инструкциями для маршрутизации пакета данных в правильное место назначения.
- Полезная нагрузка – это термин, описывающий фактическую информацию, содержащуюся в пакете данных.
- Трейлер – это дополнительные данные, добавленные к хвосту полезной нагрузки, чтобы указать конец пакета данных.
Некоторые протоколы IPSec приведены ниже.
Заголовок аутентификации (AH)
Протокол заголовка аутентификации (AH) добавляет заголовок, содержащий данные аутентификации отправителя, и защищает содержимое пакета от изменений неавторизованными сторонами. Он предупреждает получателя о возможных манипуляциях с исходным пакетом данных. При получении пакета данных компьютер сравнивает вычисление криптографического хэша полезной нагрузки с заголовком, чтобы убедиться, что оба значения совпадают. Криптографический хеш – это математическая функция, которая суммирует данные в уникальное значение.
Инкапсулирующая защитная полезная нагрузка (ESP)
В зависимости от выбранного режима IPSec протокол инкапсулирующей защитной полезной нагрузки (ESP) выполняет шифрование всего IP-пакета или только полезной нагрузки. ESP добавляет заголовок и трейлер в пакет данных при шифровании.
Обмен ключами в Интернете (IKE)
Обмен ключами в Интернете (IKE) – это протокол, который устанавливает безопасное соединение между двумя устройствами в Интернете. Оба устройства устанавливают ассоциацию защиты (SA), которая включает согласование ключей шифрования и алгоритмов для передачи и получения последующих пакетов данных.
Что такое режимы IPSec?
IPSec работает в двух разных режимах с разной степенью защиты.
Туннель
Туннельный режим IPSec подходит для передачи данных в публичные сетях, поскольку он усиливает защиту данных от несанкционированного доступа. Компьютер шифрует все данные, включая полезную нагрузку и заголовок, и добавляет к ним новый заголовок.
Транспортный
Транспортный режим IPSec шифрует только полезную нагрузку пакета данных и оставляет заголовок IP в его исходной форме. Незашифрованный заголовок пакета дает возможность маршрутизаторам идентифицировать адрес назначения каждого пакета данных. Поэтому транспорт IPSec используется в тесной и надежной сети, например для защиты прямого соединения между двумя компьютерами.
Что такое IPSec VPN?
VPN или виртуальная частная сеть – это сетевое программное обеспечение, которое позволяет пользователям анонимно и безопасно пользоваться Интернетом. IPSec VPN – это программное обеспечение VPN, которое использует протокол IPSec, чтобы создавать зашифрованные туннели в Интернете. Он обеспечивает сквозное шифрование, что означает, что данные шифруются на компьютере и расшифровываются на принимающем сервере.
SSL VPN
SSL означает уровень защищенных сокетов. Это протокол безопасности, который защищает веб-трафик. SSL VPN – это сервис сетевой безопасности на основе браузера, которая использует встроенный протокол SSL, чтобы шифровать и защищать сетевой обмен данными.
Чем IPSec VPN отличается от SSL VPN?
Оба протокола безопасности работают на разных уровнях модели взаимодействия открытых систем (OSI). Модель OSI определяет многоуровневую структуру того, как компьютеры обмениваются данными в сети.
Протоколы IPSec применяются к сетевому и транспортному уровням в середине модели OSI. А SSL шифрует данные на самом верхнем уровне приложения. Вы можете подключиться к SSL VPN из веб-браузера. Чтобы использовать IPSec VPN, требуется установить отдельное программное обеспечение.
Как AWS поддерживает соединения IPSec?
AWS VPN «сеть-сайт» – это полностью управляемый сервис, который с помощью туннелей IPSec создает безопасное соединение между вашим центром обработки данных или филиалом и вашими ресурсами AWS. При использовании VPN типа «сайт-сайт» вы можете подключаться как к виртуальному частному облаку (VPC), так и к транспортному шлюзу AWS, а для повышения избыточности используются два туннеля на каждое соединение. VPN типа «сайт-сайт» от AWS дает множество приведенных ниже преимуществ.
- Наблюдение за состоянием локальной и удаленной сети с возможностью отслеживать производительность.
- Безопасный и простой перенос локальных приложений в облако AWS.
- Улучшена производительность приложения при интеграции с Международным ускорителем AWS.
Начните работу с AWS VPN сегодня, зарегистрировав аккаунт AWS.
IPSec — история, архитектура, подключение
IP Security — это комплект протоколов, в состав которого входят почти 20 предложений по стандартам и 18 RFC. Он позволяет осуществлять подтверждение подлинности (аутентификацию), проверку целостности и/или шифрование IP-пакетов. IPsec также включает в себя протоколы для защищённого обмена ключами в интернете.
Основное назначение протокола — организация VPN-соединений. Рассказываем, как появился и как устроен IPsec, а также как подключить VPN-соединение в Win10.
Немного истории
В 1994 году Совет по архитектуре интернета (IAB) выпустил отчёт «Безопасность архитектуры интернета». В этом документе описывались основные области применения дополнительных средств безопасности в сети, в том числе защита от несанкционированного мониторинга, подмены пакетов и управления потоками данных. В числе первоочередных и наиболее важных защитных мер указывалась необходимость разработки концепции и основных механизмов обеспечения целостности и конфиденциальности потоков данных. Поскольку изменение базовых протоколов семейства TCP/IP вызвало бы полную перестройку интернета, нужно было обеспечить безопасность информационного обмена в открытых телекоммуникационных сетях на базе существующих протоколов. Так начала создаваться спецификация Secure IP, дополнительная по отношению к протоколам IPv4 и IPv6.
Архитектура
Спецификация IP Security (известная сегодня как IPsec) разрабатывается Рабочей группой IP Security Protocol IETF. Первоначально IPsec включал в себя алгоритмо-независимые базовые спецификации, опубликованные в качестве RFC-документов «Архитектура безопасности IP», «Аутентифицирующий заголовок (AH)», «Инкапсуляция зашифрованных данных (ESP)» (RFC1825, 1826 и 1827).
В ноябре 1998 года Рабочая группа IP Security Protocol предложила новые версии этих спецификаций, имеющие в настоящее время статус предварительных стандартов, это RFC2401 —RFC2412. RFC1825-27 уже несколько лет считаются устаревшими и реально не применяются. Кроме этого, существуют несколько алгоритмозависимых спецификаций, использующих протоколы MD5, SHA, DES.

Рабочая группа IP Security Protocol разрабатывает также и протоколы управления ключевой информацией. В задачу этой группы входит разработка Internet Key Management Protocol (IKMP), протокола управления ключами прикладного уровня, не зависящего от используемых протоколов обеспечения безопасности. Сейчас рассматриваются концепции управления ключами с использованием спецификации Internet Security Association and Key Management Protocol (ISAKMP) и протокола Oakley Key Determination Protocol.
Спецификация ISAKMP описывает механизмы согласования атрибутов используемых протоколов, в то время как протокол Oakley позволяет устанавливать сессионные ключи на компьютеры сети Интернет. Ещё рассматривались возможности использования механизмов управления ключами протокола SKIP, но сейчас они нигде не используются. Создаваемые стандарты управления ключевой информацией, возможно, будут поддерживать Центры распределения ключей, аналогичные используемым в системе Kerberos. Протоколами ключевого управления для IPSec на основе Kerberos сейчас занимается относительно новая рабочая группа KINK (Kerberized Internet Negotiation of Keys).
Гарантии целостности и конфиденциальности данных в спецификации IPsec обеспечиваются за счет использования механизмов аутентификации и шифрования соответственно. Последние, в свою очередь, основаны на предварительном согласовании сторонами информационного обмена т.н. «контекста безопасности» – применяемых криптографических алгоритмов, алгоритмов управления ключевой информацией и их параметров.
Спецификация IPsec предусматривает возможность поддержки сторонами информационного обмена различных протоколов и параметров аутентификации и шифрования пакетов данных, а также различных схем распределения ключей. При этом результатом согласования контекста безопасности является установление индекса параметров безопасности (SPI), который по сути является указателем на определенный элемент внутренней структуры стороны информационного обмена, описывающей возможные наборы параметров безопасности.
IPSec, который станет составной частью IPv6, работает на третьем или сетевом уровне. В результате передаваемые IP-пакеты будут защищены прозрачным для сетевых приложений и инфраструктуры образом. В отличие от SSL (Secure Socket Layer), который работает на четвертом (транспортном) уровне и теснее связан с более высокими уровнями модели OSI, IPSec призван обеспечить низкоуровневую защиту.
К IP-данным, готовым к передаче по виртуальной частной сети, IPSec добавляет заголовок для идентификации защищенных пакетов. Перед передачей эти пакеты инкапсулируются в другие IP-пакеты. IPSec поддерживает несколько типов шифрования, в том числе Data Encryption Standard (DES) и Message Digest 5 (MD5).
Чтобы установить защищенное соединение, оба участника сеанса должны иметь возможность быстро согласовать параметры защиты (алгоритмы аутентификации и ключи). IPSec поддерживает два типа схем управления ключами, с помощью которых участники могут согласовать параметры сеанса. Эта двойная поддержка в свое время вызвала трения в IETF Working Group.
С текущей версией IP, IPv4, могут быть использованы Internet Secure Association Key Management Protocol (ISAKMP) или Simple Key Management for Internet Protocol. С новой версией IP, IPv6, придется использовать ISAKMP, известный сейчас как IKE, хотя не исключается возможность использования SKIP. Но стоит помнить, что SKIP уже давно не рассматривается как кандидат управления ключами, и даже был исключён из списка возможных кандидатов ещё в 1997 г.
Достоинства IPSec
IPSec быстрый. Он работает в контексте ядра операционной системы, а OpenVPN в контексте пользователя (userspace), и на обработку каждого пакета происходит переключение контекста между процессами ядра и процессами пользователя.
Современные ОС (исключая мобильные) поддерживают IPsec IKEv2 из коробки. Не требуется установка дополнительного прикладного ПО, драйверов виртуальных адаптеров TUN/TAP и тому подобного. Настройка VPN-соединений происходит из системного меню.
Настройка VPN-подключения в ОС Windows 10
Рассмотрим пример настройки VPN-подключения на основе IKEv2
IKE (Internet Key Exchange) — реальный управляющий протокол IPsec на основе ISAKMP. На практике можно сказать, что Phase 1 — согласование настроек IKE, а Phase 2 — согласование настроек ESP.
В UNIX-подобных системах IKE — это единственная часть стека IPsec, которая работает в виде обычного процесса. Само шифрование реализовано в ядре, и демон IKE передаёт ему параметры после согласования со второй стороной. В Linux это происходит через netlink или команды ip xfrm.
Мастер настройки VPN-подключения вызывается из меню «Пуск».

Выбираем пункт «Добавить VPN-подключение» и переходим в окно настройки VPN-соединений.
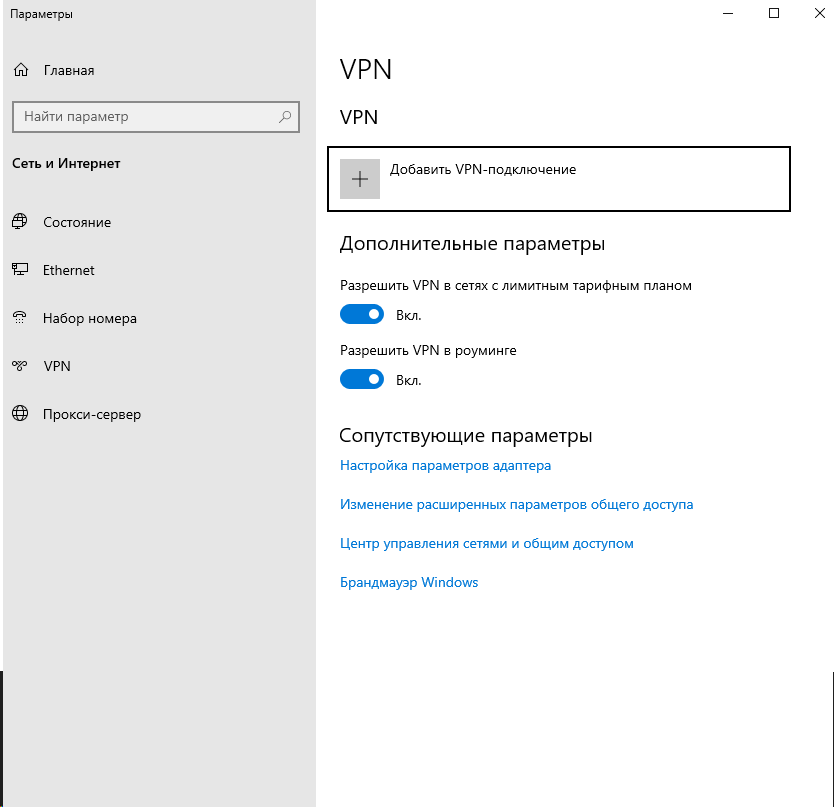
Идём в пункт «Добавить VPN-подключение» и попадаем в окно настройки параметров подключения.

1) Поставщик услуг – «Windows (встроенные)» (других вариантов и нет).
2) Имя подключения – произвольное название (главное, чтобы можно было отличить от других подключений, если они будут).
3) Имя или адрес сервера – адрес сервера VPN (через который и организуется VPN-подключение).
4) Тип VPN – в нашем примере IKE2. Но могут использоваться и более старые протоколы (SSTP, PPTP). Присутствует и вариант «автоматического» выбора типа подключения на основе поддерживаемых сервером.
5) Тип данных для входа – имеется в виду способ аутентификации. Главным образом используются традиционные входы по «логин/пароль» или с применением сертификата.
6) «Имя пользователя», «Пароль».
Настройка сервера VPN
Развернуть свой IKEv2 сервер можно за пару минут с помощью скриптов автоматической установки или используя готовые контейнеры. Использовать docker не рекомендуется, так как его сетевая подсистема снижает производительность IPsec на дешевых тарифах VPS. Вы также можете настроить IKEv2-сервер вручную, на Хабре есть статьи с примерами настройки сервера Strongswan.
Мы будем использовать один из наиболее удачных вариантов скриптов автонастройки github.com/jawj/IKEv2-setup
Этот скрипт хорош тем, что использует сертификаты от Let’s Encrypt и автоматически генерирует валидный сертификат.
Шаг 1: Выбор сервера

Для развёртывания VPN-сервера нам потребуется Vcd. Подойдет самая простая конфигурация с одним ядром процессора. Скрипт из нашего примера лучше всего протестирован на Ubuntu, поэтому при создании сервера используем этот образ ОС.
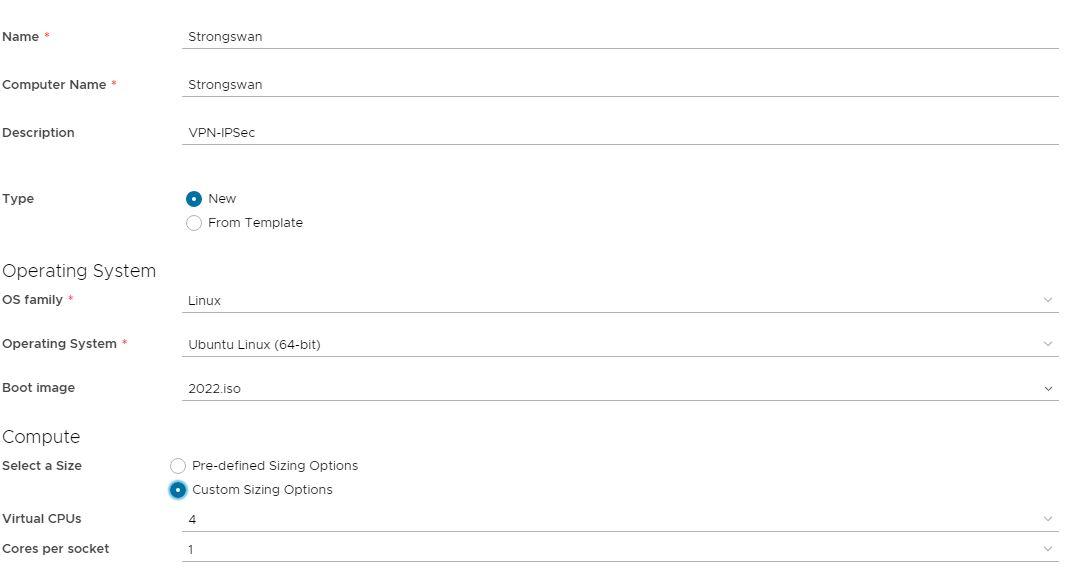

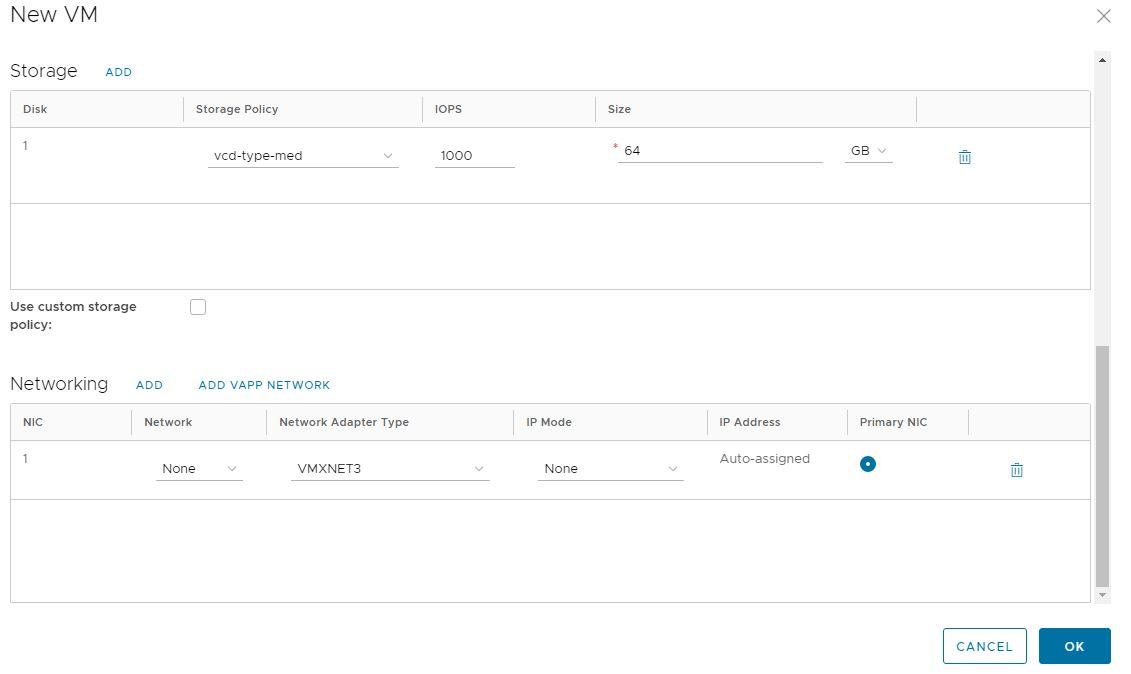
Ждём окончания установки сервера, настраиваем сеть и записываем учётные данные для подключения.

Шаг 2: Установка Strongswan
Подключаемся по SSH, загружаем и запускаем скрипт установки:
# запуск автоматической установки сервера IKEv2 wget https://raw.githubusercontent.com/jawj/IKEv2-setup/master/setup.sh chmod u+x setup.sh ./setup.sh . # Введите имя домена направленного на IP-адрес сервера # используйте сервис sslip.io если у вас нет домена Hostname for VPN: myvpn.sslip.io # Имя пользователя VPN VPN username: user-test # пароль VPN password (no quotes, please): . # скрипт запрос создать нового SSH-пользователя, этот шаг нельзя пропускать.Шаг 3: Настройка клиента
Заданные реквизиты пользователя VPN теперь нужно использовать для настройки подключения на узле клиента. Необходимо указать именно то доменное имя, которое вы вводили в Hostname for VPN.
Шаг 4: Добавление новых пользователей
Чтобы добавить нового пользователя в уже созданный сервер, отредактируйте файл /etc/ipsec.secrets.
# nano /etc/ipsec.secrets 123-45-67-89.sslip.io : RSA "privkey.pem" coolguy : EAP "C00lPassword" badguy : EAP "bAdP$$word"Выводы
Мне кажется, что с точки зрения пользователя IKEv2/IPsec выглядит предпочтительнее других реализаций VPN. Настройки и управление таким сервером как минимум не труднее, чем аналогичного на OpenVPN. При организации удалённого доступа в корпоративной среде вполне подходит IKEv2. Это позволит обойтись без лишних телодвижений, проще в настройке и обслуживании.
Что ещё интересного есть в блоге Cloud4Y
Подписывайтесь на наш Telegram-канал, чтобы не пропустить очередную статью. Пишем только по делу. А ещё напоминаем про второй сезон нашего сериала ITить-колотить. Его можно посмотреть на YouTube и ВКонтакте.
Самое интересное про IPSec и VPN

В сегодняшней статье речь пойдет о способах организации виртуальных частных сетей VPN (Virtual Private Network). VPN – это набор криптографических механизмов, обеспечивающих защищенный, двухсторонний канал для безопасной передачи данных через незащищенную сеть, такую как Интернет. Благодаря VPN пользователь может получить доступ к удаленной сети и работать с её ресурсами так, как если бы он находился внутри нее. Поэтому VPN получил широкое распространение у компаний, имеющих в своем штабе дистанционных сотрудников.
Терминология
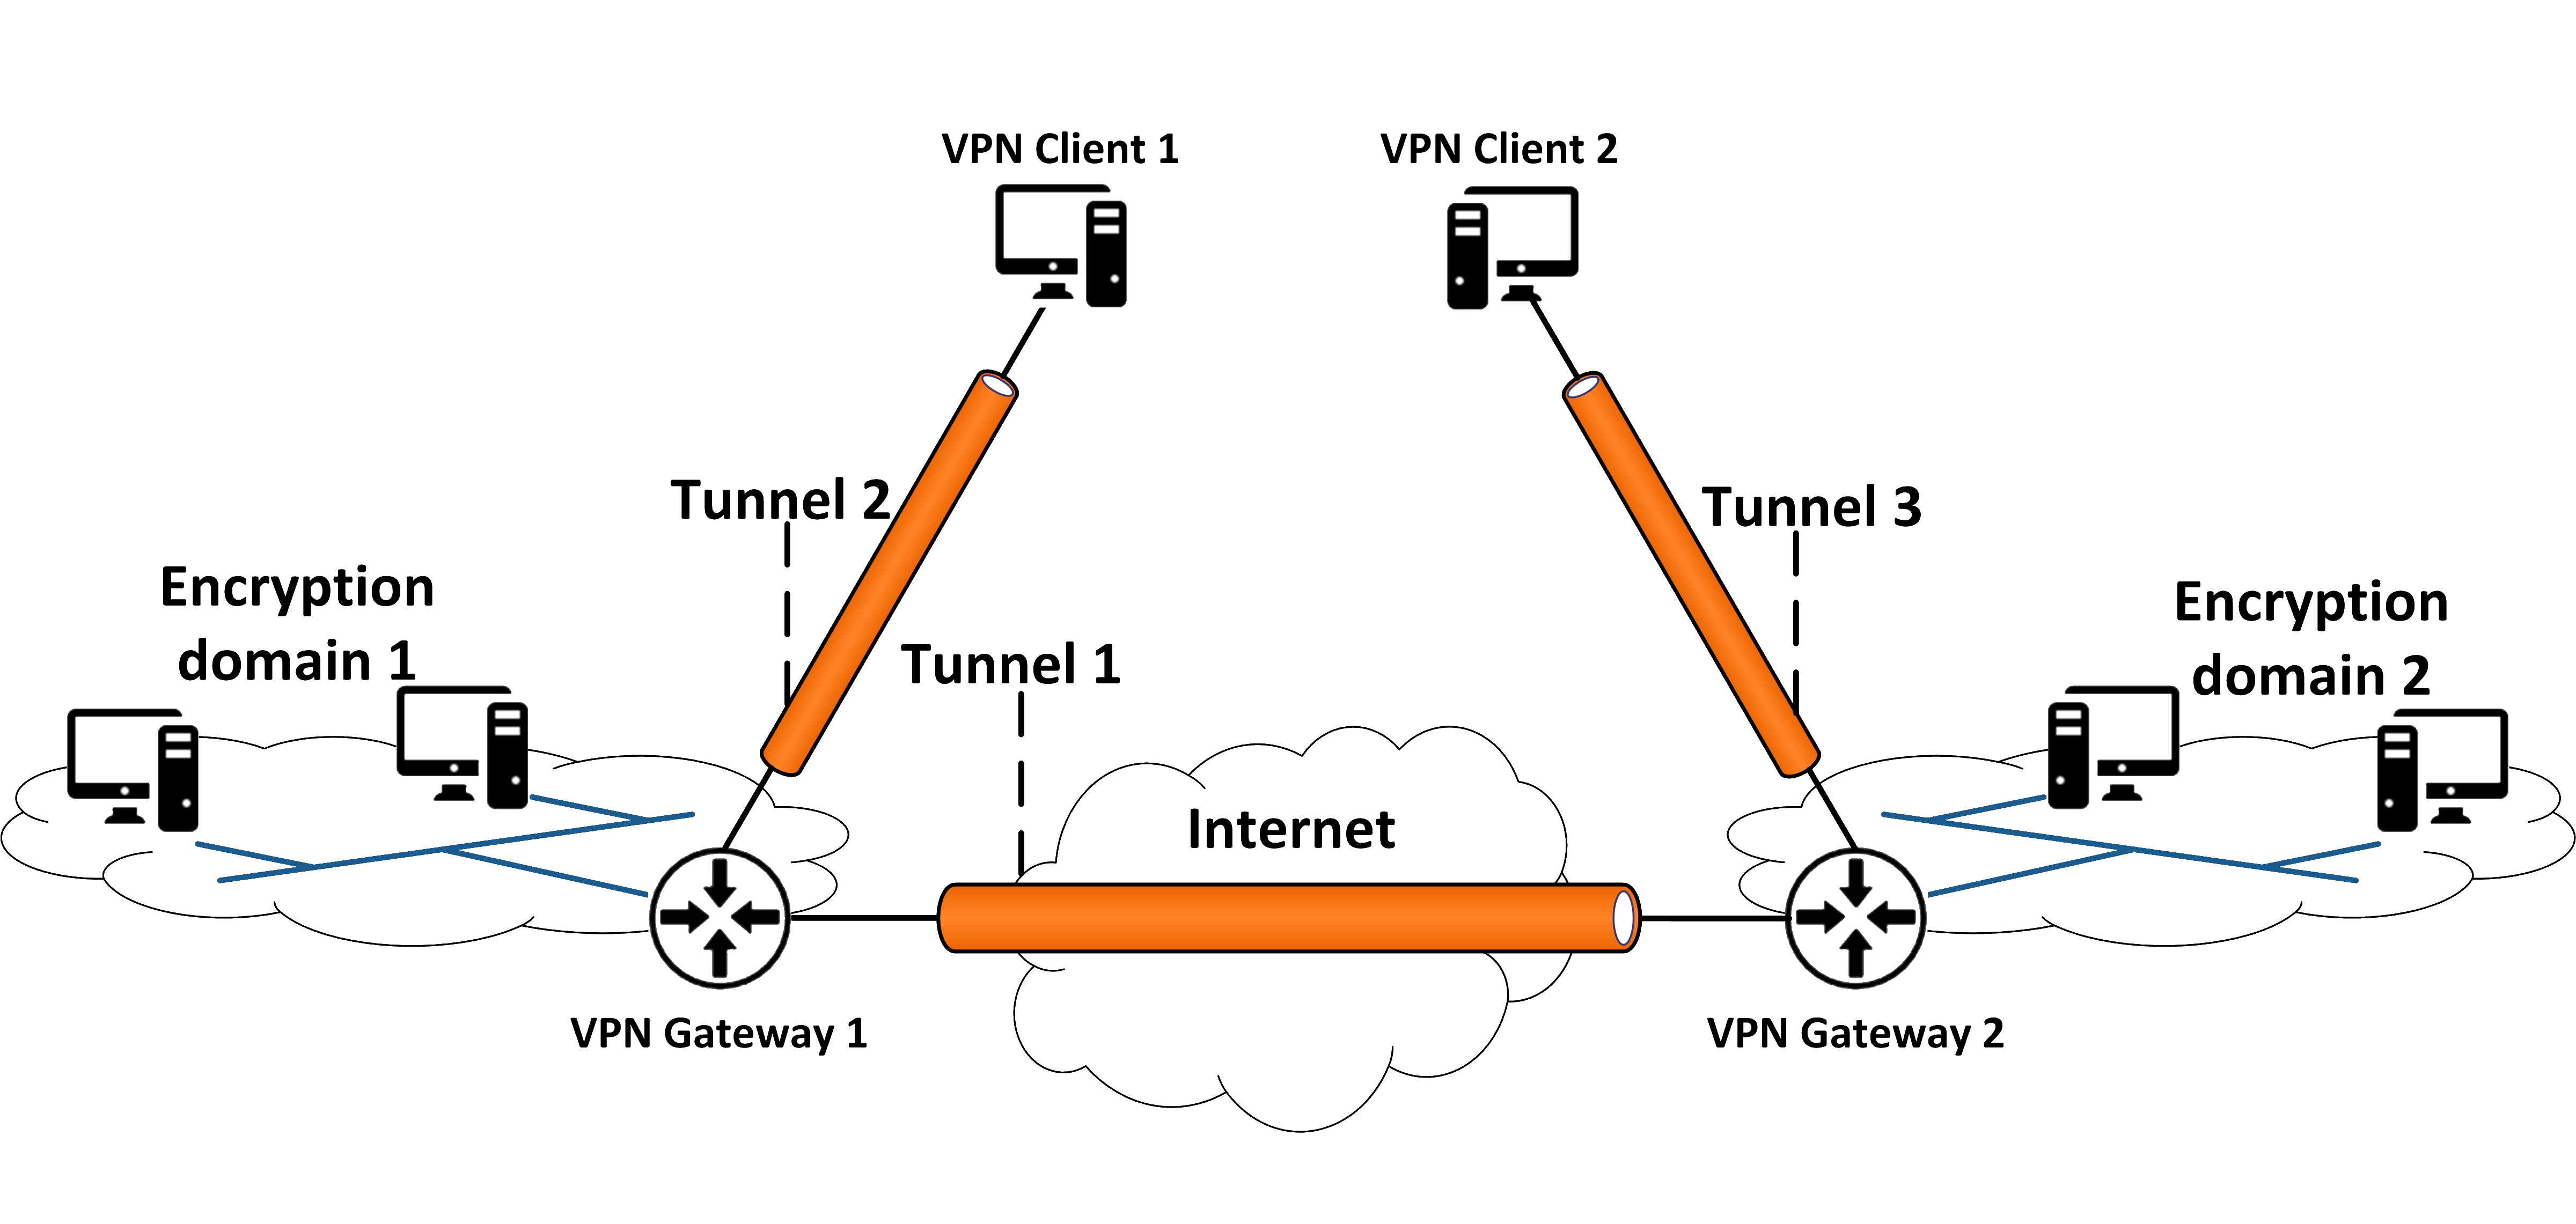
VPN представляет собой соединение типа Point to point (точка-точка), которое принято называть “туннелем” (tunnel), а участников данного соединения – “пирами” (peer). Каждый пир шифрует данные, подлежащие передаче через туннель и дешифрует данные, которые получает из туннеля.
Если к одному пиру устанавливается несколько туннелей, то такой пир называется VPN – шлюзом, а сеть, находящаяся за ним – “доменом шифрования” (encryption domain). Несмотря на название, трафик внутри домена шифрования не шифруется, так как считается защищенным от попадания во внешнюю сеть. Кроме того, VPN – туннель может быть установлен между сетями.
Удаленный сотрудник, желающий настроить VPN — туннель с доменом шифрования своего офиса, должен установить на своей рабочей станции специальное ПО – VPN-клиент, например: OpenVPN, VyprVPN, TunnelBear и др.
Для большего понимания, на рисунке ниже отмечены все элементы, рассмотренные ранее:
Разберем основные принципы, по которым устанавливается VPN – соединение.
- Перед установлением соединения пиры идентифицируют друг друга, чтобы удостовериться, что шифрованный трафик будет отправлен правильному получателю.
- Пиры договариваются, по каким протоколам будет устанавливаться соединение для сохранения целостности и конфиденциальности данныхю
- Создается ключ, который будет использоваться для шифрования и дешифрования данных
Существует множество механизмов, способных обеспечить выполнение данных функций, но мы рассмотрим самый распространенный — IPsec(IP Security).
IPsec – это целый набор протоколов, обеспечивающих сервисы приватности и аутентификации. Обычно в IPsec выделяют три основных протокола:
- AH (Authentication Header) – протокол идентификации заголовка. Данный протокол обеспечивает защиту передаваемых данных от изменения, путем проверки каждого бита пакета после передачи. То есть обеспечивает функции целостности.
- ESP (Encapsulating Security Protocol) Данный протокол обеспечивает не только функции целостности, но и конфиденциальности, путем добавления своего заголовка в пакет, подлежащий защите.
- IKE (Internet Key Exchange protocol) – протокол обмена ключами. Данный протокол предназначен для автоматического генерирования, обновления и обмена ключами между участниками VPN – соединения.
В IPsec есть еще один важный термин – SA (Security Association). SA это непосредственно VPN – соединение в контексте IPsec. SA устанавливается сразу после того, как IPsec – узлы договорились и согласовали все параметры, по которым будет организован VPN – туннель.
Итак, VPN – соединение с использованием IPsec устанавливается в два этапа:
На первом этапе VPN – узлы идентифицируют друг друга и согласовывают алгоритмы шифрования, хэширования и аутентификации, после чего создается первый SA.
Второй этап возможен только после завершения первого. На втором этапе генерируются данные ключей и происходит согласование используемой политики. После завершения второй фазы формируется второй SA и все данные, подлежащие передаче, шифруются. Именно после второго этапа формируется VPN – туннель и установка считается завершенной.