Типы VPN-подключений
VPN—это подключения типа «точка — точка» через частную или общедоступную сеть, например Через Интернет. VPN-клиент использует специальные протоколы на основе TCP/IP или UDP, которые называют протоколами тунеллирования, для виртуального вызова виртуального порта VPN-сервера. В стандартом развертывании VPN клиент инициирует виртуальное соединение точка-точка с сервером удаленного доступа через Интернет. Сервер удаленного доступа отвечает на вызов, проверяет подлинность вызывающего абонента и передает данные между VPN-клиентом и частной сетью организации.
Существует множество вариантов VPN-клиентов. В Windows встроенный подключаемый модуль и платформа vpn-подключаемых модулей универсальная платформа Windows (UWP) создаются поверх платформы WINDOWS VPN. В этой статье рассматриваются клиенты платформы VPN Windows и функции, которые можно настроить.
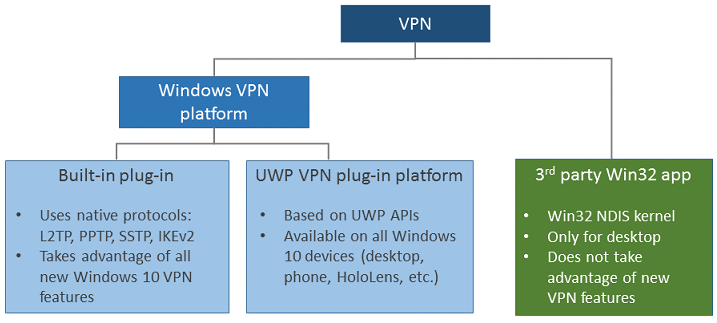
Встроенный клиент VPN
- Internet Key Exchange версии 2 (IKEv2): настройте криптографические свойства туннеля IPsec/IKE с помощью параметра Cryptography Suite в поставщике службы конфигурации VPNv2 (CSP).
- L2TP: L2TP с предварительно общим ключом (PSK) можно настроить с помощью параметра L2tpPsk в VPNv2 CSP.
- PPTP
- SSTP: SSTP нельзя настроить с помощью MDM, но это один из протоколов, предпринятых в параметре Автоматически .
Примечание. При использовании подключаемого модуля VPN адаптер будет указан как адаптер SSTP, даже если используемый vpn-протокол является протоколом подключаемого модуля.
Подключаемый модуль VPN универсальной платформы Windows
При использовании платформы UWP сторонние поставщики VPN могут создавать подключаемые модули, размещаемые в контейнере приложений, с помощью API-интерфейсов WinRT, что упрощает процесс и устраняет проблемы, связанные с написанием драйверов системного уровня.
Существует множество универсальная платформа Windows VPN-приложений, таких как Pulse Secure, Cisco AnyConnect, F5 Access, Sonicwall Mobile Connect и Check Point Capsule. Если вы хотите использовать подключаемый модуль VPN платформы UWP, обратитесь к поставщику за сведения о настройке вашего решения VPN.
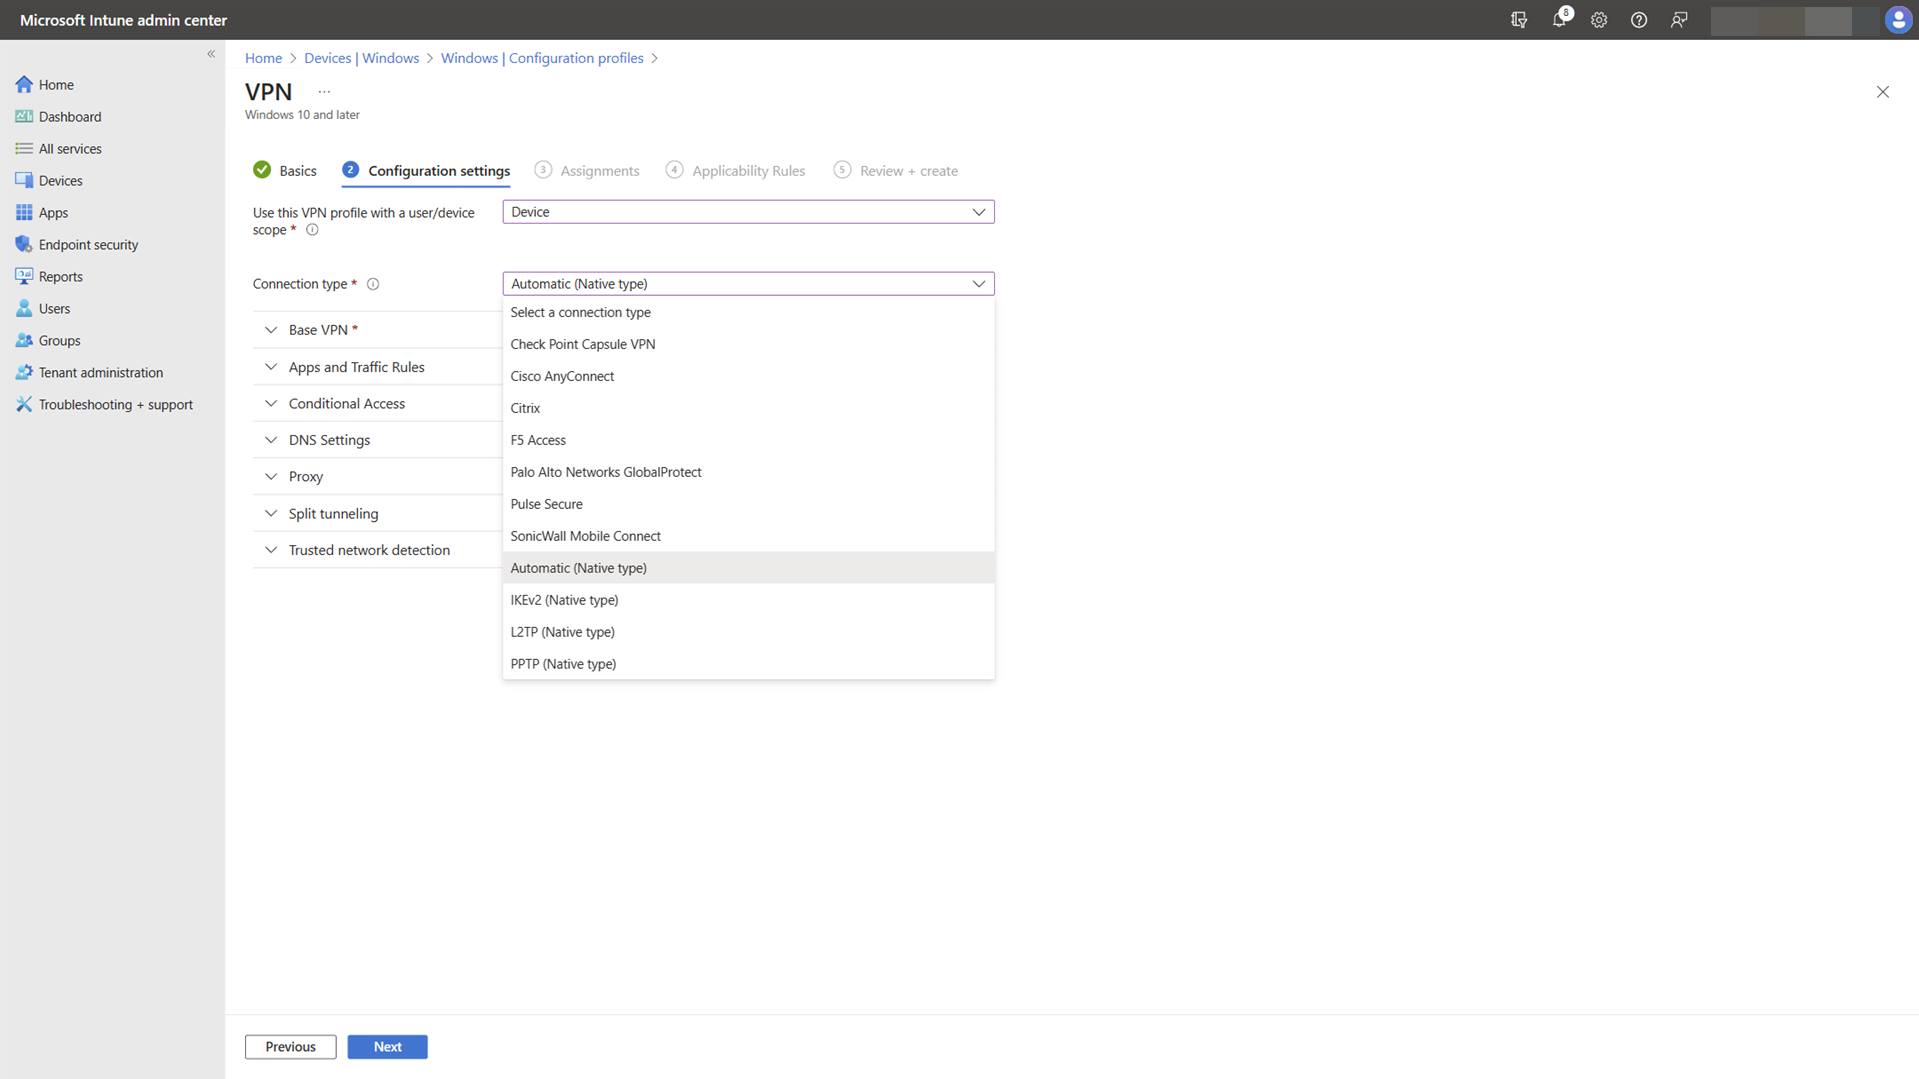
Настройка типа подключения
Сведения о настройке XML см. в разделе Параметры профиля VPN и VPNv2 CSP.
На следующем рисунке показаны параметры подключения в политике конфигурации профиля VPN с помощью Microsoft Intune:
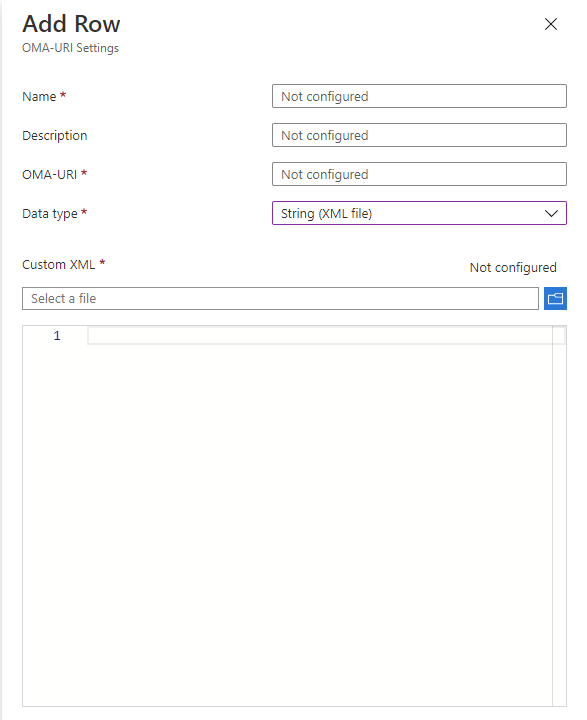
В Intune можно также включить настраиваемый XML-код для профилей сторонних подключаемых модулей:
Связанные статьи
- Технический справочник по VPN
- Решения о маршрутизации для VPN
- Параметры проверки подлинности для VPN
- VPN и условный доступ
- Разрешение имен VPN
- Автоматически инициируемые параметры профиля VPN
- Функции безопасности VPN
- Параметры профиля VPN
Защищенная приватная сеть
Попробовать
*Предложение действует до 20 марта 2024 года. Правила акции
О продукте
Описание сервиса
VPC Endpoint позволяет создавать защищенные изолированные частные сети, к ресурсам которых невозможно получить доступ из других сетей.
- Amazon Web Services — сервис AWS PrivateLink
- Microsoft Azure — сервис Virtual network service endpoints
Преимущества продукта
Почему стоит выбрать Virtual Private Cloud Endpoint от Cloud.ru
Безопасность
Полная изоляция ресурсов в сети VPC и информации о них
Высокая производительность
Обработка до миллиона одновременных запросов
Простое использование
Использование VPC Endpoint из коробки без Elastic IP
Рассчитайте стоимость
Подключение
Сеть
На базе сервисов
NAT Gateway
Virtual Private Network
Количество IP
Количество соединений
10 000 (Small)
Количество соединений
Количество инсталяций
За продукт в месяц с НДС
Добавить в корзину
ООО «Облачные технологии» не хранит, не распространяет, не передает третьим лицам и не использует внесенные пользователем данные ни в каком виде. Калькулятор обрабатывает лишь техническую информацию, необходимую для расчета и не соотносит ее с личностью пользователя и/или его персональными данными.
Рассчитываемая Калькулятором стоимость является предварительной, основанной на внесенных пользователем данных, и не может расцениваться как предложение заключить договор по определенной Калькулятором цене (не является офертой).
Руководства и инструкции
Руководство пользователя
Руководство пользователя
Как управлять этим сервисом
В консоли доступны все основные операции с VPC Endpoint — создание, удаление, просмотр статуса и другие операции.
Как начать пользоваться сервисом
FAQ
Ответы на вопросы
Как быстро можно начать использовать VPC Endpoint после приобретения?
Конечные точки VPC можно использовать сразу после приобретения.
Насколько безопасно использовать сервис?
Конечные точки VPC позволяют получить доступ к облачным сервисам VPC, не отправляя информацию на сервер, что позволяет минимизировать риск утечки данных.
наши кейсы
Наши клиенты
Задача: Сократить затраты на запуск рекламной кампании торговой марки Liebendorf
Результат: Ритейлер сэкономил 25% бюджета, используя нейросеть при создании ролика и не привлекая селебрити. Кампания превзошла прогнозы по KPI в два раза: показы превысили 44,4 млн, а охваты составили свыше 23,5 млн
Задача: Сделать горячий бэкап масштабной базы данных Oracle в облако
Результат: Ритейлер перенес в виртуальный ЦОД все внешние сервисы и порталы: интернет-магазин с нагрузкой около 300 тысяч заказов в день, программу лояльности, систему оплаты и мобильное приложение
Задача: Получить большой объем ресурсов «в моменте», гарантировать быструю скорость работы сервисов и подготовиться к росту трафика в пять раз
Результат: Компания оптимально распределяет нагрузку между железом и облаком, быстро получая нужный объем ресурсов при скачках трафика. Раньше ввод сервера в работу занимал 120 минут, теперь на запуск уходит 2 минуты
Mediascope
Задача: Увеличить скорость обработки данных на собственной платформе Mediascope Data Platform
Результат: Компания обрабатывают около 25 ТБ вместо 10 ТБ данных ежедневно благодаря сервисам Cloud.ru
Задача: Запустить корпоративный информационный портал в облаке с удаленным доступом для сотрудников
Результат: Компания организовала удобную совместную работу сотрудников в едином пространстве Enterprise Information Portal
Страна Девелопмент
Задача: Перенести в облако всю IT-инфраструктуру компании и подключить сервисы для разработки и защиты данных
Результат: Девелопер перенес в Cloud.ru веб-сайт, платформы обучения и корпоративные ресурсы с локальных серверов и облака другого провайдера, запустили собственную разработку с PaaS-сервисом на базе Kubernetes от Cloud.ru
Мариинский театр
Задача: Монетизировать контент за счет разработки стриминговой платформы в облаке
Результат: Театр перенес IT-инфраструктуру в виртуальный ЦОД за три дня и запустил онлайн-платформу mariinsky.tv, которая стабильно работает при нагрузке в несколько тысяч пользователей
Московский дом книги
Задача: Запустить новую рекомендательную систему в интернет-магазине и улучшить бизнес-метрики
Результат: Магазин развернул систему на платформе Cloud.ru ML Space и увеличил средний покупательский чек на 15%
Задача: Подключить удобный инструмент, который может прогнозировать спрос и оптимально распределять партии одежды по торговым точкам
Результат: Ритейлер использует AI-сервис на базе Cloud.ru ML Space и прогнозируют спрос с точностью 92%, а каждый аналитик компании теперь экономит около 60 часов рабочего времени в год
Задача: Запустить аналитическую платформу для работы с данными в облаке и быстрой подготовки отчетов
Результат: Производитель автоматизировал рутинные процессы, свел к минимуму риск ошибок при расчетах и сократил время подготовки аналитического отчета с 2 дней до 20 минут
Задача: Перенести цифровую платформу CRAFTER.ONLINE из зарубежного облака AWS® в российское и обеспечить ее стабильную работу
Результат: CRAFTER.ONLINE стабильно работает при скачках трафика, кибератаках и других уязвимостях, а пользователь платформы получает информацию в любое время суток и возможность выбирать рейсы за 30 секунд
Драйв Клик Банк
Задача: Организовать стабильную Test&Dev-среду в облаке и упростить бизнес-процессы банка
Результат: Банк запустил приложение одного из бизнес-процессов в виртуальном ЦОД и обновил систему управления взаимоотношениями с клиентами
lady & gentleman CITY
Задача: Перенести IT-инфраструктуру и интернет-магазин в облако
Результат: Компания увеличила скорость работы сайта только за счет кеширования на 20%, а за управление инфраструктурой теперь отвечает в 2 раза меньше сотрудников
Dodo Brands
Задача: Развернуть приложение «1С:Бухгалтерия» в облаке и сократить время выгрузки отчета в 2 раза
Результат: Команда ускорила работу систем и сократила время выгрузки отчета с 5 до 2,5 часов
Что такое VPN Passthrough?

Дата последнего обновления: 07-04-2017 06:19:00 AM 234007
Виртуальная частная сеть (VPN) — это соединение типа «точка-точка» в частной или публичной сети (Интернет). Виртуальные частные сети также используются для обеспечения безопасного доступа к корпоративной сети вашей компании из дома.
Что такое VPN Passthrough? Для чего это нужно?
SOHO марштизаторы позволяют нескольким компьютерам делить одно интернет-подключение с помощью технологии, называемой NAPT. Но NAPT также блокирует VPN- трафик. Поэтому нам необходима функция, называемая VPN Passthrough.
VPN Passthrough позволяет VPN-трафику проходить через маршрутизатор. Таким образом, мы можем установить VPN-подключения к удаленной сети.

Какой роутер поддерживает VPN Passthrough? Какие типы VPN поддерживаются?
Все роутеры TP-Link поддерживают VPN Passthrough для подключений PPTP, L2TP и IPSec (ESP).
Примечание: VPN Passthrough не означает, что маршрутизатор может создать конечную точку VPN. VPN Passthrough — это функция, которая позволяет VPN-трафику, созданному другими конечными точками, «проходить» через маршрутизатор.
Как настроить VPN Passthrough?
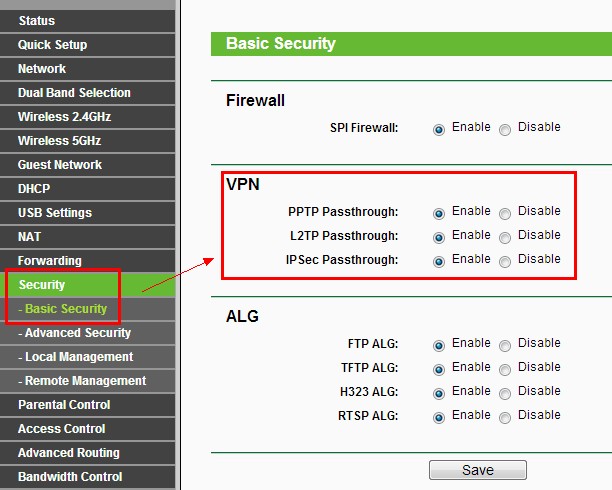
На большинстве маршрутизаторов TP-Link функция VPN Passthrough включена по умолчанию. Вы можете включить / отключить эту функцию в веб-интерфейсе управления маршрутизатором. Возьмем для примера модель Archer C7:
Был ли этот FAQ полезен?
Ваш отзыв поможет нам улучшить работу сайта.
Что вам не понравилось в этой статье?
- Недоволен продуктом
- Слишком сложно
- Неверный заголовок
- Не относится к моей проблеме
- Слишком туманное объяснение
- Другое
Как мы можем это улучшить?
Спасибо
Спасибо за обращение
Нажмите здесь, чтобы связаться с технической поддержкой TP-Link.
Нужна помощь? Задавайте вопросы, находите ответы и обращайтесь за помощью к специалистам TP-Link и другим пользователям со всего мира.
Подписаться на рассылку Мы с ответственностью относимся к вашим персональным данным. Полный текст положения об обработке персональных данных доступен здесь. С нашими условиями использования и программой улучшения пользовательского опыта можно ознакомиться здесь.
Endpoint Security

Check Point Endpoint Security — единое решение для защиты данных и сетей, предотвращения угроз и удаленного доступа через VPN, которое обеспечивает полную безопасность компьютеров, работающих под управлением ОС Windows и MacOS X. Комплексный пакет Endpoint Security обеспечивает простое унифицированное управление безопасностью и реализацию политик.
Программный блейд Check Point Endpoint Policy Management упрощает управление безопасностью рабочих станций, объединяя все возможности безопасности для ПК и Mac в одной консоли. Мониторинг, управление, обучение и применение политик — от сводной панели до сведений о пользователях и машинах — и все это с помощью нескольких щелчков мыши.
| Клиенты | |
|---|---|
| Операционная система | Microsoft Windows 10 32/64-bit Microsoft Windows 8.1 32/64-bit Microsoft Windows 8 32/64-bit Microsoft Windows 7 32/64-bit Mac OS X 10.8, 10.9, 10.10, 10.11, 10.12 (Firewall/Compliance/VPN/Full Disk Encryption) |
| Управление | |
| Устройства управления безопасностью Smart-1 405, 410, 525, 5050, 5150, Open Servers | |
Выгоды
Унифицированное управление безопасностью рабочих станций уменьшает бреши в безопасности
- Объедините все средства защиты рабочих станций в единой консоли управления
- Простой язык, основанный на политиках, ориентированный на бизнес-процессы
- Комплексная, немедленная безопасность с предварительно настроенными, редактируемыми политиками
- Интегрирована в архитектуру программных блейдов Check Point для обеспечения безопасности по требованию
Максимальная прозрачность и контроль безопасности с панели управления
- Управление безопасностью для целых организаций, групп, пользователей и их устройств
- Проверка на соответствие требованиям рабочей станции перед доступом в сеть
- Поиск событий безопасности по сети и рабочим станциям
- Управление рабочей станцией и сетевой безопасностью с одного устройства управления
Управление политиками и безопасностью для пользователей, а не только для компьютеров
- Детализация пользователей и всех связанных с ними компьютеров для исследования состояния
- Применение политики безопасности для пользователей, независимо от того, на какой рабочей станции они входят в сеть
- Изменять, отслеживать и логировать изменения политики на всех уровнях организации
- Используйте AD или настройте собственную организационную структуру для применения политик
Характеристики
Унифицированное управление безопасностью рабочих станций
Полный набор программных блейдов Endpoint Security управляется с помощью одной консоли и сервера программным блейдом Endpoint Policy Management, обеспечивая:
- Полное шифрование диска : сочетает в себе защиту перед загрузкой, аутентификацию при загрузке и надежное шифрование, чтобы гарантировать, что только авторизованным пользователям предоставляется доступ к информации, хранящейся на настольных компьютерах и ноутбуках.
- Шифрование носителей и защита портов . Защищает данные, хранящиеся на компьютерах, путем шифрования съемных носителей и обеспечения жесткого контроля над портами компьютеров (USB, Bluetooth и т. Д.).
- Capsule Docs : Capsule Docs — это безопасная мобильная система управления документами, которая отслеживает ваши документы, где бы они ни находились, обеспечивая полный контроль над тем, кто получает доступ к конфиденциальным данным и что они могут с этим делать.
- VPN с удаленным доступом : удаленный безопасный доступ к корпоративным сетям
- Защита от вредоносных программ : защита рабочих станций от неизвестных вирусов, червей и вредоносных программ.
- Проверка брандмауэра и соответствия : остановите нежелательный трафик, предотвратите вредоносные программы и заблокируйте целевые атаки, а также убедитесь, что защищенные компьютеры соответствуют требованиям безопасности вашей организации и назначают различные уровни безопасности в соответствии с состоянием соответствия компьютера.
- SandBlast Agent : SandBlast Agent защищает рабочие станции с помощью полного набора современных технологий защиты в реальном времени, включая эмуляцию угроз, извлечение угроз, защиту от вымогателей, анти-бот, нулевой фишинг и автоматический анализ инцидентов. Одна консоль и настраиваемая панель инструментов
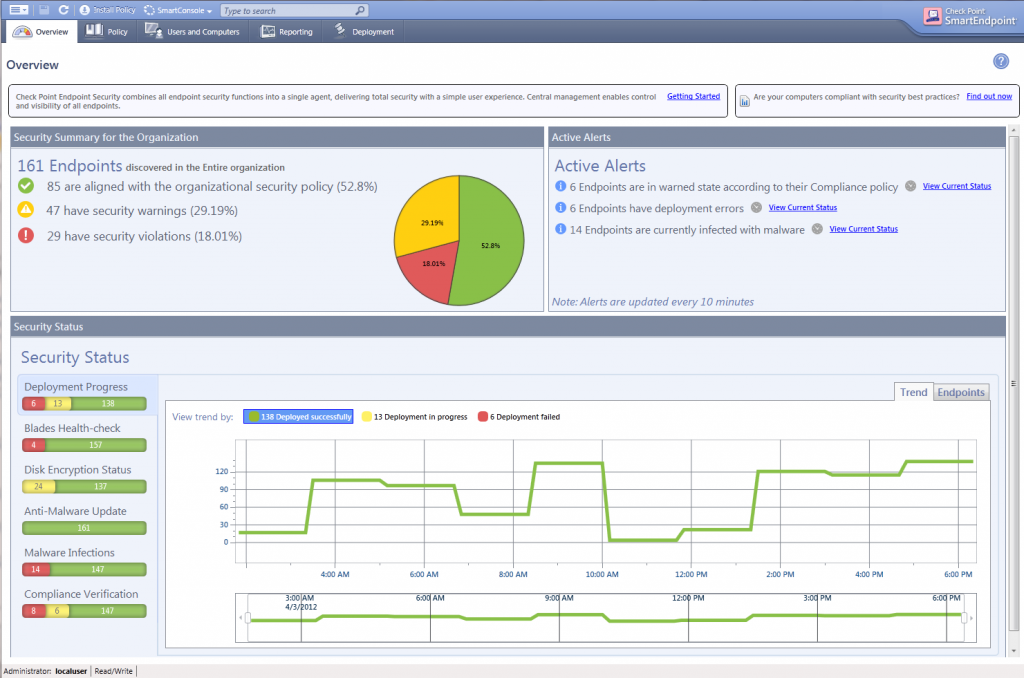
Программный блейд Endpoint Policy Management обеспечивает централизованное управление политиками, их применение и ведение журналов с единой удобной для пользователя консоли. Централизованное управление предлагает непревзойденное использование и контроль политик безопасности, а многочисленные варианты развертывания обеспечивают простоту установки и минимизируют влияние на пользователя, что снижает общую стоимость операций.
- установлены соответствующие программные блейды для защиты
- установлен правильный пакет обновления ОС
- разрешен запуск только утвержденных приложений
- работает утвержденный антивирусный продукт версии не ниже заданной.
Кроме того, установите для пользователей значение «Наблюдать», «Предупредить» или «Ограничить доступ к сети», если они не соответствуют политике. Кроме того, допускается автоматическое или пользовательское исправление.
Интегрирован с архитектурой управления Check Point
Управляйте рабочими станциями и сетевой безопасностью из одного устройства управления с такими возможностями, как проведение экспертизы безопасности, анализ безопасности и поиск событий безопасности.
Детальная безопасность пользователя
Программный блейд Endpoint Policy Management обеспечивает детальную безопасность пользователя, в дополнение к связанным машинам, с единой консоли.
С помощью структуры на основе Active Directory выполните поиск или детализацию с консоли в течение нескольких щелчков мыши, чтобы просмотреть:
- организации
- группы
- Конкретных пользователей
- Связанные с пользователем машины
- Все политики и исключения доступны для просмотра и редактирования на одном экране.
- Политики могут быть изменены для групп или отдельных лиц
- Уникальные ползунки упрощают настройку
- Детализированные параметры политики можно настроить для исключений.
Бесплатный инструмент анализа соответствия
Этот бесплатный инструмент обеспечивает немедленное отображение текущего состояния безопасности рабочего места и потенциальных рисков. Этот инструмент проанализирует ваше состояние безопасности и предоставит отчет, включающий 3 категории: риски потери данных, риски вторжения и риски вредоносных программ.
Интегрирована в архитектуру программных блейдов Check Point
Программный блейд Endpoint Policy Management полностью интегрирован в архитектуру Software Blade, что позволяет экономить время и сокращать расходы, позволяя клиентам быстро расширять средства защиты в соответствии с меняющимися требованиями.
Страницы
- Главная
- Check Point
- Шлюзы безопасности Check Point: Гарантия надежной защиты
- Check Point для малого бизнеса и филиальной сети.
- Малый бизнес
- Филиалы
- Шлюзы Check Point уровня предприятия
- Центры обработки данных и большие корпорации
- Maestro Hyperscale
- Линейка 2016
- Малый бизнес, Check Point 700/900
- Филиалы, Check Point 1400/3000
- Бизнес шлюзы Check Point 5000/6000
- Крупные компании, Check Point 15000
- ЦОД, Check Point 23000
- High-End Check Point 44000/64000
- Централизованное управление Check Point
- Безопасность рабочих станций от Check Point
- SandBlast Agent. Защита от продвинутых угроз
- Удаленный доступ Capsule от Check Point
- Endpoint Security
- Capsule Workspace
- SandBlast Mobile
- UserGate Mail Security
- Приобретение и лицензирование UserGate
- IDS/IPS UserGate
- SOAR
- Морфологическая фильтрация
- Для малого бизнеса и филиалов
- Для среднего бизнеса.
- Для больших корпоративных сетей и интернет-провайдеров
- Крупные корпоративные сети и дата-центры
- МойОфис
- МойОфис Почта 2
- МойОфис Профессиональный 2
- МойОфис Стандартный 2
- МойОфис Частное Облако 2
- Attack Surface Management
- Business Email Protection
- Digital Risk Protection
- Fraud Protection
- Managed XDR
- Threat Intelligence
- Партнеры
- Реквизиты
- Обратная связь
- Контакты
- Архив
- Used
- Серверное оборудование
- Сетевое оборудование
- Used
- Шлюзы безопасности Check Point: Гарантия надежной защиты