Утечки DNS и IP: в чем разница и как их остановить?
Некоторые интернет-пользователи предпочитают при работе использовать VPN-сервисы, чтобы скрыть свой настоящий IP-адрес и зашифровать данные. Как правило, на такой шаг их толкает желание сохранить свою онлайн-конфиденциальность, а также ряд других причин. Тем не менее, все это будет зря, если ваши личные данные «утекают» в сеть из-за уязвимостей системы безопасности. Есть два основных вида таких утечек: утечка DNS и утечка WebRTC (IP).
Что такое утечка DNS?
Если вы хоть раз заходили в интернет, то вы сталкивались с системой доменных имен (Domain Name System, DNS), пусть даже сами о том не подозревая. DNS поддерживает базу данных доменных имен (например, vpnmentor.com) и переводит их в соответствующий числовой адрес (Internet Protocol, IP). Именно по этим адресам браузеры и находят сайты в сети. По сути, IP-адреса и доменные имена похожи на телефонную книжку, где у каждого человека есть имя и номер телефона.
Собственно говоря, доменные имена нужны только людям, тогда как компьютеры работают только с числами в формате IP-адресов Человеку может быть сложно запомнить адрес вроде 168.212.226.204, а вот запомнить доменное имя такого сайта может оказаться куда проще. Вот что происходит, когда ваш браузер открывает страницу сайта: ваш компьютер отправляет запрос DNS-серверам вашего интернет-провайдера и получает в ответ IP-адрес нужной веб-страницы. Но когда вы используете VPN-сервис, то запрос уходит на DNS-серверы не провайдера, а самого VPN-сервиса.
Как происходит утечка?
Из-за уязвимости в системе безопасности иногда DNS-запрос может попасть к вашему провайдеру, а не на серверы VPN-сервиса, которые смогут скрыть его от посторонних глаз. Собственно, именно в этом случае и происходит утечка DNS. Виной всему — незашифрованный DNS-запрос, отправленный вашим компьютером не через защищенный VPN-туннель. Данная уязвимость связана с самой операционной системой компьютера. Так, каждый сетевой интерфейс может иметь собственную систему DNS. И порой бывает так, что компьютер отправляет DNS-запросы прямиком провайдеру или даже на сторонние серверы (см. рисунок ниже), игнорируя шлюз по умолчанию и DNS-настройки вашего VPN-сервиса, что и приводит к утечке данных.
Все это позволяет провайдеру узнать, какие сайты посещает пользователь. А если вы используете VPN-сервис и вдруг узнали, что сидите под своим настоящим IP-адресом, то это значит лишь одно: все ваши DNS-запросы тоже попадают не на серверы VPN-сервиса, а прямо к провайдеру. К слову, некоторые провайдеры используют технологию Transparent DNS proxy («Прозрачный DNS-прокси»), которая заставляет устройства пользователя обращаться с DNS-запросами к серверам провайдера даже в том случае, когда вы выставили иные настройки DNS.
Что такое утечка WebRTC (IP)?
В 2015 году специалист по интернет-безопасности Дэниэль Рёслер (Daniel Roesler) сообщил об уязвимости, которая позволяет злоумышленникам перехватывать настоящий IP-адрес пользователя с помощью API (интерфейса программирования приложений), встроенного в большинство современных браузеров —Web Real Time Communication (WebRTC). Перехватить можно было даже данные тех пользователей, которые подключались к VPN-сервису. Отметим, что WebRTC используется в разных сетях для обмена данными между браузерами, обмена файлами по модели P2P, видео-звонков и не только.
Как происходит утечка?
Чтобы заставить WebRTC выдать ваш настоящий IP-адрес, нужно всего лишь несколько строчек кода. Все дело в так называемом STUN-сервере (сервере утилит прохождения сессий для NAT). STUN-сервер позволяет компьютерам и устройствам из вашей внутренней сети находить свои публичные IP-адреса (по сути, их интернет-адреса). VPN-сервисы тоже используют STUN-сервер для перевода вашего внутреннего сетевого адреса в публичный интернет-адрес и наоборот. Для этого STUN-сервер хранит базу данных, в которой собраны записи о ваших локальных и публичных IP-адресах.
Эта утечка вообще никак не связана с VPN-сервисами, от степени из защищенности в данном случае ничего не зависит. Проблема кроется в уязвимости вашего браузера — точнее, в WebRTC. Когда модуль WebRTC браузера принимает запросы от STUN-сервера, он отправляет обратно сообщение, в котором содержатся оба ваших IP-адреса (внутренний и публичный), а также другие данные.
Содержимое сообщения, то есть реальный IP-адрес пользователя, можно узнать, если написать крохотную программу на JavaScript. Для нее нужно лишь одно: чтобы в браузере поддерживался WebRTC (ну и саму программу еще написать надо, конечно). И если WebRTC включен в вашем браузере, то он будет принимать запросы от STUN-сервера и отправлять обратно ответы.
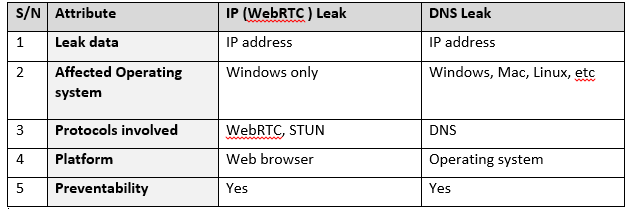
Подведем итог: идеальных систем нет, у всех есть свои ошибки и уязвимости, которые остаются до поры скрытыми. Поэтому важно использовать надежный VPN-сервис, который своевременно устраняет все найденные уязвимости. Обязательно проверьте ваш VPN-сервис на предмет утечек данных и примите против них меры, если окажется, что и вы находитесь в зоне риска.
Что такое утечка DNS и как её предотвратить?
Это определённо тот вопрос, которым следует задаться, так как DNS-утечки могут нести угрозу вашей конфиденциальности в интернете. Чем скорее вы узнаете о них, тем больше будет шансов их предотвратить.
В сегодняшней статье мы ответим как раз этот важный вопрос. Мы также расскажем о причинах возникновения DNS-утечек и о том, как их обнаружить. Кроме того, вы научитесь предотвращать и устранять потенциальные утечки DNS. Но прежде чем перейти непосредственно к утечкам, давайте поближе познакомимся с понятием DNS.
Что такое DNS?
DNS расшифровывается как Domain Name System (система доменных имён) и отвечает за интерпретацию названия сайта в IP-адреса и наоборот. Представьте себе DNS как телефонный справочник для интернета — технология позволяет подключенным к интернету устройствам и веб-сайтам общаться между собой. При этом каждый DNS-сервер поддерживает каталог доменных имён, которые можно преобразовать в IP-адреса.
Что такое утечка DNS?
Как правило, утечка DNS может возникать при использовании услуги DNS. Утечка — это когда DNS-запросы отправляются за пределы зашифрованного VPN-туннеля или когда запросы отправляются в обход VPN-сервера, либо игнорируют его.
Какие проблемы может вызвать утечка DNS?
При DNS-утечке ваш интернет-трафик становится уязвимым к мониторингу, так как провайдер может просматривать ваши DNS-запросы. Это означает, что он знает, какие сайты вы просматриваете и какими веб-приложениями пользуетесь.
Кроме того, утечка DNS может раскрыть ваше реальное географическое местоположение или местоположение вашего интернет-провайдера. Конечно, это может показаться не столь серьёзной проблемой, однако эта информация позволит опытному хакеру отследить ваш реальный IP-адрес.
Из-за чего случается утечка DNS?
Основной причиной утечки DNS VPN-сервера является неправильная ручная настройка VPN-услуги на устройстве или ОС. Поэтому всегда лучше выбирать VPN-Сервис, который предлагает кросс-платформенные приложения по крайней мере для самых популярных устройств и ОС.
К числу прочих факторов, которые могут привести к DNS-утечке, относятся следующие:
- Встроенные функции ОС, которые могут вмешиваться в ваши DNS-запросы и трафик.
- Правильно ли вы настроили DNS и использует ли служба DNS-сервера вашего поставщика VPN-услуг.
- Неправильная настройка сетевых параметров.
- Если вы используете и IPv4, и IPv6 при работе через VPN, который не поддерживает протокол IPv6.
Одной из наиболее опасных причин возникновения DNS-утечки может быть тот факт, что киберпреступник получил контроль над вашим маршрутизатором. Если такое случится, то ваше устройство будет перенастроено и начнёт отправлять DNS-трафик за пределы VPN-туннеля.
Как выявить наличие утечки DNS?
К сожалению, не существует каких-то очевидных признаков, на которые нужно обращать внимание, чтобы выявить DNS-утечку. К счастью, есть способы протестировать VPN-соединение и убедиться в отсутствии утечек.
К примеру, вы можете воспользоваться одним из лучших инструментов проверки — DNSLeakTest.com. Можно провести стандартный или расширенный тест. С большего, вам нужно просто просмотреть серверы, которые отображаются при проверке. Если вы используете VPN-соединение, но некоторые серверы в результатах (или вообще все) не принадлежат VPN-Сервису, то вы точно имеете дело с утечкой.
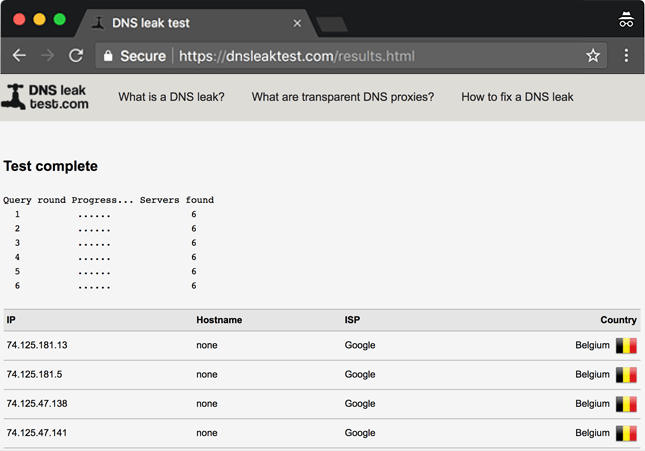
Можно также воспользоваться инструментом проверки DNS-утечки от Comparitech. Сначала запустите тест без подключения через VPN, а затем подключитесь к VPN-серверу и повторите тест. Сопоставьте результаты, и тогда станет ясно, подвержены ли вы утечке DNS.
Есть и другие инструменты:
Однако вы должны знать кое-что об инструментах проверки на предмет DNS-утечки
При тестировании инструменты проверки IP- и DNS-утечек используют различные базы данных. Из-за этого в результатах тестов иногда могут возникать несоответствия. Например, вам может отобразиться сервер, который, как вам известно, расположен в Италии. Однако в результатах теста он будет отмечен другой страной.
Такое случается нечасто, но если вдруг произойдёт — имейте в виду, что значение имеет только отображаемый IP-адрес. До тех пор, пока этот IP-адрес принадлежит VPN-Сервису, вам не о чем беспокоиться.
Как предотвратить DNS-утечку
Если вы не хотите стать жертвой DNS-утечки, есть кое-что, что позволит избежать этой проблемы.
В случае чего, вы можете воспользоваться советами из этой статьи для устранения утечки DNS:
- Если используемый VPN не имеет собственных DNS-серверов, необходимо вручную настроить устройство на использование независимого DNS-сервера. Например, Google Public DNS или OpenDNS. Это должно позволить вашим DNS-запросам проходить через VPN, а не через провайдера.
- Если используемый вами VPN-сервер не поддерживает IPv6, то отключите поддержку этого протокола на своём устройстве. В противном случае могут возникнуть DNS-утечки, так как запросы, отправляемые через IPv6, могут пойти в обход VPN-туннеля.
- Одним из способов предотвращения и устранения утечек DNS является обход прозрачных DNS-прокси. Провайдеры часто используют их для перехвата DNS-запросов, чтобы принудить использовать их собственную DNS-службу.
- Если вы используете Windows 8, 8.1 или 10, то можете столкнуться с утечкой DNS из-за функции Smart Multi-Homed Name Resolution, которая отправляет DNS-запросы на все доступные серверы и принимает ответы от нестандартных серверов, если избранные DNS-серверы долго не отвечают. К сожалению, пользователи Windows 10 не смогут отключить эту функцию, так как она встроена в ОС. Вы можете попробовать решить проблему с помощью этого плагина, если используете OpenVPN. Или же попробуйте отключить её в Редакторе групповых политик Windows (данный вариант недоступен в Home Edition). В ином случае вы всегда можете попробовать использовать другую операционную систему.
- Ещё раз: если вы являетесь пользователем Windows, вам, возможно, придётся иметь дело с Teredo — встроенным в ОС протоколом туннелирования, который направлен на улучшение совместимости между IPv4 и IPv6. Проблема заключается в том, что иногда он может иметь приоритет над VPN-туннелем, что и приводит к DNS-утечке. К счастью, вы можете легко отключить эту функцию — просто откройте командную строку и введите “netsh interface teredo set state disabled.”
- Если ваш VPN-Сервис имеет функцию IP-привязки, воспользуйтесь ей. Как правило, она блокирует любой трафик, который проходит не через VPN. Если в клиенте нет такой функции, настройте фаервол так, чтобы он пропускал интернет-трафик только через VPN.
- При этом тестируйте систему на наличие DNS-утечек на регулярной основе. В идеале — раз в несколько дней или хотя бы раз в неделю. Если вы заботитесь о собственной конфиденциальности, то нужно контролировать VPN-трафик. Только так можно быть уверенным, что всё в порядке.
- Если хотите основательно подойти к этому вопросу, то можете использовать программу для мониторинга VPN (например, Paessler). Это позволит постоянно следить за вашими VPN-соединениями. Хоть эта опция может показаться достаточно дорогой. Тем более когда следить за возможными DNS-утечками можно при помощи обычных бесплатных инструментов тестирования.
Но в конечном счёте, лучшее и самое удобное решение — выбор правильного DNS-Сервиса, который предоставляет защиту от DNS-утечек. Если вы заметили, что нынешний VPN-Сервис раскрывает ваши конфиденциальные данные в интернете из-за постоянных DNS-утечек, то переходите к следующему. К такому, который гарантирует безопасность ваших данных.
Ищете надёжный VPN-Сервис?
Тогда у нас для вас есть отличное предложение. CactusVPN предлагает высококачественные VPN-услуги, среди которых шифрование на военном уровне, круглосуточная поддержку, функция Kill Switch, более 30 высокоскоростных серверов с неограниченной пропускной способностью, а также до шести VPN-протоколов на выбор. Более того, мы не записываем ваши данные, и наш Сервис работает на нескольких платформах.
И если вы захотите попробовать другие способы разблокировки веб-сайтов, мы также предлагаем услугу Smart DNS, которая открывает доступ к более 300 сайтов. Кроме всего прочего, все наши VPN-серверы дополняются прокси-серверами.
Специальное предложение! Получите CactusVPN за 3.5$ в месяц!
И как только вы станете клиентом CactusVPN, у вас будет 30-дневная гарантия возврата денег.
Что такое утечка DNS? Вердикт
Утечка DNS — это когда ваши DNS-запросы отправляются за пределы зашифрованного VPN-туннеля. Это значит, что кто угодно (например, ваш провайдер) может видеть, какие сайты вы посещали и какими веб-приложениями пользовались.
Причин DNS-утечки может быть множество (например, некорректно настроенная VPN-услуга, конфликт IPv6 и даже хакерская атака). К счастью, вычислить утечку DNS не так сложно (можно воспользоваться специальными инструментами вроде DNSLeakTest.com). Исправить же эти проблемы можно простой сменой поставщика VPN-услуг или отключением поддержки протокола IPv6. Если считаете себя более подкованным пользователем, то можно воспользоваться плагином OpenVPN.
В целом, лучший способ избежать DNS-утечки — пользоваться услугами только проверенных VPN-Серисов, которые предлагают защиту от утечки DNS.
Как спрятать DNS-запросы от любопытных глаз провайдера
Шифрование трафика между вашим устройством и DNS-сервисом помешает посторонним лицам отслеживать трафик или подменить адрес
Смерть сетевого нейтралитета и ослабление правил для интернет-провайдеров по обработке сетевого трафика вызвали немало опасений по поводу конфиденциальности. У провайдеров (и других посторонних лиц, которые наблюдают за проходящим трафиком) уже давно есть инструмент, позволяющий легко отслеживать поведение людей в интернете: это их серверы доменных имен (DNS). Даже если они до сих пор не монетизировали эти данные (или не подменяли трафик), то наверняка скоро начнут.
DNS — это телефонный справочник Сети, выдающий фактический сетевой адрес IP, связанный с хостингом и доменными именами сайтов и других интернет-служб. Например, он превращает arstechnica.com в 50.31.169.131. Ваш интернет-провайдер предлагает DNS в пакете услуг, но он также может журналировать DNS-трафик — по сути, записывать историю ваших действий в интернете.
«Открытые» DNS-сервисы позволяют обходить сервисы провайдеров ради конфиденциальности и безопасности, а кое в каких странах — уклоняться от фильтрации контента, слежки и цензуры. 1 апреля (не шутка) компания Cloudflare запустила свой новый, бесплатный и высокопроизводительный DNS-сервис, предназначенный для повышения конфиденциальности пользователей в интернете. Он также обещает полностью скрыть DNS-трафик от посторонних глаз, используя шифрование.
Названный по своему IP-адресу, сервис 1.1.1.1 — это результат партнёрства с исследовательской группой APNIC, Азиатско-Тихоокеанским сетевым информационным центром, одним из пяти региональных интернет-регистраторов. Хотя он также доступен как «открытый» обычный DNS-резолвер (и очень быстрый), но Cloudflare ещё поддерживает два протокола шифрования DNS.
Хотя и разработанный с некоторыми уникальными «плюшками» от Cloudflare, но 1.1.1.1 — никак не первый DNS-сервис с шифрованием. Успешно работают Quad9, OpenDNS от Cisco, сервис 8.8.8.8 от Google и множество более мелких сервисов с поддержкой различных схем полного шифрования DNS-запросов. Но шифрование не обязательно означает, что ваш трафик невидим: некоторые службы DNS с шифрованием всё равно записывают ваши запросы в лог для различных целей.
Cloudflare пообещал не журналировать DNS-трафик и нанял стороннюю фирму для аудита. Джефф Хастон из APNIC сообщил, что APNIC собирается использовать данные в исследовательских целях: диапазоны 1.0.0.0/24 и 1.1.1.0/24 изначально были сконфигурированы как адреса для «чёрного» трафика. Но APNIC не получит доступ к зашифрованному трафику DNS.
Для пользователей подключить DNS-шифрование не так просто, как изменить адрес в настройках сети. В настоящее время ни одна ОС напрямую не поддерживает шифрование DNS без дополнительного программного обеспечения. И не все сервисы одинаковы с точки зрения софта и производительности.
Но учитывая важность вопроса — в последнее время во всех новостях говорят о превращении пользовательских данных в продукт — я решил посмотреть, как работает DNS-шифрование у Cloudflare. В итоге моя внутренняя лабораторная крыса победила — и я обнаружил, что тестирую и разбираю клиенты для нескольких провайдеров DNS через три протокола DNS-шифрования: DNSCrypt, DNS по TLS и DNS по HTTPS. Все они работоспособны, но предупреждаю: хотя процедура становится проще, но вряд ли вы сможете объяснить шифрование DNS родителям по телефону (если только они не опытные пользователи командной строки Linux).
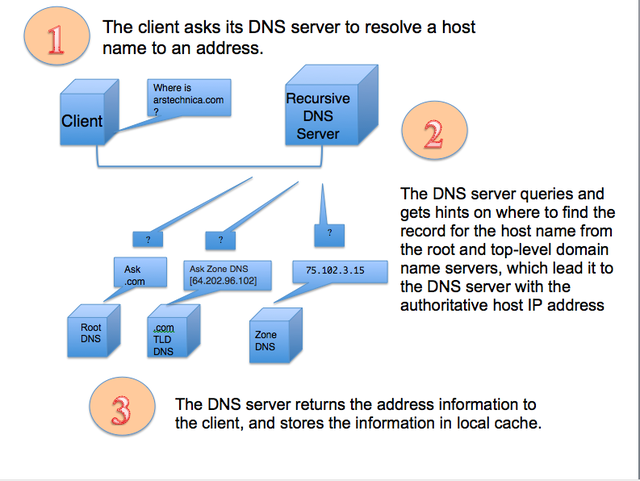
Как работает DNS
Зачем мы это делаем?
Есть много причин для лучшей защиты DNS-трафика. Хотя веб-трафик и другие коммуникации могут быть защищены криптографическими протоколами, такими как Transport Layer Security (TLS), но почти весь трафик DNS передаётся незашифрованным. Это означает, что ваш провайдер (или кто-то другой между вами и интернетом) может регистрировать посещаемые сайты даже при работе через сторонний DNS — и использовать эти данных в своих интересах, включая фильтрацию контента и сбор данных в рекламных целях.
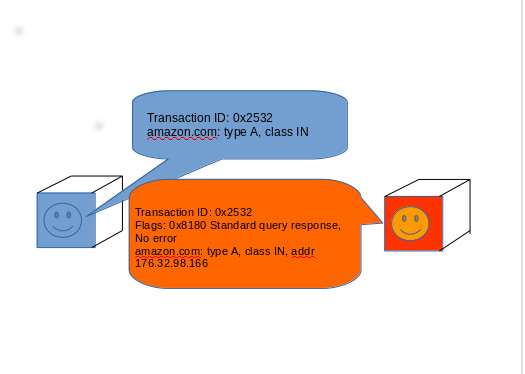
Как выглядит типичный обмен данными между устройством и DNS-резолвером
«У нас есть проблема “последней мили” в DNS, — говорил Крикет Лю, главный архитектор DNS в компании Infoblox, которая занимается информационной безопасностью. — Большинство наших механизмов безопасности решают вопросы коммуникаций между серверами. Но есть проблема с суррогатами резолверов на различных операционных системах. В реальности мы не можем их защитить». Проблема особенно заметна в странах, где власти более враждебно относятся к интернету.
В некоторой степени помогает использование DNS, который не ведёт логи. Но это всё равно не мешает злоумышленнику фильтровать запросы по контенту или перехватывать адреса методом пакетного перехвата или глубокой инспекции пакетов. Кроме пассивной прослушки есть угроза более активных атак на ваш DNS-трафик — спуфинг DNS-сервера со стороны провайдера или спецслужб с перенаправлением на собственный сервер для отслеживания или блокировки трафика. Что-то подобное (хотя, по-видимому, не злонамеренно), похоже, происходит со случайным перенаправлением трафика на адрес 1.1.1.1 из сети AT&T, судя по сообщениям на форумах DSLReports.
Наиболее очевидный способ уклонения от слежки — использование VPN. Но хотя VPN скрывают содержимое вашего трафика, для подключения к VPN может потребоваться запрос DNS. И в ходе VPN-сеанса запросы DNS тоже могут иногда направляться веб-браузерами или другим софтом за пределы VPN-тоннеля, создавая «утечки DNS», которые раскрывают посещённые сайты.
Вот где вступают в игру протоколы шифрования DNS: это DNSCrypt (среди прочих, его поддерживает OpenDNS от Cisco), DNS по TLS (поддерживается Сloudflare, Google, Quad9, OpenDNS) и DNS по HTTPS (поддерживается Сloudflare, Google и сервисом блокировки «взрослого» контента CleanBrowsing). Шифрование гарантирует, что трафик не просканируют и не изменят, и что запросы не получит и не обработает поддельный DNS-сервер. Это защищает от атак MiTM и шпионажа. DNS-прокси с одной из этих служб (непосредственно на устройстве или на «сервере» в локальной сети) поможет предотвратить DNS-утечки через VPN, поскольку прокси-сервер всегда будет самым быстрым DNS-сервером среди всех доступных.
Однако эта опция защиты недоступна массовому пользователю. Ни один из этих протоколов нативно не поддерживается ни одним DNS-резолвером, который идёт в комплекте с ОС. Все они требуют установки (и, вероятно, компиляции) клиентского приложения, которое действует как локальный «сервер» DNS, ретранслируя запросы, сделанные браузерами и другими приложениями вверх по течению к безопасному провайдеру DNS по вашему выбору. И хотя две из трёх данных технологий предлагаются на роль стандартов, ни один из проверенных нами вариантов пока не представлен в окончательном виде.
Поэтому если хотите погрузиться в шифрование DNS, то лучше взять для DNS-сервера в домашней сети Raspberry Pi или другое отдельное устройство. Потому что вы наверняка обнаружите, что настройка одного из перечисленных клиентов — это уже достаточно хакерства, чтобы не захотеть повторять процесс заново. Проще запросить настройки DHCP по локальной сети — и указать всем компьютерам на одну успешную установку DNS-сервера. Я много раз повторял себе это во время тестирования, наблюдая падение одного за другим клиентов под Windows и погружение в спячку клиентов под MacOS.
Сообщество DNSCrypt пыталось сделать доступный инструмент для тех, кто не обладает навыками работы в командной строке, выпустив программы DNSCloak (слева) под iOS и Simple DNSCrypt (справа) под Windows
Шифруемся
Для полноты картины в исторической перспективе начнём обзор с самой первой технологии шифрования DNS — DNSCrypt. Впервые представленный в 2008 году на BSD Unix, инструмент DNSCrypt изначально предназначался для защиты не от прослушки, а от DNS-спуфинга. Тем не менее, его можно использовать как часть системы обеспечения конфиденциальности — особенно в сочетании с DNS-сервером без логов. Как отметил разработчик DNSCrypt Фрэнк Денис, гораздо больше серверов поддерживают DNSCrypt, чем любой другой вид шифрования DNS.
«DNSCrypt — это немного больше, чем просто протокол, — говорит Фрэнк Денис. — Сейчас сообщество и активные проекты характеризуют его гораздо лучше, чем мой изначальный протокол, разработанный в выходные». Сообщество DNSCrypt создало простые в использовании клиенты, такие как Simple DNSCrypt для Windows и клиент для Apple iOS под названием DNS Cloak, что делает шифрование DNS доступнее для нетехнических людей. Другие активисты подняли независимую сеть приватных DNS-серверов на основе протокола, помогающего пользователям уклониться от использования корпоративных DNS-систем.
«DNSCrypt — это не подключение к серверам конкретной компании, — сказал Денис. — Мы призываем всех поднимать собственные сервера. Сделать это очень дёшево и легко. Теперь, когда у нас есть безопасные резолверы, я пытаюсь решить задачу фильтрации контента с учётом конфиденциальности».
Для тех, кто хочет запустить DNS-сервер с поддержкой DNSCrypt для всей своей сети, лучшим клиентом будет DNSCrypt Proxy 2. Старая версия DNSCrypt Proxy по-прежнему доступна как пакет для большинства основных дистрибутивов Linux, но лучше загрузить бинарник новой версии непосредственно с официального репозитория на GitHub. Есть версии для Windows, MacOS, BSD и Android.
Опыт сообщества DNSCrypt по защите конфиденциальности воплощён в DNSCrypt Proxy. Программа легко настраивается, поддерживает ограничения по времени доступа, шаблоны для доменов и чёрный список IP-адресов, журнал запросов и другие функции довольно мощного локального DNS-сервера. Но для начала работы достаточно самой базовой конфигурации. Есть пример файла конфигурации в формате TOML (Tom’s Obvious Minimal Language, созданный соучредителем GitHub Томом Престоном-Вернером). Можете просто переименовать его перед запуском DNSCrypt Proxy — и он станет рабочим файлом конфигурации.
По умолчанию прокси-сервер использует открытый DNS-резолвер Quad9 для поиска и получения с GitHub курируемого списка открытых DNS-сервисов. Затем подключается к серверу с самым быстрым откликом. При необходимости можно изменить конфигурацию и выбрать конкретный сервис. Информация о серверах в списке кодируется как «штамп сервера». Он содержит IP-адрес поставщика, открытый ключ, информацию, поддерживает ли сервер DNSSEC, хранит ли провайдер логи и блокирует ли какие-нибудь домены. (Если не хотите зависеть от удалённого файла при установке, то можно запустить «калькулятор штампов» на JavaScript — и сгенерировать собственный локальный статичный список серверов в этом формате).
Для своего тестирования DNSCrypt я использовал OpenDNS от Cisco в качестве удалённого DNS-сервиса. При первых запросах производительность DNSCrypt оказалась немного хуже, чем у обычного DNS, но затем DNSCrypt Proxy кэширует результаты. Самые медленные запросы обрабатывались в районе 200 мс, в то время как средние — примерно за 30 мс. (У вас результаты могут отличаться в зависимости от провайдера, рекурсии при поиске домена и других факторов). В целом, я не заметил замедления скорости при просмотре веб-страниц.
Основное преимущество DNSCrypt в том, что он похож на «обычный» DNS. Хорошо это или плохо, но он передаёт UDP-трафик по порту 443 — тот же порт используется для безопасных веб-соединений. Это даёт относительно быстрый резолвинг адресов и снижает вероятность блокировки на файрволе провайдера. Чтобы ещё больше снизить вероятность блокировки, можно изменить конфигурацию клиента и передавать запросы по TCP/IP (как показало тестирование, это минимально влияет на время отклика). Так шифрованный DNS-трафик для большинства сетевых фильтров похож на трафик HTTPS — по крайней мере, с виду.
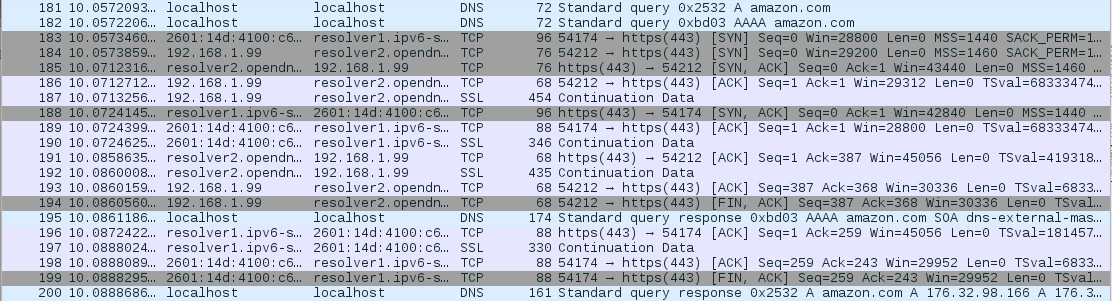
Показан трафик DNSCrypt и локальный трафик DNSCrypt Proxy. Снифер Wireshark говорит, что это трафик HTTPS, потому что я форсировал использование TCP. Если пустить его по UDP, то Wireshark увидит трафик Chrome QUIC
С другой стороны, DNSCrypt для шифрования не полагается на доверенные центры сертификации — клиент должен доверять открытому ключу подписи, выданному провайдером. Этот ключ подписи используется для проверки сертификатов, которые извлекаются с помощью обычных (нешифрованных) DNS-запросов и используются для обмена ключами с использованием алгоритма обмена ключами X25519. В некоторых (более старых) реализациях DNSCrypt есть условие для сертификата на стороне клиента, который может использоваться в качестве схемы управления доступом. Это позволяет им журналировать ваш трафик независимо от того, с какой IP-адреса вы пришли, и связывать его с вашим аккаунтом. Такая схема не используется в DNSCrypt 2.
С точки зрения разработчика немного сложно работать с DNSCrypt. «DNSCrypt не особенно хорошо документирован, и не так много его реализаций», — говорит Крикет Лю из Infoblox. На самом деле мы смогли найти только единственный клиент в активной разработке — это DNSCrypt Proxy, а OpenDNS прекратил поддерживать его разработку.
Интересный выбор криптографии в DNSCrypt может напугать некоторых разработчиков. Протокол использует Curve25519 (RFC 8032), X25519 (RFC 8031) и Chacha20Poly1305 (RFC 7539). Одна реализация алгоритма X24419 в криптографических библиотеках Pyca Python помечена как «криптографически опасная», потому что с ней очень легко ошибиться в настройках. Но основной используемый криптографический алгоритм Curve25519, является «одной из самых простых эллиптических кривых для безопасного использования», — сказал Денис.
Разработчик говорит, что DNSCrypt никогда не считался стандартом IETF, потому что был создан добровольцами без корпоративной «крыши». Представление его в качестве стандарта «потребовало бы времени, а также защиты на заседаниях IETF», — сказал он. «Я не могу себе этого позволить, как и другие разработчики, которые работают над ним в свободное время. Практически все ратифицированные спецификации, связанные с DNS, фактически написаны людьми из одних и тех же нескольких компаний, из года в год. Если ваш бизнес не связан с DNS, то действительно тяжело получить право голоса».
Хотя несколько DNS-сервисов используют DNSCrypt (например, CleanBrowsing для блокировки «взрослого» контента и Cisco OpenDNS для блокировки вредоносных доменов), новые ориентированные на приватность DNS-провайдеры (в том числе Google, Cloudflare и Quad9) отказались от DNSCrypt и выбрали одну из других, одобренных группой IETF технологий: DNS по TLS и DNS по HTTPS. Сейчас DNSCrypt Proxy поддерживает DNS по HTTPS и указывает Cloudflare, Google и Quad9 в настройках по умолчанию.
TLS стал приоритетом для CloudFlare, когда понадобилось усилить шифрование веб-трафика для защиты от слежки
Скрещивание с TLS
У DNS по TLS (Transport Layer Security) несколько преимуществ перед DNSCrypt. Во-первых, это предлагаемый стандарт IETF. Также он довольно просто работает по своей сути — принимает запросы стандартного формата DNS и инкапсулирует их в зашифрованный TCP-трафик. Кроме шифрования на основе TLS, это по существу то же самое, что и отправка DNS по TCP/IP вместо UDP.
Существует несколько рабочих клиентов для DNS по TLS. Самый лучший вариант, который я нашел, называется Stubby, он разработан в рамках проекта DNS Privacy Project. Stubby распространяется в составе пакета Linux, но есть также версия для MacOS (устанавливается с помощью Homebrew) и версия для Windows, хотя работа над последней ещё не завершена.
Хотя мне удалось стабильно запускать Stubby на Debian после сражения с некоторыми зависимостями, этот клиент регулярно падал в Windows 10 и имеет тенденцию зависать на MacOS. Если вы ищете хорошее руководство по установке Stubby на Linux, то лучшая найденная мной документация — это пост Фрэнка Сантосо на Reddit. Он также написал shell скрипт для установки на Raspberry Pi.
Положительный момент в том, что Stubby допускает конфигурации с использованием нескольких служб на основе DNS по TLS. Файл конфигурации на YAML позволяет настроить несколько служб IPv4 и IPv6 и включает в себя настройки для SURFNet, Quad9 и других сервисов. Однако реализация YAML, используемая Stubby, чувствительна к пробелам, поэтому будьте осторожны при добавлении новой службы (например, Cloudflare). Сначала я использовал табы — и всё поломал.
Клиенты DNS по TLS при подключении к серверу DNS осуществляют аутентификацию с помощью простой инфраструктуры открытых ключей (Simple Public Key Infrastructure, SPKI). SPKI использует локальный криптографический хэш сертификата провайдера, обычно на алгоритме SHA256. В Stubby этот хэш хранится как часть описания сервера в файле конфигурации YAML, как показано ниже:
upstream_recursive_servers: #IPv4 #Cloudflare DNS over TLS server - address_data: 1.1.1.1 tls_auth_name: "cloudflare-dns.com" tls_pubkey_pinset: - digest: "sha256" value: yioEpqeR4WtDwE9YxNVnCEkTxIjx6EEIwFSQW+lJsbc= - address_data: 1.0.0.1 tls_auth_name: "cloudflare-dns.com" tls_pubkey_pinset: - digest: "sha256" value: yioEpqeR4WtDwE9YxNVnCEkTxIjx6EEIwFSQW+lJsbc=После установления TCP-соединения клиента с сервером через порт 853 сервер представляет свой сертификат, а клиент сверяет его с хэшем. Если всё в порядке, то клиент и сервер производят рукопожатие TLS, обмениваются ключами и запускают зашифрованный сеанс связи. С этого момента данные в зашифрованной сессии следуют тем же правилам, что и в DNS по TCP.
После успешного запуска Stubby я изменил сетевые настройки сети DNS, чтобы направлять запросы на 127.0.0.1 (localhost). Сниффер Wireshark хорошо показывает этот момент переключения, когда трафик DNS становится невидимым.
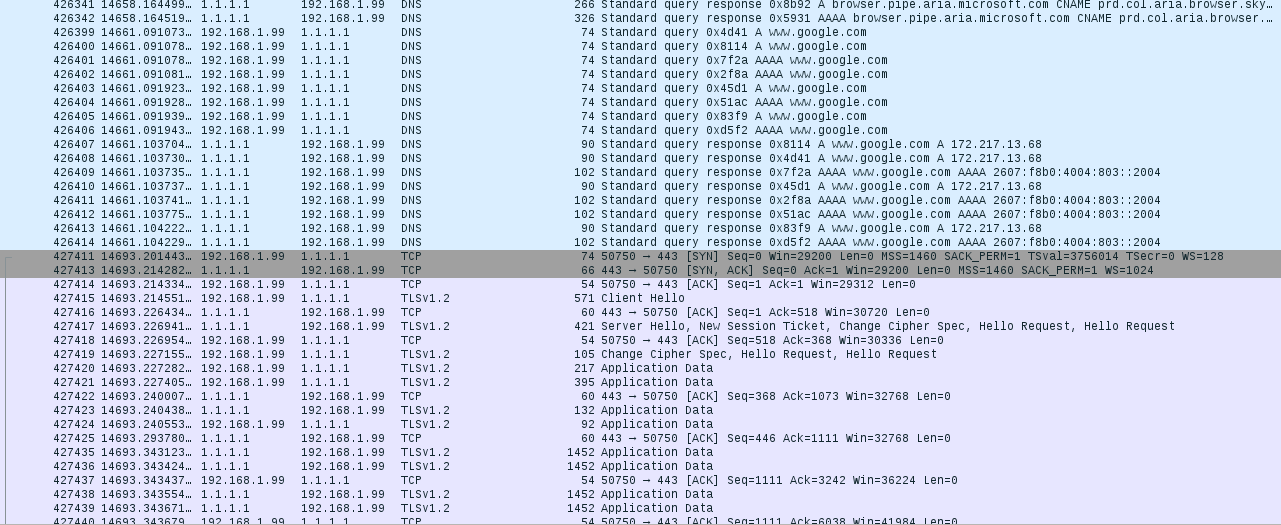
Переключаемся с обычного трафика DNS на шифрование TLS
Хотя DNS по TLS может работать как DNS по TCP, но шифрование TLS немного сказывается на производительности. Запросы dig к Cloudflare через Stubby у меня выполнялись в среднем около 50 миллисекунд (у вас результат может отличаться), в то время как простые DNS-запросы к Cloudflare получают ответ менее чем за 20 мс.
Частично замедление работы происходит на стороне сервера из-за лишнего использования TCP. Обычно DNS работает по быстрому протоколу UDP: отправил и забыл, в то время как сообщение TCP требует согласования соединения и проверки получения пакета. Основанная на UDP версия DNS по TLS под названием DNS over Datagram Transport Layer Security (DTLS) сейчас в экспериментальной разработке — она может увеличить производительность протокола.
Здесь тоже имеется проблема с управлением сертификатами. Если провайдер удалит сертификат и начнёт использовать новый, то в настоящее время нет чистого способа обновления данных SPKI на клиентах, кроме вырезания старого и вставки нового сертификата в файл конфигурации. Прежде чем с этим разберутся, было бы полезно использовать какую-то схему управления ключами. И поскольку сервис работает на редком порту 853, то с высокой вероятностью DNS по TLS могут заблокировать на файрволе.
Но это не проблема для лидера нашего хит-парада — DNS по HTTPS. Он проходит через большинство файрволов, словно тех не существует.

Google и Cloudflare, похоже, одинаково видят будущее зашифрованного DNS
DNS по HTTPS: DoH!
И Google, и Cloudflare, кажется, видят протокол DNS по HTTPS, также известный как DoH, как самый перспективный вариант для шифрования DNS. Опубликованный в виде черновика стандарта IETF, протокол DoH инкапсулирует DNS-запросы в пакеты HTTPS, превращения их в обычный зашифрованный веб-трафик.
Запросы отправляются как HTTP POST или GET с телом в формате сообщения DNS (датаграммы из обычных DNS-запросов) или как запрос HTTP GET в формате JSON (если вы не против небольшого оверхеда). И здесь нет никаких проблем с управлением сертификатами. Как и при обычном веб-трафике HTTPS, для подключения через DoH не требуется аутентификация, а сертификат проверяется центром сертификации.
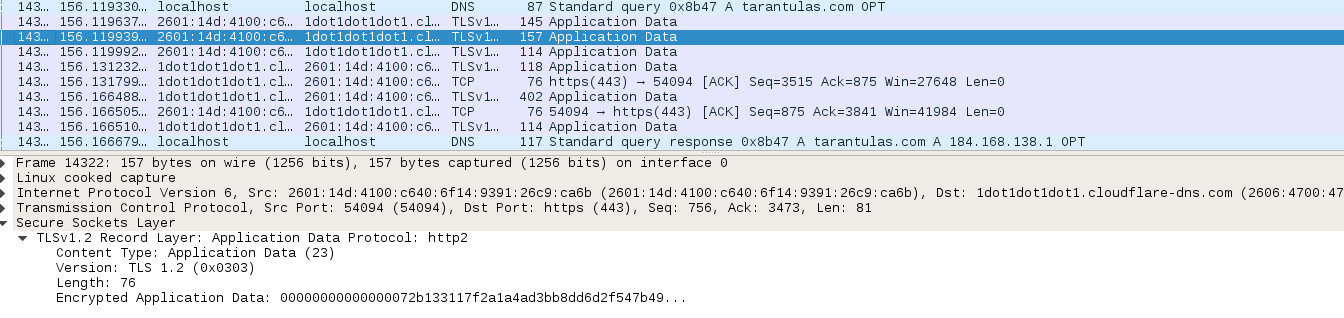
Фиксация DNS-транзакции через DoH. Видно только HTTPS, TLS и ничего больше
HTTPS — довольно громоздкий протокол для запросов DNS, особенно в формате JSON, поэтому придётся смириться с некоторым снижением производительности. Необходимые ресурсы на стороне сервера почти наверняка заставят прослезиться администратора обычного DNS-сервера. Но простота работы с хорошо понятными веб-протоколами делает разработку как клиентского, так и серверного кода для DoH намного более доступной для разработчиков, собаку съевших на веб-приложениях (всего несколько недель назад инженеры Facebook выпустили концепт сервера и клиента DoH на Python).
В результате, хотя на спецификациях RFC для DoH ещё не просохли чернила, уже готов к работе целый ряд клиентов DNS по HTTPS. Правда, некоторые из них заточены под конкретных провайдеров DNS. Потеря производительности во многом зависит от сервера и от качества конкретного клиента.
Например, возьмём клиент туннелирования Argo от Cloudflare (aka cloudflared). Это многофункциональный инструмент туннелирования, предназначенный в первую очередь для установления безопасного канала для связи веб-серверов с CDN-сетью Cloudflare. DNS по HTTPS — просто ещё одна служба, которую теперь поддерживает CDN.
По умолчанию, если запустить Argo из командной строки (в Linux и MacOS для этого нужны привилегии суперпользователя, а на Windows нужно запускать клиента из PowerShell от имени администратора), то он направляет DNS-запросы на https://cloudflare-dns.com/dns-query . Если не настроен обычный DNS, то возможна небольшая проблемка, потому что данный адрес должен резолвиться в 1.1.1.1, иначе Argo не запустится.
Это можно исправить одним из трёх способов. Первый вариант: установить устройство с локальным хостом ( 127.0.0.1 для IPv4 и ::1 для IPv6) как основной DNS-сервер в сетевой конфигурации, а затем добавить 1.1.1.1 в качестве дополнительного резолвера. Это рабочий вариант, но он не идеален с точки зрения приватности и производительности. Лучше добавить URL сервера из командной строки при загрузке:
$ sudo cloudflared proxy-dns --upstream https://1.0.0.1/dns-queryЕсли вы уверены, что хотите перейти на DNS-сервер от Cloudflare, что даёт преимущество автоматического обновления, — то можете настроить его в качестве службы в Linux, используя YAML-файл конфигурации, содержащий адреса IPv4 и IPv6 службы DNS от Cloudflare:
proxy-dns: true proxy-dns-upstream: - https://1.1.1.1/dns-query - https://1.0.0.1/dns-queryПри настройке с правильной восходящей адресацией производительность dig-запросов через Argo широко варьируется: от 12 мс для популярных доменов аж до 131 мс. Страницы с большим количеством межсайтового контента загружаются… немного дольше обычного. Опять же, ваш результат может быть другим — вероятно, он зависит от вашего местоположения и связности. Но это примерно то, чего я ожидал от мрачного протокол DoH.
Как Cloudflare, мы считаем, что туннели иллюстрируют операцию «Арго» лучше, чем Бен Аффлек
Дабы убедиться, что проблема именно в протоколе DoH, а не в программистах Cloudflare, я испытал два других инструмента. Во-первых, прокси-сервер от Google под названием Dingo. Его написал Павел Форемски, интернет-исследователь из Института теоретической и прикладной информатики Академии наук Польши. Dingo работает только с реализацией DoH от Google, но его можно настроить на ближайшую службу Google DNS. Это хорошо, потому что без такой оптимизации Dingo сожрал всю производительность DNS. Запросы dig в среднем выполнялись более 100 миллисекунд.
Во время проверки обработки стандартных запросов службой dns.google.com я наткнулся на альтернативу дефолтному адресу 8.8.8.8 от Google (172.217.8.14, если знаете). Я добавил его в Dingo из командной строки:
$ sudo ./dingo-linux-amd64 -port=53 -gdns:server=172.216.8.14Это сократило время отклика примерно на 20%, то есть примерно до того показателя, как у Argo.
А оптимальную производительность DoH неожиданно показал DNSCrypt Proxy 2. После недавнего добавления DoH Cloudflare в курируемый список публичных DNS-сервисов DNSCrypt Proxy почти всегда по умолчанию подключается к Cloudflare из-за низкой задержки этого сервера. Чтобы убедиться, я даже вручную сконфигурировал его под резолвер Cloudflare для DoH, прежде чем запустить батарею dig-запросов.
Все запросы обрабатывались менее чем за 45 миллисекунд — это быстрее, чем собственный клиент Cloudflare, причём с большим отрывом. С сервисом DoH от Google производительность оказалась похуже: запросы обрабатывались в среднем около 80 миллисекунд. Это показатель без оптимизации на ближайший DNS-сервер от Google.
В целом производительность DNSCrypt Proxy по DoH практически неотличима от резолвера DNS по TLS, который я проверял ранее. На самом деле он даже быстрее. Я не уверен, то ли это из-за какой-то особой реализации DoH — может быть, из-за использования стандартного формата сообщений DNS, инкапсулированных в HTTPS, вместо формата JSON — то ли связано с тем, как Cloudflare обрабатывает два разных протокола.
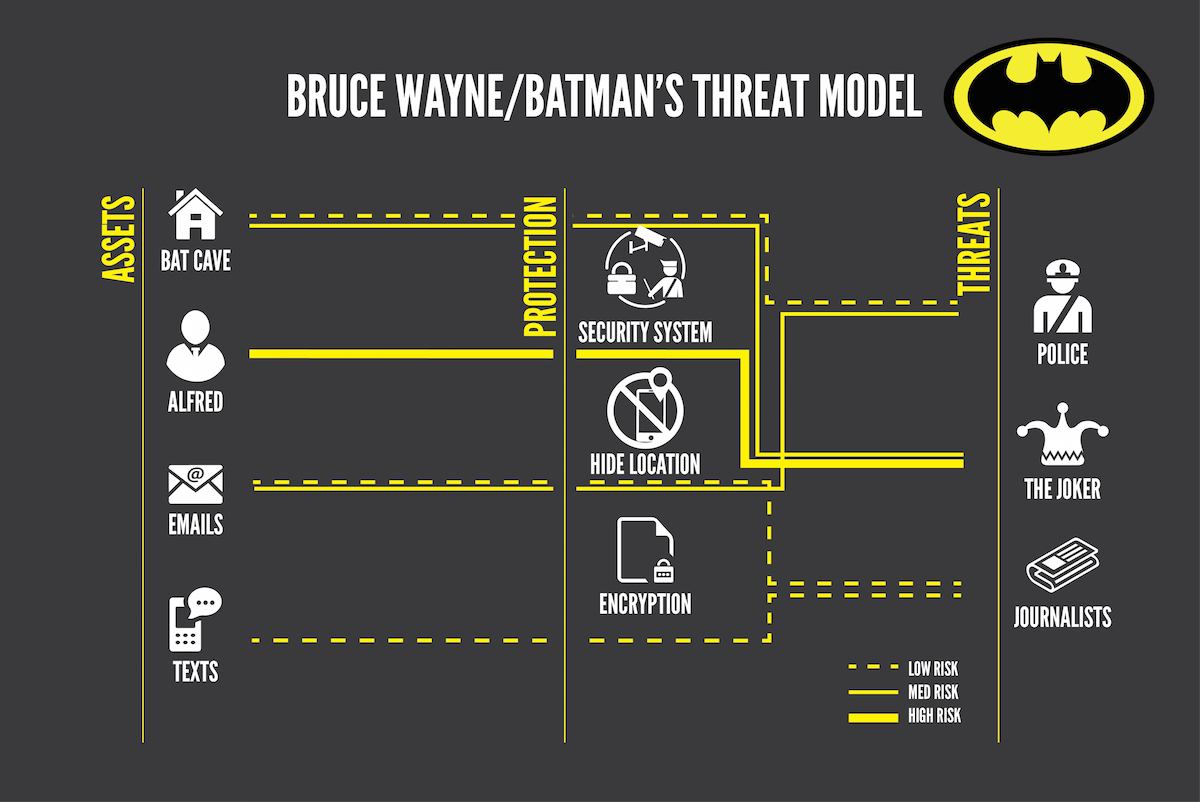
Я не Бэтмен, но моя модель угроз всё равно немного сложнее, чем у большинства людей
Зачем так мучиться?
Я профессиональный параноик. Моя модель угроз отличается от вашей, и я предпочел бы сохранить в безопасности как можно больше своих действий в онлайне. Но учитывая количество нынешних угроз приватности и безопасности из-за манипуляций с трафиком DNS, у многих людей есть веские основания использовать какую-либо форму шифрования DNS. Я с удовольствием обнаружил, что некоторые реализации всех трёх протоколов не оказывают сильно негативного влияния на скорость передачи трафика.
Тем не менее, важно отметить, что одно лишь шифрование DNS не скроет ваши действия в интернете. Если на сервере хостятся несколько сайтов, то расширение TLS под названием Server Name Indicator (SNI), используемое в соединениях HTTPS, всё равно может показать открытым текстом название сайта, на который вы зашли. Для полной конфиденциальности всё равно нужно использовать VPN (или Tor) для такой инкапсуляции трафика, чтобы провайдер или какая-либо другая шпионящая сторона не могла вытянуть метаданные из пакетов. Но ни один из перечисленных сервисов не работает с Tor. И если против вас работает правительственное агентство, то ни в чём нельзя быть уверенным.
Другая проблема в том, что, хотя прекрасные ребята из сообщества DNSCrypt проделали большую работу, но такая приватность по-прежнему слишком сложна для обычных людей. Хотя некоторые из этих DNS-клиентов для шифрования оказалось относительно легко настроить, но ни один из них нельзя назвать гарантированно простым для нормальных пользователей. Чтобы эти услуги стали действительно полезными, их следует плотнее интегрировать в железо и софт, который покупают люди — домашние маршрутизаторы, операционные системы для персональных компьютеров и мобильных устройств.
Интернет-провайдеры наверняка постараются активнее монетизировать обычный DNS-трафик, и никуда не исчезнут государственные агентства и преступники, которые стремятся использовать его во вред пользователю. Но маловероятно, что крупные разработчики ОС стремятся надёжно защитить DNS доступным для большинства людей способом, потому что они часто заинтересованы в монетизации, как и интернет-провайдеры. Кроме того, эти разработчики могут столкнуться с сопротивлением изменениям со стороны некоторых правительств, которые хотят сохранить возможности мониторинга DNS.
Так что в ближайшее время эти протоколы останутся инструментом для тех немногих людей, кто реально заботится о конфиденциальности своих данных и готов для этого немного потрудиться. Надеюсь, сообщество вокруг DNSCrypt продолжит свою активность и продвинет ситуацию вперёд.
- Настройка Linux
- Информационная безопасность
- Сетевые технологии
- Серверное администрирование
- Разработка систем связи
Smart DNS против VPN – разъяснение различий
Smart DNS или VPN – это основные инструменты, которые вы можете использовать для обхода геоограничений и получения доступа к онлайн-контенту. В основном это касается просмотра заблокированного контента из различных онлайн-видеосервисов.
И Smart DNS, и VPN изменяют ваше геоместоположение, но они делают это по-разному. К тому же, VPN больше ориентирован на безопасность и конфиденциальность, чем Smart DNS.
В этом руководстве вы узнаете о:
- Что такое Smart DNS, VPN и как они работают?
- Как выбрать лучший Smart DNS или VPN.
- Различия и сходства между Smart DNS и VPN.
- Сценариях использования VPN и прокси-серверов.
Читайте дальше, чтобы узнать больше о Smart DNS и VPN!
Chapters
- Что такое Smart DNS и как он работает?
- Что такое VPN и как он работает?
- Как выбрать Smart DNS или VPN?
- Различия и сходства между Smart DNS и VPN
- Когда стоит использовать Smart DNS
- Когда стоит использовать VPN
- Подводим итоги
Что такое Smart DNS и как он работает?
Smart DNS прокси объединяет технологии DNS и прокси-сервера. Когда вы используете Smart DNS, ваши интернет-запросы будут обслужены выбранным DNS-сервером.
DNS-сервер затем направляет ваши запросы через прокси-сервер. Затем прокси-сервер получает доступ к нужному сайту и пересылает результаты.
Сайт будет определять местоположение прокси-сервера, а не ваше. Таким образом, Smart DNS прокси подменяет ваше геоместоположение, и сайт будет думать, что вы находитесь в требуемом геоместоположении.
Однако в этой связке ваш IP-адрес не меняется. Прокси перенаправляет ваши запросы с его местоположения.
Также ваши данные не шифруются, хотя некоторые поставщики Smart DNS могут шифровать ваши DNS-запросы.
Что такое VPN и как он работает?
VPN шифрует ваш интернет-трафик и создает безопасное соединение через интернет. Шифрование гарантирует, что никакие неуполномоченные субъекты не получат доступ к вашему трафику.
Помимо шифрования, VPN направляет ваш трафик через VPN-сервер. Сервер маскирует ваш реальный IP-адрес с помощью своего VPN IP-адреса.
Если вы получаете доступ к сайту с сервера в США, находясь в Германии, сайт подумает, что вы находитесь в США. Именно так VPN обходит геоограничения и цензуру.
Вкратце, VPN повышает вашу онлайн-конфиденциальность и безопасность.
Как выбрать Smart DNS или VPN?
Вам следует использовать надежный прокси Smart DNS или VPN для обхода географических ограничений. К сожалению, не все Smart DNS или VPN созданы одинаково. Рассмотрите следующие факторы при выборе надежного Smart DNS или VPN.
Большинство Smart DNS не смогут разблокировать заблокированные веб-сайты и сервисы потокового вещания, такие как BBC iPlayer, Netflix и Hulu.
Ознакомьтесь с нашими руководствами о том, как смотреть BBC iPlayer в США и о том, как разблокировать Netflix для получения дополнительной информации по указанным выше вопросам.
Вы также можете разблокировать веб-сайты намного эффективнее с помощью службы VPN.
Серверы: вы должны выбирать поставщиков с большим количеством серверов, охватывающих широкую географическую область. Это гарантирует, что вы сможете разблокировать и получить доступ к контенту со всего мира. Кроме того, большое количество серверов обеспечивает избежание перегрузок.
Скорость и неограниченная пропускная способность: В VPN серверы должны быть оптимизированы для скорости и предлагать неограниченную пропускную способность. Smart DNS по своей природе работает быстрее, чем VPN. Тем не менее, они также должны иметь оптимизированные серверы.
Совместимость: По умолчанию, Smart DNS совместим с большинством устройств, поддерживающих интернет. Провайдер VPN должен предлагать приложения для почти каждой вычислительной платформы. VPN также должен поддерживать одновременные подключения.
Безопасность и конфиденциальность: провайдер VPN должен предлагать безопасность военного класса и политику нерегистрации. VPN также должен иметь такие функции, как аварийное отключение VPN, защита от утечек и даже разделение туннеля. Поскольку Smart DNS не предлагает безопасности, убедитесь, что они не хранят логи, если это возможно.
Гарантия возврата денег или бесплатный пробный период: это подстраховка на случай, если услуги не работают так, как рекламируется. К тому же, вы сможете попробовать услуги, прежде чем обязываться платежным планом.
Отличный обслуживающий персонал: поддержка клиентов очень важна на случай, если вы столкнетесь с проблемами при использовании услуги. Ищите поставщиков с дружелюбной, отзывчивой или круглосуточной поддержкой клиентов.
Ознакомьтесь с нашим руководством по выбору лучших VPN для получения дополнительных советов.
Различия и сходства между Smart DNS и VPN
Вот краткое сравнение между Smart DNS и VPN:
Защита в сети: Smart DNS не защищает ваши онлайн-активности. С другой стороны, VPN использует шифрование и обеспечивает безопасное соединение через интернет. VPN заботится о вашей конфиденциальности и безопасности в сети.
Скорость: в отличие от VPN, Smart DNS не имеет накладных расходов на шифрование. Вы получите скорость, примерно сопоставимую со скоростью, предлагаемой вашим интернет-провайдером. Скорость подключения через VPN ниже из-за накладных расходов на шифрование, и у дальних серверов может быть не очень высокая скорость.
Настройка: Для использования Smart DNS не требуется установка. Чтобы использовать VPN, вам сначала нужно установить соответствующее приложение.
Доступность: как Smart DNS, так и VPN могут помочь вам получить доступ к различным платформам и контенту для потокового вещания.
Однако есть обстоятельства, при которых VPN не сработает, и вам понадобится Smart DNS. И наоборот.
Цена: VPN обычно дороже, чем Smart DNS. Более того, некоторые VPN включают сервис Smart DNS в свою подписку. Следовательно, при покупке VPN вы можете получить Smart DNS бесплатно.
Когда стоит использовать Smart DNS
Вы должны использовать Smart DNS в следующих случаях:
- При доступе к контенту с географическими ограничениями.
- Если вам нужна быстрая скорость соединения.
- Если конфиденциальность и безопасность не являются вашим главным приоритетом.
Преимущества Smart DNS
- Высокая скорость.
- Отличная совместимость.
- Простота настройки.
- Дешевле, чем VPN.
Недостатки Smart DNS
- Отсутствует защита в сети.
- Отсутствуют привлекательные функции VPN.
- Не может обойти цензуру.
Когда стоит использовать VPN
VPN идеально подходит для следующих случаев:
- При доступе к контенту с географическими ограничениями.
- Обход цензуры.
- Доступ к широкому географическому расположению.
- Смена вашего IP-адреса.
- Безопасное подключение к WIFI.
- Избежание ценовой дискриминации.
- Если конфиденциальность и безопасность являются вашим главным приоритетом.
Преимущества использования VPN
- Отличная безопасность и конфиденциальность.
- Легко обходит блокировки.
- Дополнительные функции.
- Обходит ограничения скорости от провайдера.
- Позволяет загружать торренты.
Недостатки использования VPN
- Медленная скорость из-за накладных расходов на шифрование.
- Дорогие подписки.
- Требуется установка.
Подводим итоги
Smart DNS и VPN предлагают лучшие способы обхода географических ограничений и доступа к онлайн-контенту. Smart DNS обеспечивает быстрые скорости, в то время как VPN предоставляет защиту в сети. VPN также обходит цензуру и предлагает функции, ориентированные на безопасность и конфиденциальность.
Часто задаваемые вопросы
Некоторым людям помогли ответы на эти вопросы
Лучше ли Smart DNS, чем VPN?
В долгосрочной перспективе, VPN лучше. Smart DNS превосходит VPN только по скорости. VPN обеспечивают безопасность вашего онлайн-соединения и трафика, предлагают другие дополнительные функции и могут обходить цензуру. Вы также можете загружать торренты.
Можно ли использовать Smart DNS и VPN одновременно?
Нет. Непрактично использовать VPN и Smart DNS одновременно. VPN затмевает Smart DNS. Когда вы активируете VPN, VPN будет использовать свою службу DNS. Таким образом, вы потеряете функциональность своего Smart DNS.
Нужен ли мне Smart DNS, если у меня есть VPN?
Иногда да. Некоторые сайты с потоковым контентом известны тем, что блокируют трафик VPN. Если у вас нет надежного VPN, Smart DNS может пригодиться. Если безопасность и конфиденциальность являются приоритетом, вам не нужен Smart DNS.
Безопасно ли использовать Smart DNS?
Безопасно использовать надежный Smart DNS. Бесплатный Smart DNS может не работать, и некоторые могут даже перехватывать ваши запросы. Иногда ваши сайты будут загружать неверные результаты с большим количеством рекламы. Это может подвергнуть рискам безопасность вашего устройства.
Является ли Smart DNS прокси?
Нет. Однако Smart DNS — это комбинация технологий DNS и прокси. Прокси-серверы используются вместе с DNS-серверами для имитации вашего географического местоположения.